
海外服务器同时面临漏洞利用、账号盗用、HTTP 滥用和 DDoS 等不同风险。有效防护不能只购买“高防 IP”,还需要明确各类威胁落在哪一层以及发生故障时如何恢复。
先把攻击分成不同类型
暴力破解与凭据填充主要靠身份验证、速率限制和异常登录监测;HTTP 层恶意请求需要 WAF 与应用修补;大规模带宽型 DDoS 则依赖上游网络缓解能力。数据库暴露公网、远程管理未限制来源,均不是传统清洗服务可以完全解决的问题。
生产网络最小暴露
默认拒绝非业务端口,管理口通过 VPN 或受信出口访问;把源站真实 IP 与代理入口分离,并启用日志与告警。涉及多区域时,需预先准备域名切换与故障回退策略,确保安全规则收紧后仍能通过救援控制台进入实例。
事件响应要有可执行顺序
检测到异常后先保留日志和证据,判断攻击类型并联系服务商;在批准的变更窗口内调整防护规则,随后验证合法客户未被误封。恢复业务后重新轮换敏感密钥,审查配置漂移与备份完整性。
实施前需要记录的三类证据
| 检查维度 | 应记录的内容 | 操作与验收方法 |
|---|---|---|
| 网络层 | 线路入口和 L3/L4 清洗策略 | 向服务商索取覆盖清单 |
| 应用层 | WAF、BOT 规则和误拦截 | 用授权业务流量验证 |
| 合同 SLA | 触发机制、峰值限制与事件复盘 | 书面确认责任边界 |
识别攻击面到响应和恢复:工作流程图
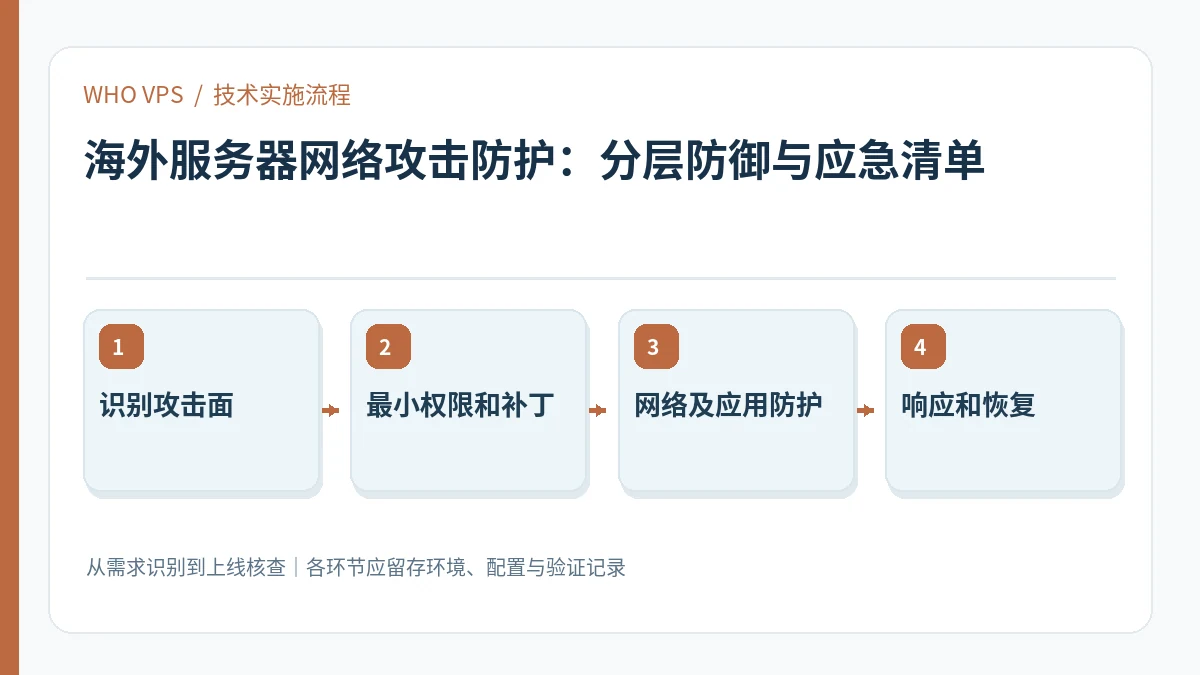
以下流程是落地执行顺序,建议为每一步保留配置快照、操作人和校验结果;在生产环境修改之前先准备恢复路径。
- 识别攻击面:明确当前环境与业务目标,列出系统版本、权限、地域和预期负载。
- 最小权限和补丁:根据上一阶段信息选择可回退的配置,避免同时修改多个相互影响的变量。
- 网络及应用防护:以受控测试或对照环境验证配置,遇到异常优先查看日志和监控。
- 响应和恢复:记录结果和剩余限制,把复测触发条件纳入日常巡检。
怎样判断方案有效,以及不适用的情况
验收依据:逐项验证公网端口清单、MFA、主机补丁、WAF 误报、上游工单联系渠道和最近一次恢复演练。
使用限制:未经授权不主动模拟真实 DDoS 或扫描他人的公网地址。
如果观察结果不稳定,先保持业务场景、测试位置与时间段可比,再判断是资源瓶颈、服务边界还是配置错误。缺少可复现的数据时,不应把单次结果外推成稳定收益。
官方资料与进一步阅读
- Cloudflare:DDoS 防护能力和不同保护对象:以产品/项目的现行官方说明为配置与版本核查依据。
- Cloudflare:防护机制与规则体系:以产品/项目的现行官方说明为配置与版本核查依据。


