
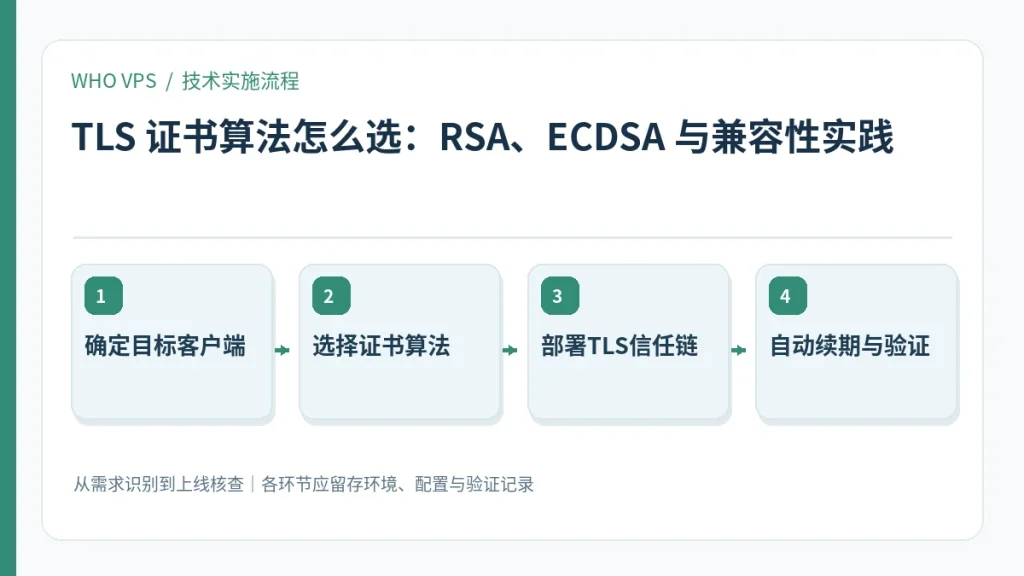
证书里的 RSA 或 ECDSA 是公钥算法选择,网站实际 TLS 通信又涉及密钥交换和对称加密套件。选证书时要同时考虑客户端兼容、证书管理与自动续期,不能把某个算法等同于绝对安全。
先分清证书与握手各自负责什么
服务器证书提供域名身份验证所需的公钥与签名链,TLS 1.3 通常使用支持前向保密的密钥协商机制。RSA 和 ECDSA 证书各有兼容与性能权衡;ECDSA 并不是“抗量子”算法,面对量子计算的讨论不能用这个名词替代后量子算法的规范演进。
用真实客户端集合确定策略
新网站若面向较新浏览器,可评估 ECDSA 证书;需要覆盖老旧设备或特殊企业客户端时,应检查兼容清单,必要时利用 Web 服务器的双证书能力。无论何种算法,都要确保完整信任链、合理私钥权限和安全 TLS 版本。
自动化更新比手动忘记更危险的反面更重要
建立 ACME 自动签发、续期和失败告警流程,并把证书到期时间接入监控。升级证书前验证反向代理、CDN 和源站的终止位置,避免出现边缘证书正常而回源证书失效的情况。
实施前需要记录的三类证据
| 检查维度 | 应记录的内容 | 操作与验收方法 |
|---|---|---|
| 证书边界 | SAN、链、算法和到期时间 | 用浏览器或 openssl 校验证书链 |
| 自动化 | ACME 挑战、续期任务和部署钩子 | 测试续期并检查服务 reload |
| 密钥安全 | 私钥权限、备份和泄露处置 | 检查读权限与轮换路线 |
确定目标客户端到自动续期与验证:工作流程图
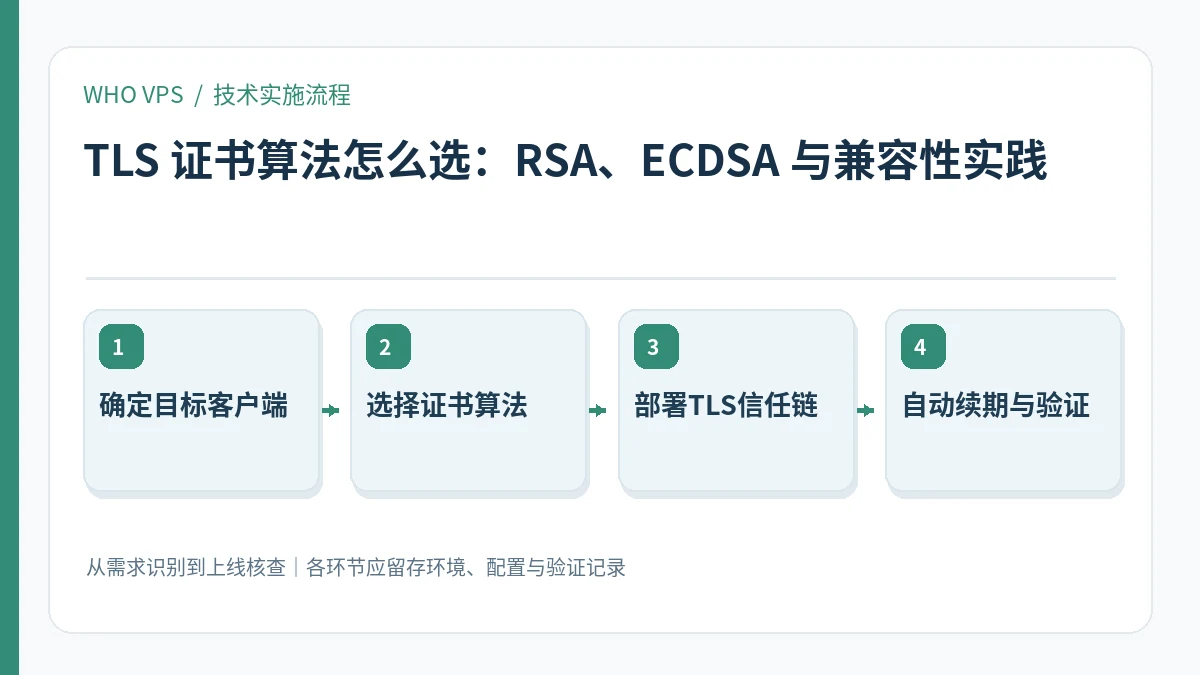
以下流程是落地执行顺序,建议为每一步保留配置快照、操作人和校验结果;在生产环境修改之前先准备恢复路径。
- 确定目标客户端:明确当前环境与业务目标,列出系统版本、权限、地域和预期负载。
- 选择证书算法:根据上一阶段信息选择可回退的配置,避免同时修改多个相互影响的变量。
- 部署TLS信任链:以受控测试或对照环境验证配置,遇到异常优先查看日志和监控。
- 自动续期与验证:记录结果和剩余限制,把复测触发条件纳入日常巡检。
怎样判断方案有效,以及不适用的情况
验收依据:通过 `openssl s_client -connect host:443 -servername host` 检查证书链并在目标客户端矩阵验证握手。
使用限制:任何具体加密算法都不提供“永久安全”保证;密钥保护和自动更新同样重要。
如果观察结果不稳定,先保持业务场景、测试位置与时间段可比,再判断是资源瓶颈、服务边界还是配置错误。缺少可复现的数据时,不应把单次结果外推成稳定收益。
官方资料与进一步阅读
- Let’s Encrypt:证书颁发和续期常见问题:以产品/项目的现行官方说明为配置与版本核查依据。
- Let’s Encrypt:ACME 域名控制验证方式:以产品/项目的现行官方说明为配置与版本核查依据。


