市场上的“不限内容、不限用途”经常只是营销表达。正常云服务器依然受到所在地法律、服务协议、带宽公平使用及平台滥用处置规则约束。
先审查许可而不是寻找绝对自由
检查可接受使用政策AUP中对版权侵权、垃圾邮件、挖矿、代理、扫描、成人与被禁内容的具体规定,区分“允许部署自有软件”与“允许任意业务”。合规责任不会因为机器放在境外而消失。
资源和使用权限属于两套边界
KVM或类似虚拟化允许自定义操作系统和应用,但CPU长时间占用、存储IO、出站流量、IP信誉与邮件端口仍可能受限。购买前应索要明确书面条款。
为正常业务保留迁移能力
保存程序镜像、数据库导出、配置密钥备份和域名解析管理权。如果服务商因投诉暂停账号,具备独立备份可以减少停机损失;不要依赖无法证实的“永不封机”承诺。
上线或采购前的核对清单
| 检查项目 | 操作与验收 |
|---|---|
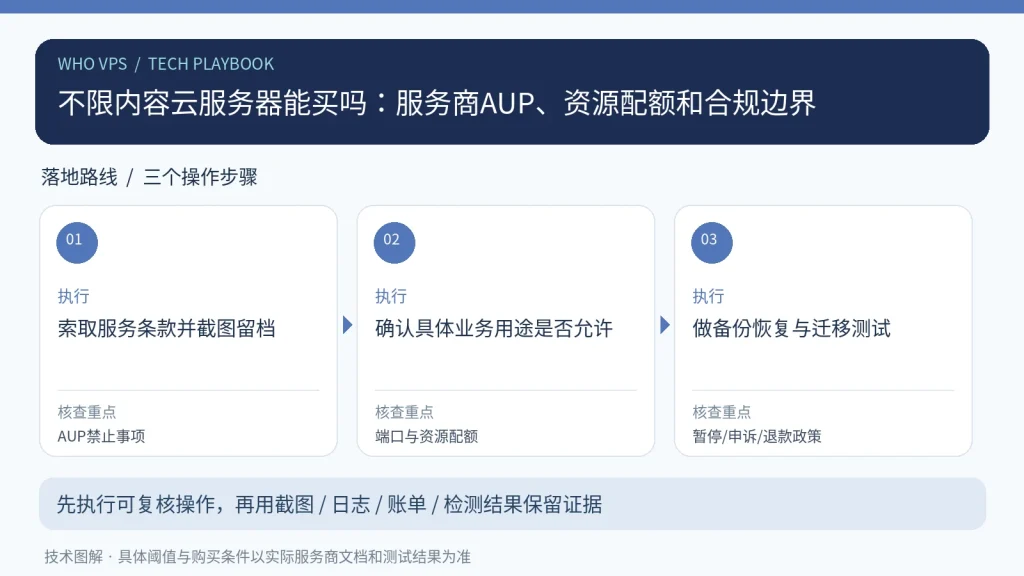
| AUP禁止事项 | 索取服务条款并截图留档;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 端口与资源配额 | 确认具体业务用途是否允许;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 暂停/申诉/退款政策 | 做备份恢复与迁移测试;请保留与该步骤相应的截图、日志或服务条款供复核。 |
“不限用途”遇到资源限制该如何判断?
内容合法、可以运行进程和资源无限制是三种不同承诺。购买前检查服务商AUP对挖矿、高负载、扫描、邮件发送及侵权投诉的具体条款,并了解服务商的申诉与数据取回流程。合同没有明确写出的免责和配额不可凭客服口头描述替代。
限制条件与风险提醒
“不限内容”不应被理解为绕过法律、版权、反垃圾邮件或安全规则的承诺。
参考依据与延伸阅读
以下资料可用于复核概念与条件,具体产品功能及地区网络表现仍需实测或核对服务商合同:
- OWASP Web Security Testing Guide:安全测试应基于授权范围、方法与可复验整改。
- NIST SP 800-207 零信任架构:最小权限、持续验证与身份边界而非单纯可信内网。