
发现文件异常加密、勒索信或大批量可疑写入时,优先遏制扩散并保护取证线索。不要立即在受害系统上反复运行未知“解密工具”。
立即隔离受影响系统
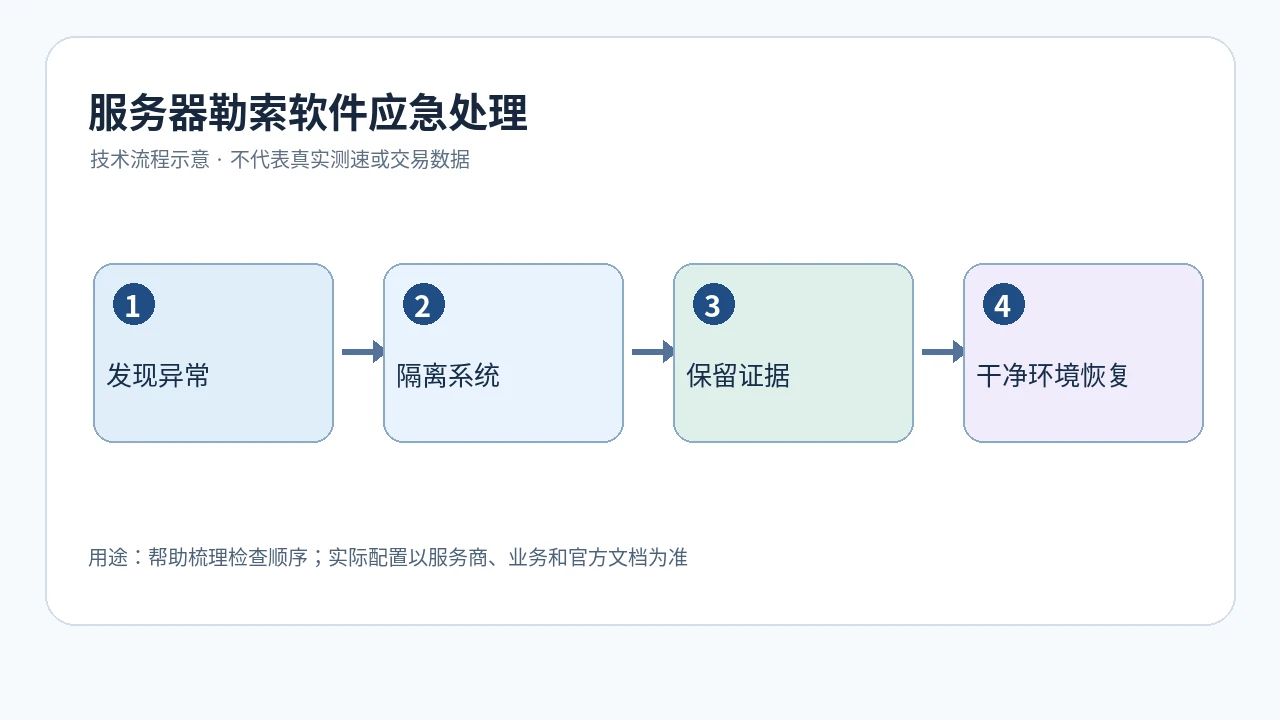
按照应急预案隔离受害主机和可能共享凭据的服务器;在云环境可用安全组、子网或控制台隔离,避免攻击横向传播。与团队用可信的独立通信渠道协调。只有无法隔离网络等必要情形才考虑强制断电,因为断电会丢失内存证据。
分清保全证据与清理恶意软件
记录发现时间、主机清单、告警、勒索信息和高权限账号操作。根据条件保留日志、磁盘快照和内存样本,不要在原始证据上进行覆盖式清理。必要时联系专业应急团队、法律顾问与执法部门。
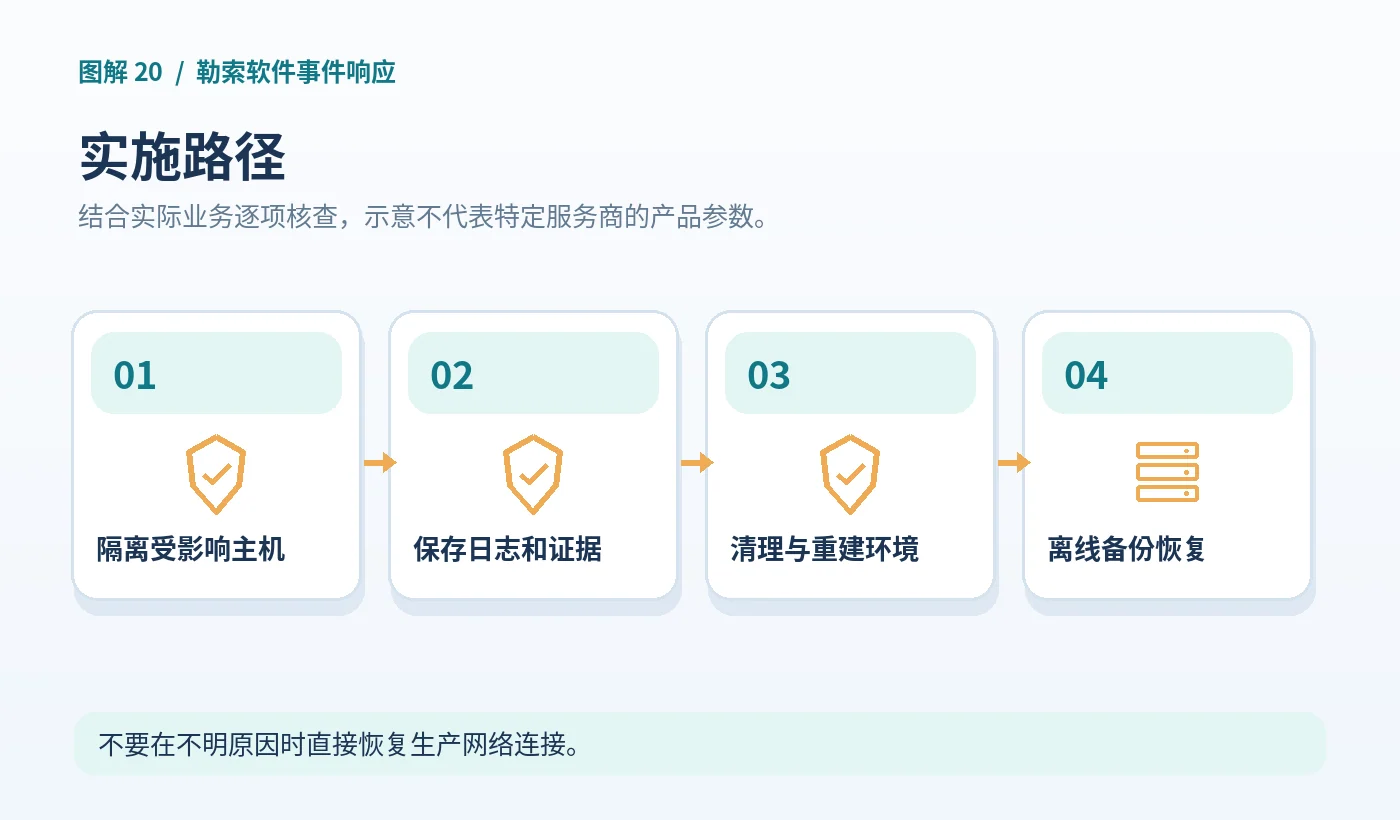
图示:勒索软件事件响应——整体结构或执行步骤(原创信息图,须结合实际条件核验)。
在隔离的干净环境恢复
核查备份是否未被篡改,重新部署干净镜像,轮换暴露凭据并修补入侵入口,再逐阶段恢复业务。恢复后继续观察网络连接、计划任务与身份认证日志,避免把持久化后门带回生产。
事后降低复发概率
实施账号MFA、最小权限、补丁管理和离线或不可变备份,定期演练恢复。WAF、CDN和HTTPS只能覆盖部分攻击面,不能取代主机层防护与备份。
发现勒索软件时的前三十分钟
优先启用事件响应机制,由有权限的负责人记录发现时间、受影响资产、可见告警和当前隔离措施。对仍在扩散的攻击,可按应急预案先限制被感染主机的网络访问,但不要盲目删除日志、运行“万能清理脚本”或立即覆盖磁盘;必要时保留内存、磁盘和相关网络取证材料,交由专业团队处理。
| 阶段 | 主要目标 | 不应做什么 |
|---|---|---|
| 初始控制 | 防止横向传播、冻结高风险凭据 | 继续共用疑似被盗账号 |
| 证据保全 | 保存日志/样本哈希与时间线 | 先格式化再找原因 |
| 重建恢复 | 从可信映像和已验证备份恢复 | 把未知感染备份直接上线 |
| 复盘 | 找初始入口并关停漏洞 | 只恢复业务而不修复根因 |
离线/不可变备份需实际验证恢复权限和恢复时间。针对密钥泄露、身份系统被控等严重情况,还可能需要通知监管方或受影响客户,具体由当地法律义务决定。
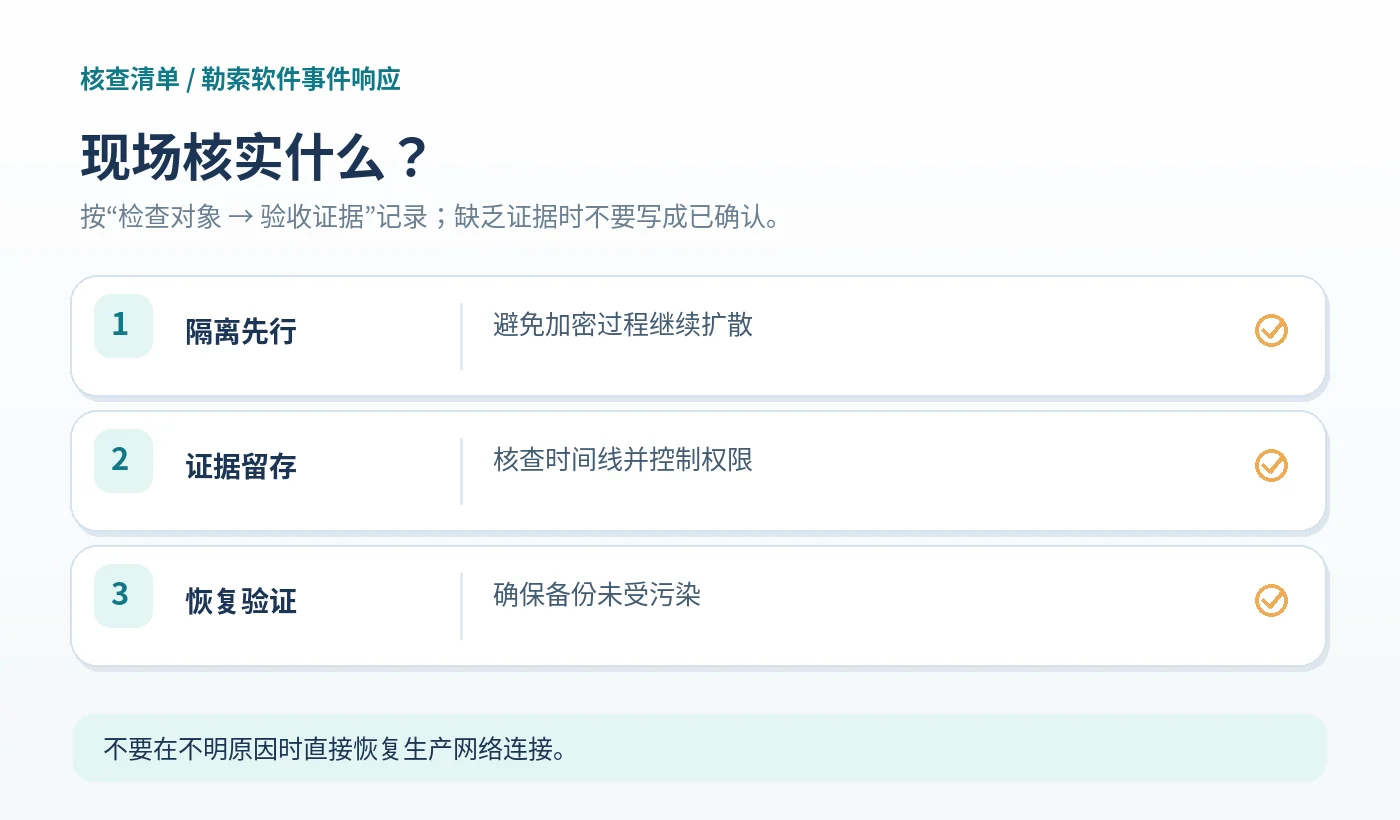
图示:勒索软件事件响应——采购核查与技术验收清单(原创信息图,须结合实际条件核验)。
上线或采购前的最终检查
- 隔离受影响资产并列出受害范围
- 保留日志与磁盘/内存证据
- 从干净系统和可信备份恢复
- 重置凭据并分析最初入侵入口
注意:支付赎金不保证数据恢复,也可能触发法律和合规风险。
进一步阅读
与当前问题相关的延伸内容:服务器布线、备份与灾难恢复:机房资产和数据分层保护。
官方资料与参考依据
- NIST SP800-61 Rev.3为安全事件响应和风险管理提供框架。:NIST SP800-61 Rev.3为安全事件响应和风险管理提供框架。
- AWS Backup支持在条件允许的资源类型上跨区域复制备份。:AWS Backup支持在条件允许的资源类型上跨区域复制备份。
🚀 技术前沿
🕵️ 深度挖掘
📲 移动优化