useradd 和 adduser 不是同一个界面
useradd 通常是底层账户管理命令;部分 Debian/Ubuntu 系统上的 adduser 是交互式包装程序。发行版默认家目录、登录 shell 和组策略可能不同,因此建议显式写出需要的参数。
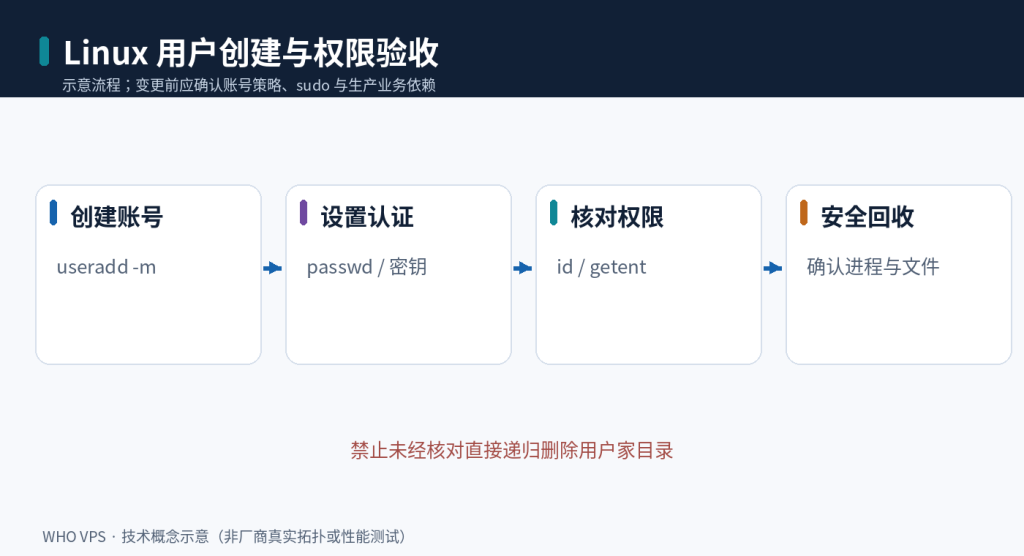
sudo useradd -m -s /bin/bash deployer
sudo passwd deployer
id deployer
getent passwd deployer
权限配置和最小授权
只有确有管理职责的账户才考虑加入 sudo/wheel 等授权组;管理员应审查 /etc/sudoers.d/ 中的权限规则,不要对所有运维账户授予无条件 root。自动化服务账号应采用受限 shell、专有目录和尽量少的系统组。
常见失误与回退
-m表示创建家目录,-s指定登录 shell;已有用户需用usermod,不要重复运行 useradd。- 系统账户可能默认无可用密码,创建后应按实际登录策略设置凭证或 SSH 密钥。
- 禁用或删除用户前先确认它没有生产进程、计划任务或文件所有权依赖;保留审计并设计权限回收步骤。
从创建到验收:在测试主机演练
sudo useradd -m -s /bin/bash deploy
sudo passwd deploy
id deploy
getent passwd deploy
sudo -u deploy sh -c 'umask 077; touch ~/permission-test'以上只是用于可回收测试账户的示例:生产部署优先遵守组织的身份管理、密码策略和集中审计要求。useradd 的默认选项因发行版而异;-m 创建家目录,-s 指定合法 shell。需要受控 sudo 时应通过 visudo 配置最小权限,而不是直接把账号加入不受控的管理组。
回退前先确认无运行任务、数据归属和服务依赖,再考虑 userdel;不要在不清楚共享目录所有权的情况下盲目使用 userdel -r。查询 id 与 getent passwd 仅检查账户存在,不代表 SSH / MFA 权限已经安全设置。
相关教程与进一步检查
若需要继续处理实际环境中的关联问题,可阅读SSHD 密钥加固与回滚;Linux 路径与工作目录可帮助补充不同的选型或验收视角。两者属于独立问题,按当前环境自行核对适用版本。