
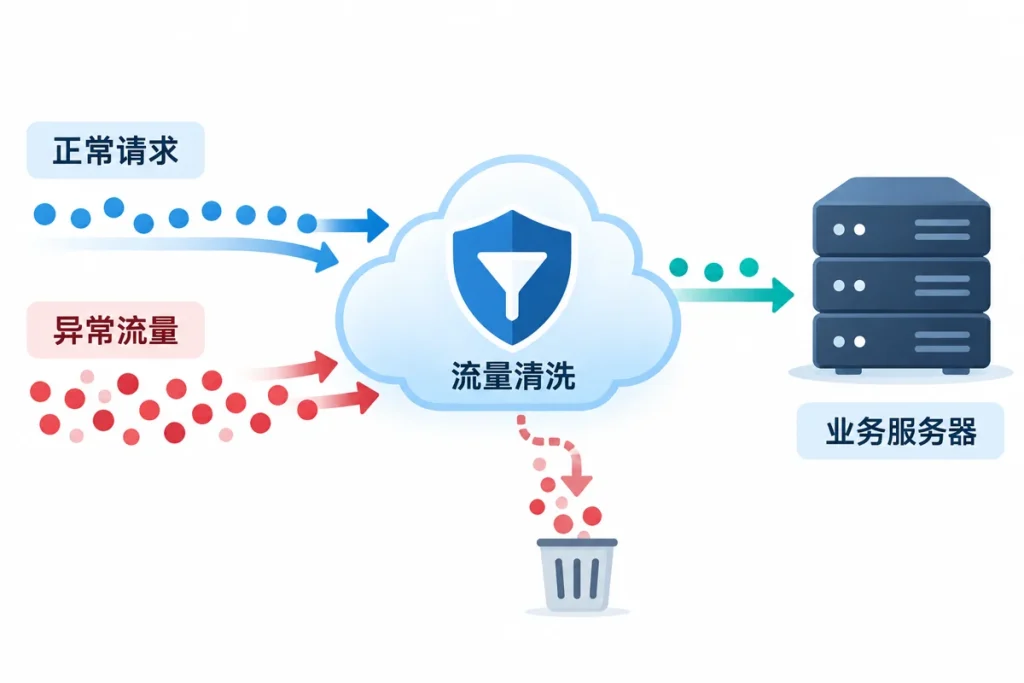
高防服务器抵御 DDoS 的关键,不是服务器 CPU 有多强,而是攻击流量能否在上游被识别、过滤,并让合法用户仍能连接业务。采购时要分别确认网络层(L3/L4)与应用层(L7)的防护对象:网站、游戏 UDP、远程 TCP 服务需要的方案可能完全不同。
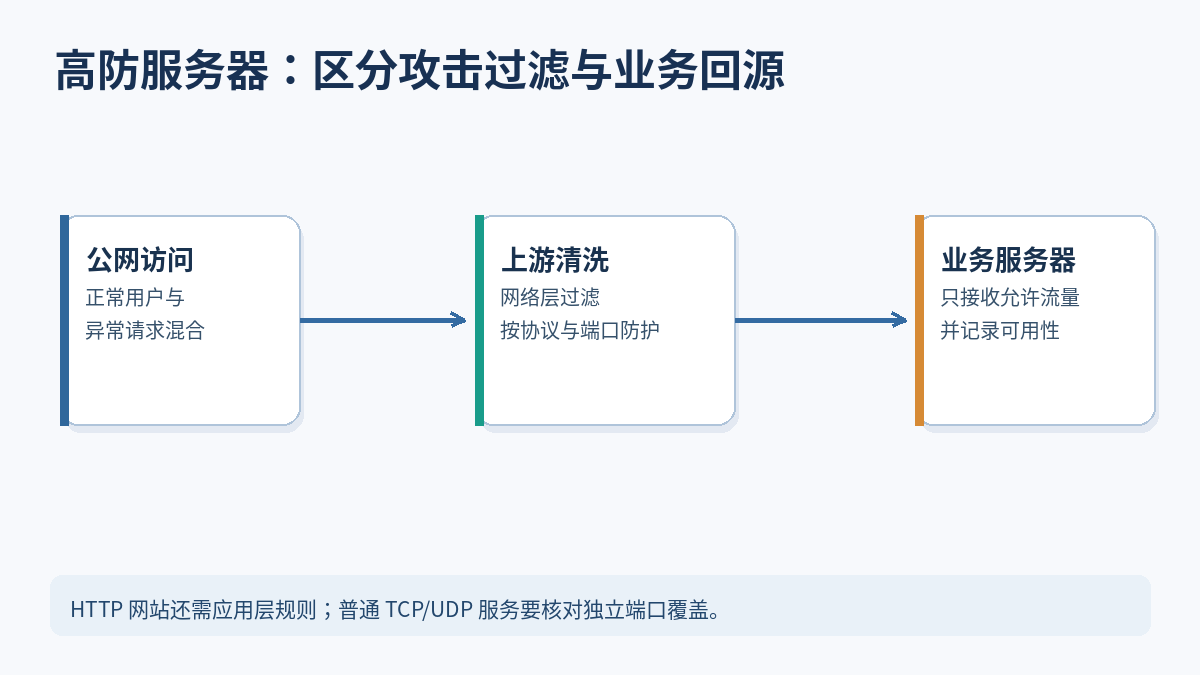
看清防护架构:清洗发生在哪里
一种常见路径是公网访问先抵达清洗网络,系统根据流量特征、协议与目标端口过滤异常报文,然后把允许的流量送往业务 IP。反向代理方案可能隐藏源站地址;直连高防 IP、BGP 引流与 CDN/WAF 的部署方式不同,不能只凭“有高防”来判断源站是否暴露。
| 攻击或风险 | 更应确认的能力 | 需追问供应商的边界 |
|---|---|---|
| SYN/UDP Flood | L3/L4 清洗、端口和协议支持 | 受保护的 IP、可开端口、黑洞阈值 |
| HTTP Flood / CC | HTTP 防护、速率限制与挑战 | HTTPS 终止方式、误封处理 |
| 源站 IP 暴露 | 回源访问控制与网络隔离 | 是否支持仅允许清洗节点回源 |
| 持续大流量攻击 | 流量容量、溯源工单与故障处理 | 清洗量是全网还是单实例权益 |
按业务类型选,而不是只按“Tbps”排序
- 静态网站、WordPress、电商:优先看 HTTP/HTTPS 防护、缓存能力、证书管理、合法爬虫是否可能受误拦截影响。
- 游戏与语音:列出 UDP/TCP 端口、连接行为及区域要求,询问防护是否支持非 HTTP 协议。
- API 与远程连接:核对客户端来源限制、固定 IP、端口映射及断线恢复策略;频繁变更回源 IP 会影响白名单。
拿到报价后怎样验收
向供应商索取适用的服务说明,写清防护 IP 数量、清洗触发条件、攻击高峰是否黑洞路由、过滤误伤如何申诉、工单响应渠道和超额收费。随后从业务侧监控成功率、连接建立时间、HTTP 5xx、丢包及告警时间,形成可复核的 SLO;不要在生产环境主动制造攻击来测试。
源站保护与故障回退
若采用反向代理,先准备可用的管理通道并记录 DNS TTL、源站防火墙变更与恢复步骤。确认客户端真实 IP 的可信获取方式;只允许经过受信任代理的头部,否则容易被伪造。方案上线应小范围切流,验证登录、回调、下载与非标准端口后再扩大。
想进一步区分网络防护与 WAF,可参考 高防主机的防护层级与带宽选择。技术概念可对照 Cloudflare 的 DDoS 防护范围说明。


交流与讨论7 条评论
评论已关闭。