
美国云服务器丢包怎么排查?从路由到实例负载
美国云服务器网络丢包可能发生在本地接入、国际链路、运营商互联、云网络或实例自身。先定位丢包发生的区段,再决定是否换线路或更改服务器设置。
在2025年的数字化浪潮中,云服务器作为IaaS核心,支撑着全球业务运营,但网络丢包问题频发,严重影响响应时间和可靠性。本文基于最新技术趋势,深度剖析美国地区云服务器丢包原因,并提供可落地的优化方案。
判断丢包先找终点与业务指标
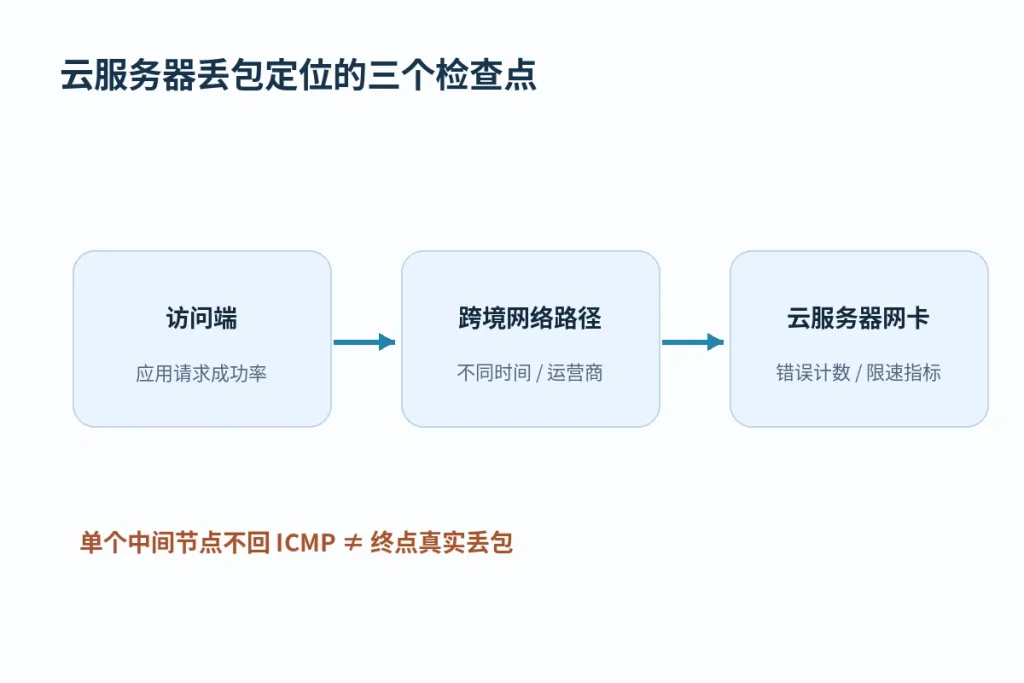
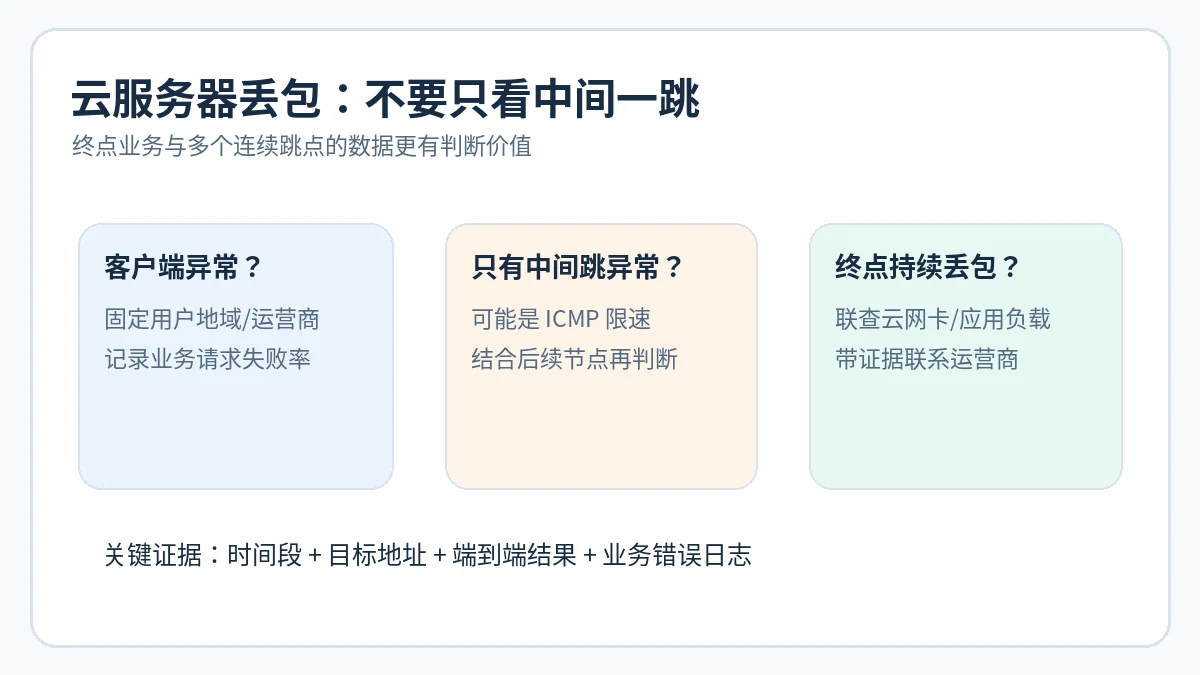
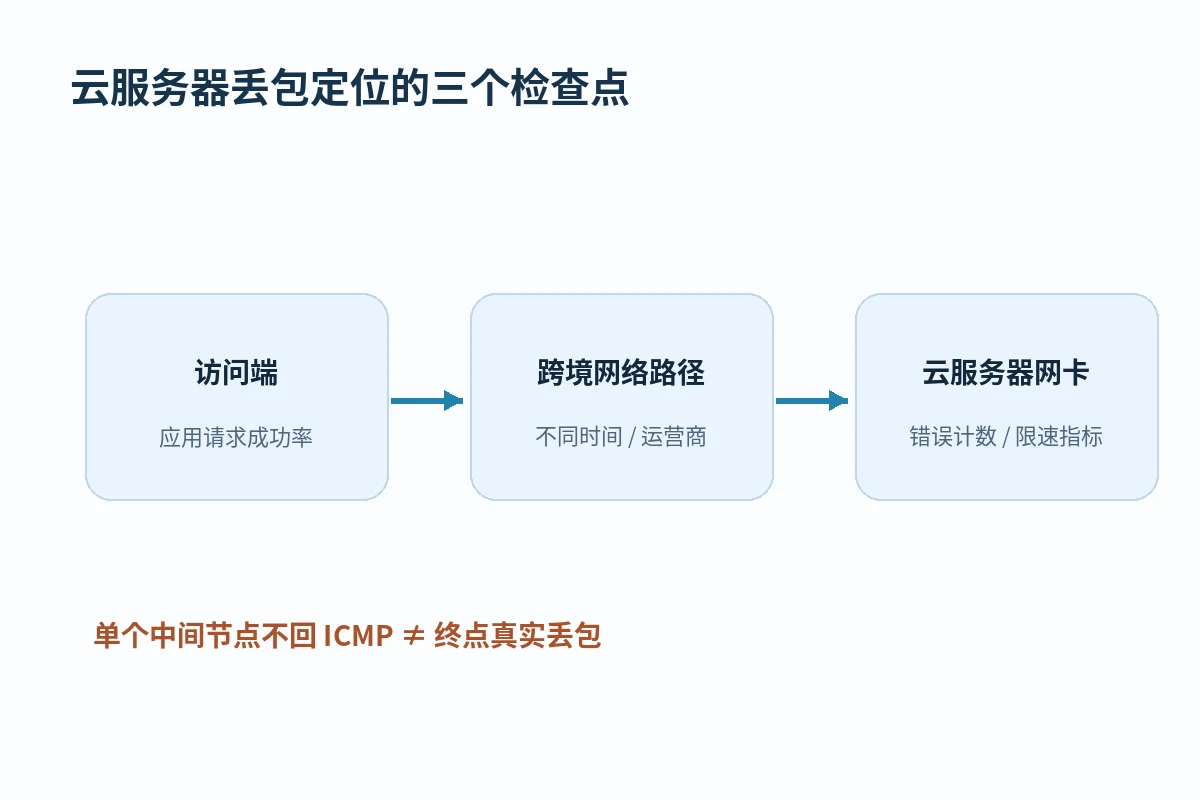
traceroute 或 MTR 的中间节点可能限速 ICMP 回应。若某中间跳显示高丢包,但后续节点及最终目标正常,不能直接认定经过该节点的数据包大量丢失。
应在相同时间记录目标主机的 TCP/HTTP 失败率、时延波动、云实例网卡计数和客户端运营商。如果只有单个访问地区异常,再向运营商或机房提供源/目标网络与时间范围,避免盲目更换实例。
相关内容可参考:国外服务器如何优化速度?先查CPU、磁盘与网络瓶颈。
网络丢包根源分析
如果仅中间路由节点不响应 ICMP,而终点业务请求正常,就不能据此认定真实丢包。排查要同时记录访问端运营商、时间段、目标主机的应用失败率以及实例网卡计数,避免仅凭单次路由结果更换机房。
基础设施不稳定:美国数据中心常因物理线路老化或路由器BGP路由故障导致数据包丢失。例如,旧金山机房的硬件过载可能引发间歇性中断,需定期升级企业级服务器设备。
网络拥堵与TCP拥塞:高峰时段流量激增,超出QoS(服务质量)阈值,触发数据包丢弃。参考搬瓦工MegaBox-Pro VPS评测,其CN2 GIA线路可缓解拥堵,确保2.5Gbps带宽稳定性。
软件配置错误:不当的ngrokd配置或防火墙规则易误丢包。优化CentOS系统设置是关键,详见2025年CentOS服务器优化指南,涵盖内核参数调整。
网络攻击威胁:DDoS攻击泛滥,淹没服务器致正常流量丢失。结合高性能荷兰独立服务器的安全架构,部署入侵检测系统可强化网站安全。
高效解决方案
选择可靠提供商:优先考虑如搬瓦工或KhanWebHost的VPS主机,其高性能服务器架构减少丢包率。KhanWebHost的KVM VPS方案支持实时监控,详情见独家优惠。
流量监控与负载均衡:实施NetFlow分析工具识别拥堵点,结合负载均衡分散流量。参考服务器选择指南,确保资源分配优化。
配置更新与安全加固:定期审计防火墙规则,使用免费SSL证书加密传输。对于企业邮箱搭建,腾讯企业邮箱可集成安全防护层。
技术整合:探索2025年PC与云服务器整合,利用PaaS平台自动化配置,提升整体性能。
总之,通过综合策略如选择IaaS提供商、强化cloudcomputing架构,可显著降低美国云服务器丢包风险,驱动业务高效运行。
实际选择时还应考虑
建议在不同时段从多地区对比 TCP 应用请求与 ICMP 路由探测,并结合云平台网络监控、系统网卡错误计数和防火墙日志交叉判断。部分中间路由器对 ICMP 限速,因此某一跳显示丢包不等于后续业务包真实丢失;要以终点和应用体验为准。
相关主题可延伸阅读:2025年国外主机服务器性能优化终极指南:深度技术与策略解析。



这文章说得挺实在,2025年美国云服务器丢包问题真不是闹着玩的,尤其跨区传输时,一丢包就卡得慌。作者提到的路径优化和CDN加速确实管用,但别光看理论,实测才是王道。建议多用ping+traceroute跑几趟,别被图表忽悠了。