
保护数据传输,首先要证明自己连接的是正确的对端,然后才能讨论加密。TLS 能为连接提供机密性、完整性和服务器认证,但它不能替代应用的权限检查、输入校验和数据库加密。
TLS 1.3 保护的是哪一段
浏览器访问 HTTPS 网站时,TLS 握手协商密码套件并验证服务器证书;接下来该连接中的应用数据受到保护。若 TLS 在 CDN 或负载均衡处终止,边缘到源站也是一条需要独立保护的链路,不能仅凭浏览器显示小锁就假定所有内部传输已加密。IETF 于 2026 年发布 RFC 9846,更新 TLS 1.3 规范并取代早期 RFC 8446。
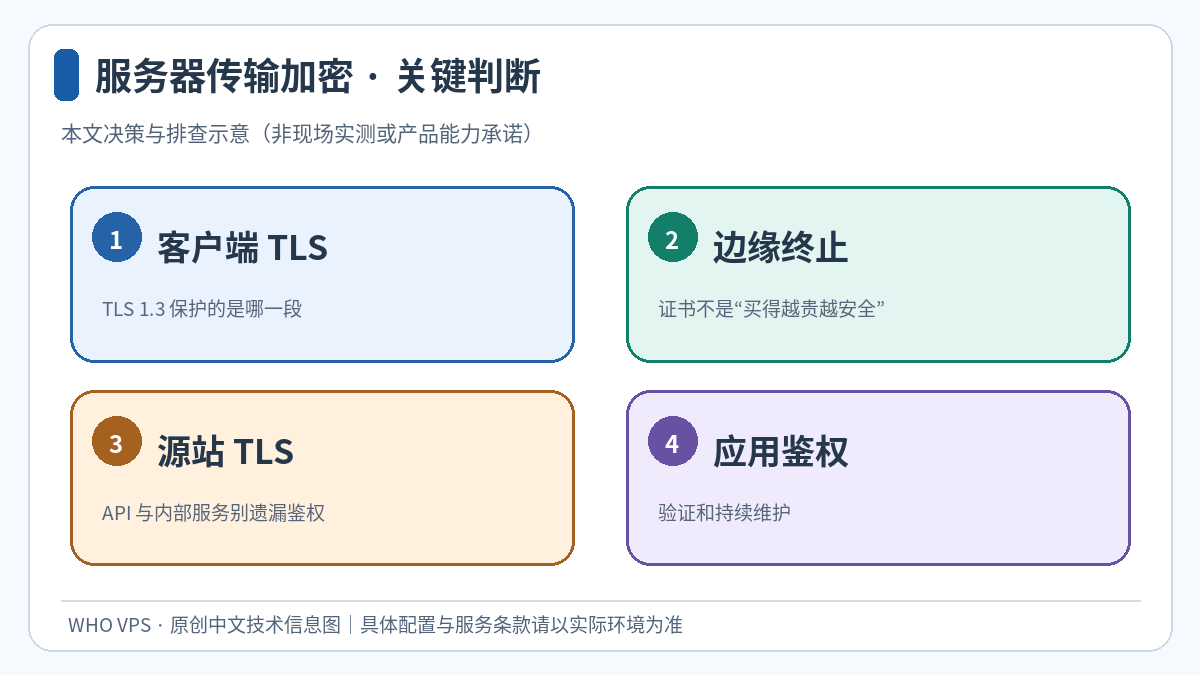
证书不是“买得越贵越安全”
证书的任务是将符合验证要求的身份绑定到公钥,验证级别、适用名称、自动更新和私钥管理都会影响部署。普通站点常使用域名验证证书即可获得 TLS 加密;需要验证企业身份的业务可以评估其他证书流程,但不要把证书类型宣传为能自动防止所有诈骗和网页攻击。
API 与内部服务别遗漏鉴权
对外 API 应实施令牌最小权限、过期策略、输入校验、速率限制与日志脱敏。服务间通信在条件适合时可使用双向 TLS,但密钥分发、证书轮换、时间同步与吊销应有运维流程。密钥与密码不应写入代码仓库或聊天记录,敏感配置要有访问限制。
验证和持续维护
上线前检查证书链、域名匹配、有效期、TLS 配置及 HTTP 到 HTTPS 的转向行为。持续监测续签失败与证书即将到期;发现异常时优先隔离受影响凭证、核查日志并轮换,而非简单清空日志。OWASP 的 Web 风险清单也提醒:加密失误只是应用风险中的一类。
上线前的核对清单
- 确认每一条网络链路的 TLS 终止位置
- 验证证书覆盖名称和自动续期
- 给 API 与服务账号设置最小权限
- 记录密钥轮换与凭证泄露处置预案
如果还需要延伸排查,可参考站内的HTTPS 证书部署、Nginx 反向代理部署。
技术资料
关键概念以2026 版 TLS 1.3 标准与安全属性、加密失误、权限错误等应用安全风险框架为依据;实际版本、价格与机房参数请另行核对。



文章对AES-256加密的描述存在技术偏差,实际应用中需强调密钥管理机制的重要性;同时将“零信任架构”简化为单一策略,忽略其动态验证与持续监控的核心逻辑,建议补充实证案例以增强可信度。
干货满满!这篇指南系统梳理了2025年服务器数据传输安全的核心技术与实战策略,兼具前瞻性与可操作性,是企业数字化转型中不可或缺的安全参考手册,强烈推荐给所有关注数据资产防护的决策者与技术团队。
这文章挺实在的,不整虚的。从AES-256到TLS 1.3都讲到了,连量子加密这种前沿玩意儿也没落下。最靠谱的是实战建议那块,比如定期轮换密钥、禁用旧协议这些细节,一看就是真干过运维的。不过对中小公司来说,部分方案成本有点劝退,建议加个“按需配置”小贴士。