
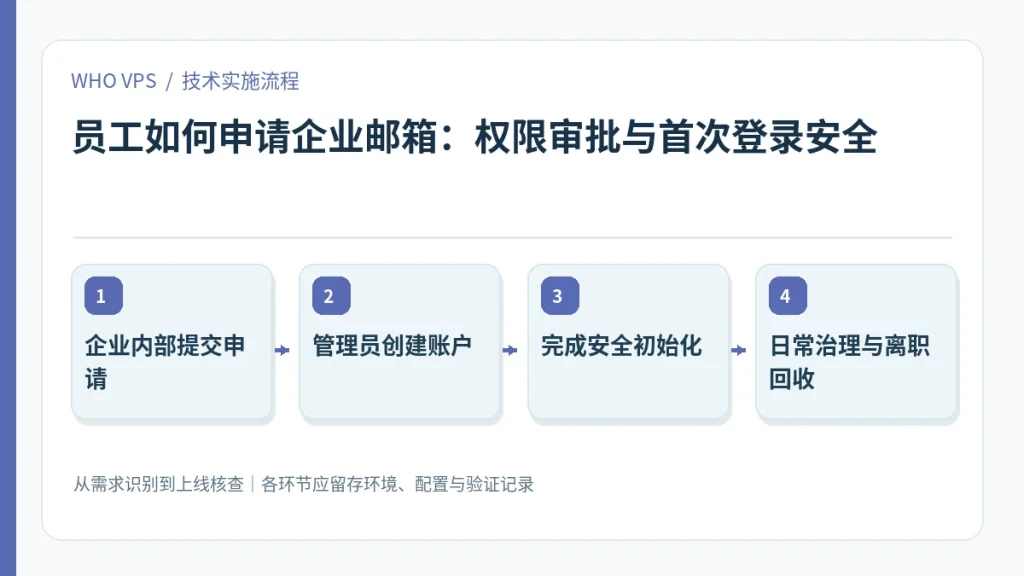
员工个人申请企业邮箱与企业购买邮箱系统是两种流程。对已经接入邮箱平台的公司,员工通常无需自行购买域名或配置服务器,重点是通过组织的 IT 审批创建身份、开通最小权限并完成安全初始化。
先找对企业的正式申请入口
员工应向企业 IT 或管理员索取开户流程,提供工作所需的部门、岗位和业务用途;是否需要工号、审批单取决于企业内部政策,不应主动向未知第三方交身份证扫描件。账号命名、邮箱别名和共享部门邮箱由管理员统一管理。
第一次登录做四项安全操作
在官方客户端或企业认证入口修改初始口令、启用 MFA、核对恢复方式并确认收发信地址。若使用 SSO,员工可能无需另设邮箱独立密码,但仍须遵守公司身份管理政策。不要在个人电脑上长期保存共享管理员密码。
日常使用与离职处理
涉及财务与合同附件时,通过企业批准的安全渠道发送;可疑邮件不要直接点击其中的登录链接。人员调岗或离职应由管理员及时调整访问权限、转交共享邮箱及归档业务记录,避免账号无人管理。
实施前需要记录的三类证据
| 检查维度 | 应记录的内容 | 操作与验收方法 |
|---|---|---|
| 域名验证 | MX、SPF、DKIM、DMARC 状态 | DNS 查询及官方控制台检查 |
| 账号治理 | MFA、共享账号及离职回收 | 演练权限变更和失效登录 |
| 送达表现 | 退信代码、身份校验报告 | 受控向多个邮箱服务发信 |
企业内部提交申请到日常治理与离职回收:工作流程图
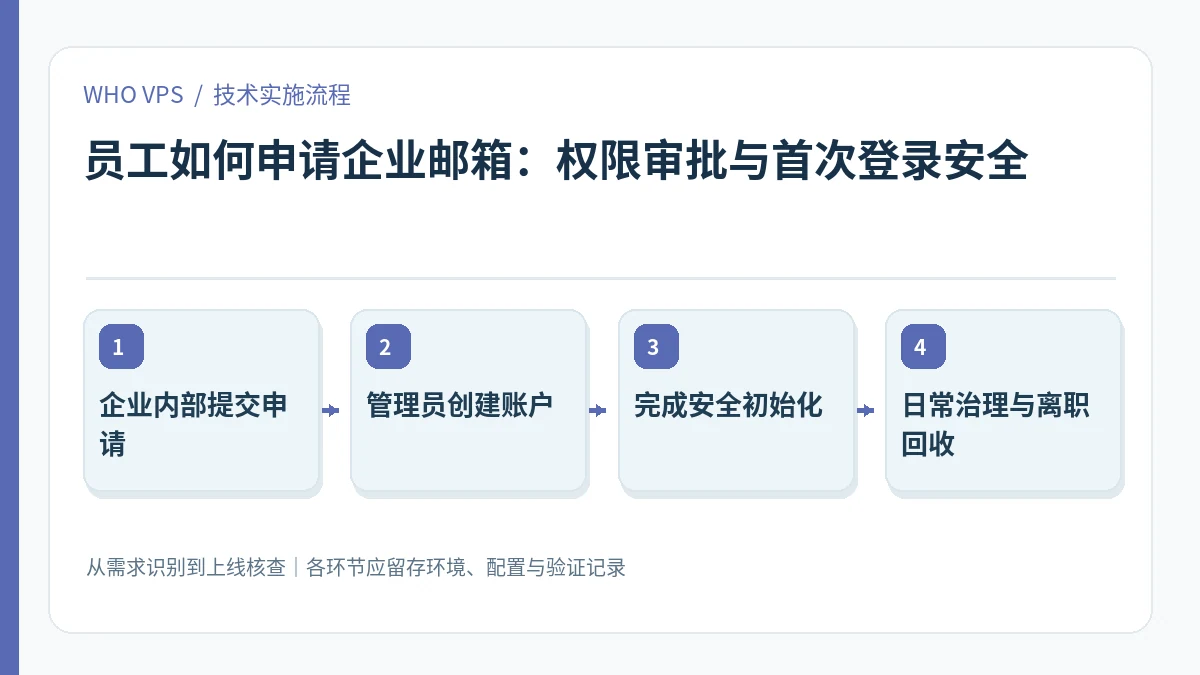
以下流程是落地执行顺序,建议为每一步保留配置快照、操作人和校验结果;在生产环境修改之前先准备恢复路径。
- 企业内部提交申请:明确当前环境与业务目标,列出系统版本、权限、地域和预期负载。
- 管理员创建账户:根据上一阶段信息选择可回退的配置,避免同时修改多个相互影响的变量。
- 完成安全初始化:以受控测试或对照环境验证配置,遇到异常优先查看日志和监控。
- 日常治理与离职回收:记录结果和剩余限制,把复测触发条件纳入日常巡检。
怎样判断方案有效,以及不适用的情况
验收依据:验证账号创建审批、MFA、首次内外部收发、移动端安全策略及离职权限回收测试。
使用限制:普通员工不必为“申请公司邮箱”另行租 VPS,且不应在外部网页提交企业管理员凭据。
如果观察结果不稳定,先保持业务场景、测试位置与时间段可比,再判断是资源瓶颈、服务边界还是配置错误。缺少可复现的数据时,不应把单次结果外推成稳定收益。
官方资料与进一步阅读
- Google:发件人验证与邮件送达要求:以产品/项目的现行官方说明为配置与版本核查依据。
- Cloudflare:DNS 设置、记录和解析概念:以产品/项目的现行官方说明为配置与版本核查依据。

