
ByteVirt 官方 NAT 使用文档把 NAT VPS 和配有独立公网 IPv4 的 VPS 分为两类。NAT 产品使用共享公网 IPv4 与分配的外网端口;能否通过 SSH 登录,关键不是一味连接 22,而是查明「公网端口 → 实例内端口」的对应关系。这是一份配置与排错指南,不是 ByteVirt 线路的延迟或速度评测。
先判断自己买的是 NAT 还是独立 IPv4
从 ByteVirt 客户后台或激活邮件检查产品名称。写有 NAT、Shared IPv4、端口映射的属于共享地址方案。独立IPv4产品通常不需要额外的公网IPv4端口映射;但官方特别提示,即使是独立 IPv4 的 KVM 产品,SSH 默认端口也可能随机分配,所以不能不看产品详情就断定一定是 22。
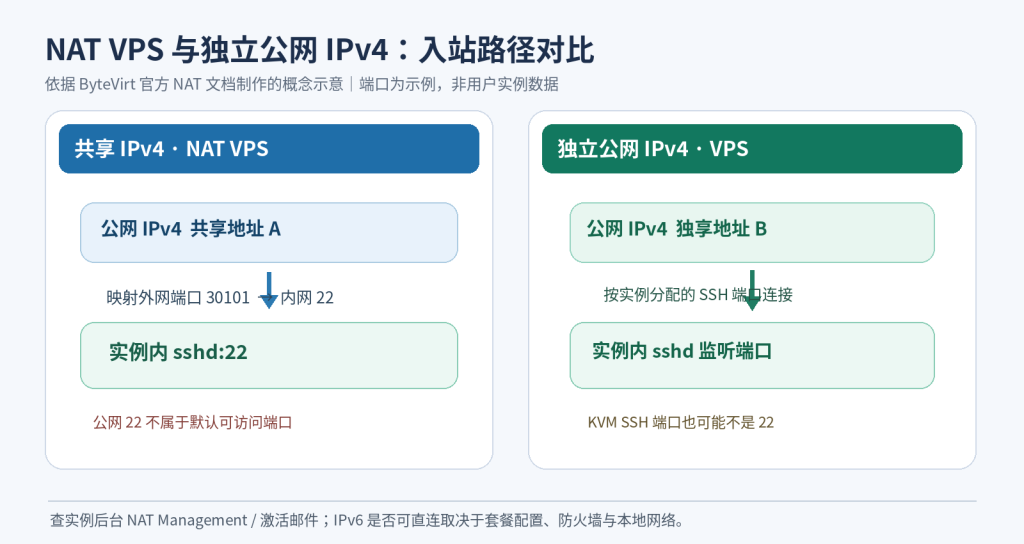
图示:共享 IPv4 使用分配的公网端口映射至实例 SSH 端口;30101→22 仅作示例,独立 IPv4 的 SSH 端口也须按实例记录核对。
SSH 端口映射:示意 30101 → 22
官方帮助文档给出的只是示例:某 NAT 实例的公网 IPv4 端口 30101 映射到内部 22,此时可在终端运行:
ssh root@公网IPv4地址 -p 30101实际端口必须进入客户后台的 NAT Management 查询,绝不可把示例中的 30101 当成所有用户通用端口。共享IP产品不能任意占用公网 IPv4 上未分配的 80、443 或 22 端口;如果需要对外开放标准网站端口,应评估 IPv6、反向代理或改买独立公网IPv4方案。
如果端口映射无误,但终端提示主机密钥已改变,那与 NAT 映射故障不同;可参考本站 SSH 主机密钥变更安全核验教程,应先核对可信指纹再处理 known_hosts。
Web 服务为何在机器本地可访问、外网却连不上?
假设 NAT 管理页将公网 30102 映射到内部 30102,则程序必须监听内部可达地址及这个内部端口。仅绑定 127.0.0.1 的服务只能供本机访问,NAT 转发通常无法穿透该本地环回绑定。可以用以下 Linux 命令检查监听进程:
sudo ss -lntup | grep 30102随后检查系统防火墙是否放行实例内部端口,并在另一条外部网络测试分配的公网地址与端口。若外部返回 Connection refused,先核查进程是否运行、绑定了哪一张网卡、内部端口映射与防火墙;超时则还要检查网络路径和运营商过滤。切勿直接删除全部防火墙规则来“修复”连接。
有 IPv6 时如何接入?
文档称,当产品确实分配了 IPv6,通常可以直接使用其 IPv6 地址及监听端口,不必走共享IPv4端口映射。需要同时满足本地网络有 IPv6、VPS 地址与路由配置正确、进程监听IPv6地址以及防火墙放行。是否提供完整 /64、哪些端口可用,应以具体套餐和分配记录为准。
NAT 产品适合与不适合什么场景?
适合:轻量定时任务、允许非标准公网端口的小服务、能通过 IPv6 访问的开发环境。须谨慎:依赖固定 IPv4 80/443 入站的公开网站、要求独占 IPv4 信誉或需要较多入站映射的应用。选择独立 IPv4 KVM 并不等于延迟一定低;线路质量、磁盘 I/O、实际可用速率都应以所选区域的真实测试为准。
ByteVirt 官网也展示不同洛杉矶线路档位,包括 Premium、Signature、Elite 与 CN2 GIA;这些属于不同产品线,不能从 NAT 的接入方式推断某档线路的平均延迟或回程质量。操作中若始终不能访问,收集服务监听结果、后台映射和路由测试后提交服务工单更可复核。

交流与讨论