
人在大陆或其他地区管理台湾 Linux 服务器,首选 SSH 密钥登录,出现网络不通或 sshd 配置错误再使用服务商的带外/VNC 控制台。Webmin 是可选的网页管理界面,不应直接替代最小权限的 SSH 维护流程。
第一步:确认公网连通和登录账户
先在服务商控制台核对实例状态、公网 IP、系统类型和安全组;Linux 默认用户名随镜像变化,Ubuntu 常用 ubuntu,其他镜像可能为 root 或自建账户。防火墙应仅对固定管理 IP 放通 SSH 端口,不要为了排查关闭所有访问控制。
第二步:安全使用 SSH 与密钥
在终端执行 ssh -i 私钥文件 用户名@公网IP;私钥权限过宽可能导致客户端拒绝使用。首次连接校验服务端主机指纹;切勿在聊天窗口发送私钥。若是 Connection timed out,优先检查线路和端口;Permission denied 则排查账号、密钥及服务端授权。
可在已经授权管理的环境中使用下面的只读检查命令作为排查起点;示例域名和 IP 不是实际生产目标:
ssh -i ~/.ssh/id_ed25519 [email protected]
# 使用真实公网 IP、正确账号与本地私钥文件替换示例值
第三步:何时使用 VNC 或 Webmin
SSH 配置错误时,通过控制台查看 sshd 日志、磁盘空间和本机防火墙。Webmin 需要明确版本、HTTPS 与管理 IP 白名单;不要开放面板端口给全网。跨境登录波动时,先分时段观察 TCP 建连成功率,避免凭一次 ping 定性机房问题。
如果需要进一步理解相关的配置或选型区别,可结合本站海外VPS故障排查参考,把技术目标、费用与故障处理放在同一份检查清单中。
可直接执行的核查步骤
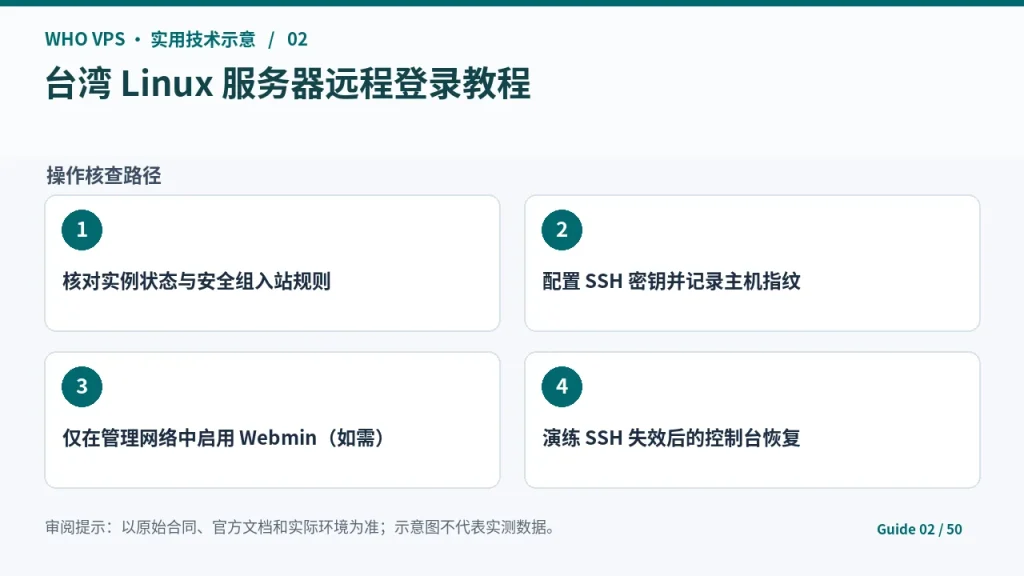
- 核对实例状态与安全组入站规则
- 配置 SSH 密钥并记录主机指纹
- 仅在管理网络中启用 Webmin(如需)
- 演练 SSH 失效后的控制台恢复
常见异常与处理对照
| 现象 | 优先检查 | 处理建议 |
|---|---|---|
| 超时 | 安全组、端口、路由异常 | 查公网 IP 和 TCP 22 连通 |
| 拒绝连接 | sshd 停止或不在该端口监听 | 通过控制台检查进程和日志 |
| Permission denied | 账户、密钥或权限错误 | 校对用户名与 authorized_keys |
常见问题
超时应该怎么办?
先识别安全组、端口、路由异常,再按“查公网 IP 和 TCP 22 连通”核查。应优先完成“配置 SSH 密钥并记录主机指纹”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
拒绝连接应该怎么办?
先识别sshd 停止或不在该端口监听,再按“通过控制台检查进程和日志”核查。应优先完成“配置 SSH 密钥并记录主机指纹”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
注意事项:更改 sshd_config 时先保持一条已登录会话,运行 sshd -t 校验并新增连接测试成功后再断开;否则容易将远程服务器锁在门外。
参考资料与进一步阅读
- 云服务器 SSH 登录需要账号、认证方式与可达端口(来源:cloud.tencent.com)
- SSH/VNC 异常应按配置、负载、权限区分处理(来源:cloud.tencent.com)
文中提及的SSH密钥认证机制是否采用ECDSA或Ed25519算法?在高并发场景下,如何保障OpenSSH服务的连接复用与会话保持稳定性?建议补充基于Systemd的sshd服务资源限制配置方案。
该文标题夸大其词,宣称“终极指南”却未提供实证数据或可复现的实验设计,技术建议缺乏对安全风险(如密钥管理、权限控制)的深入探讨。引用工具多为通用配置,未体现台湾地区网络环境特殊性,学术严谨性不足,误导读者。
太燃了!这篇指南简直是Linux运维的“武林秘籍”!2025年台湾服务器远程管理全靠它,SSH优化、自动化脚本、安全加固一网打尽,效率飙升到飞起!强烈推荐每位系统管理员人手一份,冲鸭!
希望增加一键部署脚本下载链接,便于快速上手。同时建议补充常见问题FAQ模块,提升实用性。
🔥这简直是2025年运维界的革命性指南!台湾Linux服务器远程管理从此告别繁琐,高效、安全、智能一网打尽!强烈推荐所有系统管理员必读,绝对值得收藏与转发!🚀