
AWS Certificate Manager(ACM)用于管理 TLS 证书,和管理云账户身份、访问密钥的 IAM 是两个不同服务。要给网站开启 HTTPS,先判断证书将由哪一种 AWS 受支持的服务使用,再选择申请、验证和部署路径。
申请证书前明确域名和部署端
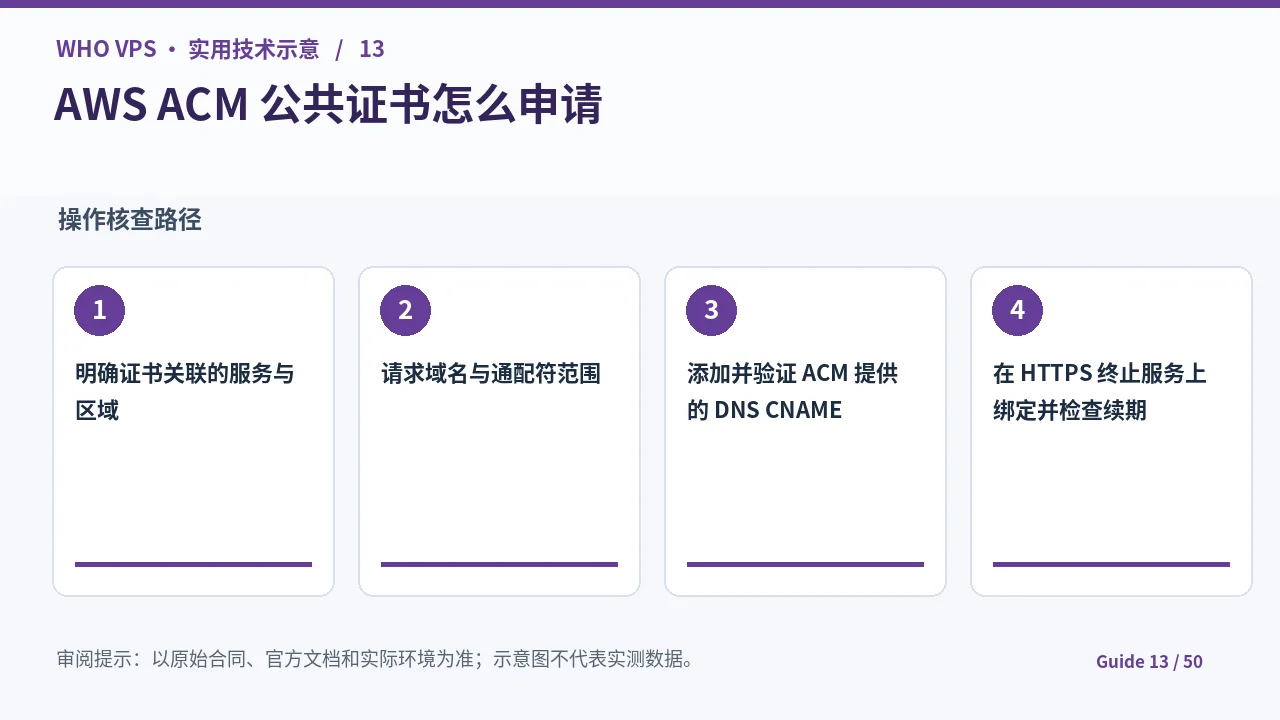
在 ACM 控制台选择证书用途与需要覆盖的域名,单域名和通配符范围不同。公共证书申请需证明域名控制权;针对 ALB、CloudFront 等服务还需核对证书区域及关联要求。不要以为“证书签发成功”就自动使所有 EC2 上的服务获得 HTTPS。
DNS 验证使用 ACM 指定记录
采用 DNS 验证时,ACM 会给出特定 CNAME 名称和值,应在域名权威 DNS 中准确添加。不要自行拼接验证值;记录被删除、域名权限变化或 CAA 配置限制可能影响后续维护。验证后在证书页面检查状态,再将证书绑定到实际 HTTPS 终止点。
可在已经授权管理的环境中使用下面的只读检查命令作为排查起点;示例域名和 IP 不是实际生产目标:
dig CNAME _示例验证记录.example.com +short
# 请从 ACM 控制台复制真实 CNAME 主机名与目标值
续期与故障排查
ACM 管理的公共证书具备符合条件的续期机制,但仍要满足域名持续验证、关联使用与其他平台要求。上线要检查证书 SAN、链、到期日和 TLS 协商;EC2 自管 Nginx 的证书部署路径与托管型负载均衡器不同。
如果需要进一步理解相关的配置或选型区别,可结合本站SSL TLS数字证书类型参考,把技术目标、费用与故障处理放在同一份检查清单中。
可直接执行的核查步骤
- 明确证书关联的服务与区域
- 请求域名与通配符范围
- 添加并验证 ACM 提供的 DNS CNAME
- 在 HTTPS 终止服务上绑定并检查续期
常见异常与处理对照
| 现象 | 优先检查 | 处理建议 |
|---|---|---|
| 验证长时间 Pending | CNAME 解析错误或 DNS 未生效 | 从权威 DNS 查询记录 |
| 浏览器仍显示旧证书 | 负载均衡器/域名绑定未更新 | 检查实际 TLS 终止点 |
| 证书即将过期 | 续期条件不满足或域名变化 | 检查 ACM 续期事件和 DNS |
常见问题
验证长时间 Pending应该怎么办?
先识别CNAME 解析错误或 DNS 未生效,再按“从权威 DNS 查询记录”核查。应优先完成“请求域名与通配符范围”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
浏览器仍显示旧证书应该怎么办?
先识别负载均衡器/域名绑定未更新,再按“检查实际 TLS 终止点”核查。应优先完成“请求域名与通配符范围”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
注意事项:不要把 AWS IAM Access Key 作为“ACM 证书密钥”处理:访问凭证权限和网站 TLS 私钥用途完全不同,应分别控制与轮换。
补充核查与应用边界
AWS ACM 公共证书验证依赖控制域名的证据。若采用DNS方式,记录的名称和值应逐字符使用ACM界面生成的数据;证书是否自动续期还取决于证书及关联服务是否符合当前AWS规则,不能把首次签发成功等同于持续有效。
参考资料与进一步阅读
- AWS ACM文档明确申请公共TLS证书后需要验证域名控制权(docs.aws.amazon.com)
- AWS ACM DNS验证需要按控制台给出的CNAME主机名和值配置记录(docs.aws.amazon.com)
这哪是证书管理指南,分明是AWS版“修仙入门手册”——密钥当符咒,策略当阵法,权限配置堪比炼丹炉火候控制。2025年了还在靠证书续命?建议加个“一键飞升”按钮,毕竟凡人烧钱买安全,神仙才懂优雅地删库跑路。
哎哟,这标题起得比AWS控制台还复杂——“深度管理”?我连自己的密码都记不住,还谈什么证书深度?建议改名《如何用一张图把运维同事气到重启服务器》。
AWS证书管理?别慌,我上次把密钥当咖啡豆用了,结果服务器直接给我发了张“请勿重复购买”的电子贺卡。2025年指南建议:先学会给证书起个好名字,比如“救命稻草v1.0”,毕竟谁不想在崩溃时看到点人性的光呢?