
建站时说的“证书”通常是用于 HTTPS 的数字证书,而不是学历、岗位资格或许可证。数字证书让浏览器验证服务器身份并建立加密连接;选择 DV、OV、EV 主要是身份验证流程区别,不能把更贵的证书当成必然更强的加密算法。
验证级别与域名覆盖是两套维度
DV 验证域名控制权;OV/EV 还涉及不同程度的组织身份审查。单域名证书只覆盖指定名称,通配符常用于一个域名层级的多个子域,SAN 多域名证书可覆盖列出的多个域名。不要认为 *.example.com 可以自动覆盖任意多级子域。
部署链路比购买页更重要
证书签发后应将完整证书链部署到真正终止 TLS 的组件上:可以是 Nginx、负载均衡器或 CDN。站点中仍混有 HTTP 资源会触发浏览器警告;域名更换、证书撤销与自动续期失败同样影响可用性。
可在已经授权管理的环境中使用下面的只读检查命令作为排查起点;示例域名和 IP 不是实际生产目标:
openssl s_client -connect example.com:443 -servername example.com < /dev/null免费和付费怎样决策
一般展示站可优先评估可信 CA 的自动化 DV 证书;需要组织身份展示、专属服务或特殊合规文件时再讨论 OV/EV。比较证书时查看 CA 信任链、管理自动化、签发限制与续期运维成本。
如果需要进一步理解相关的配置或选型区别,可结合本站AWS ACM证书申请参考,把技术目标、费用与故障处理放在同一份检查清单中。
可直接执行的核查步骤
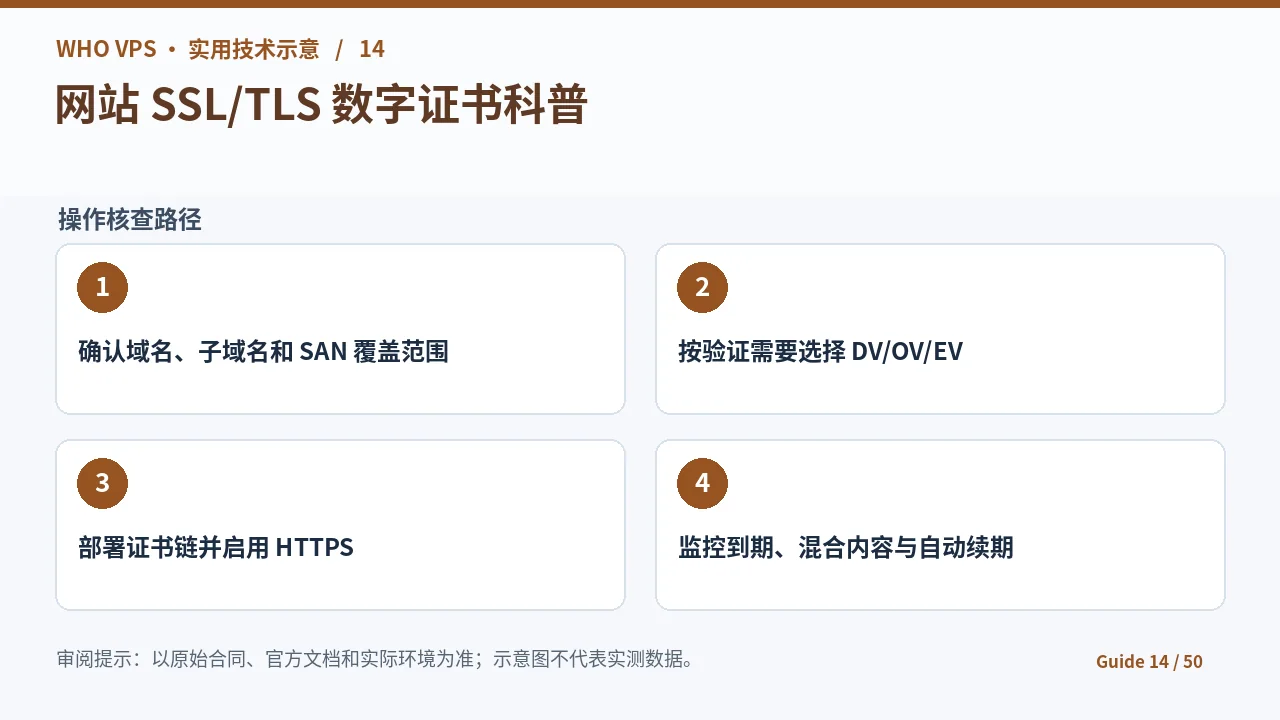
- 确认域名、子域名和 SAN 覆盖范围
- 按验证需要选择 DV/OV/EV
- 部署证书链并启用 HTTPS
- 监控到期、混合内容与自动续期
常见异常与处理对照
| 现象 | 优先检查 | 处理建议 |
|---|---|---|
| 证书有效但页面报警 | 中间证书缺失或混合内容 | 检查 TLS 链及资源加载 |
| 子域名仍不安全 | SAN/通配符范围不包含 | 核对证书名称 |
| 换证书后回源失败 | CDN 和源站 HTTPS 信任链不同 | 两端分别校验 |
常见问题
证书有效但页面报警应该怎么办?
先识别中间证书缺失或混合内容,再按“检查 TLS 链及资源加载”核查。应优先完成“按验证需要选择 DV/OV/EV”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
子域名仍不安全应该怎么办?
先识别SAN/通配符范围不包含,再按“核对证书名称”核查。应优先完成“按验证需要选择 DV/OV/EV”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
注意事项:不应把浏览器锁标识解释为“此网站交易一定安全”;TLS 解决的是传输身份和机密性,不能替代应用漏洞修复与交易风控。
参考资料与进一步阅读
- HTTPS/TLS 保护传输并依赖证书链与安全配置(来源:developer.mozilla.org)
- ACM 公共证书申请与域名验证要求(来源:docs.aws.amazon.com)


本文对证书体系的历史演变与技术演进进行了系统梳理,然其分类标准尚存模糊之处。例如,“可信第三方认证”与“去中心化身份验证”之间的边界界定是否充分?建议补充实证案例以支撑类型划分的合理性,并探讨零知识证明等新兴技术对传统证书模型的重构效应。