
Let’s Encrypt 等 ACME CA 可以自动颁发公网 TLS 证书。申请成功只是第一步;域名控制权验证、80/443 端口可达、证书链正确部署以及自动续期的失败报警,才决定网站是否持续可用。
先选验证方式
HTTP-01 要求 CA 能从公网访问指定域名的 HTTP 验证路径,一般依赖 80 端口及正确的 DNS 路由;DNS-01 通过添加 TXT 记录证明域名控制权,可用于通配符证书,也适合源站不公开 80 端口的场景。选择 DNS 插件时应尽量缩小 API Token 权限。
证书与私钥分开保护
证书可以公开,私钥必须由 Web 进程受限读取且避免被备份公开。Nginx 常用 fullchain.pem 与 privkey.pem 对应证书链和私钥;如果前面使用 CDN,应明确访客到 CDN、CDN 到源站两段 TLS 的独立配置。
关于“检查主机名与证书链”的相关说明,可以参考SSL 证书配置如何验证:OpenSSL、证书链与 SNI 故障排查。
自动续期比手动重复申请可靠
通过 Certbot 或其他 ACME 客户端建立定时任务,并使用 dry-run 检查续期路径;续期后若服务没有 reload,浏览器仍可能拿到旧证书。告警应覆盖剩余有效期、DNS 故障与代理端缓存旧证书等状态。
“免费”不等于适合所有组织
域名验证证书证明域名控制权,不对网站经营主体信用作担保。需要额外的企业身份验证、统一 CA 生命周期或内部服务设备证书时,应按合规流程选合适 PKI 产品,而不是以证书价格判断加密强度。
关于“有效期不是所有证书都相同”的相关说明,可以参考SSL/TLS 证书有效期新规与续期策略:2026—2029 时间表。
按顺序执行的检查清单
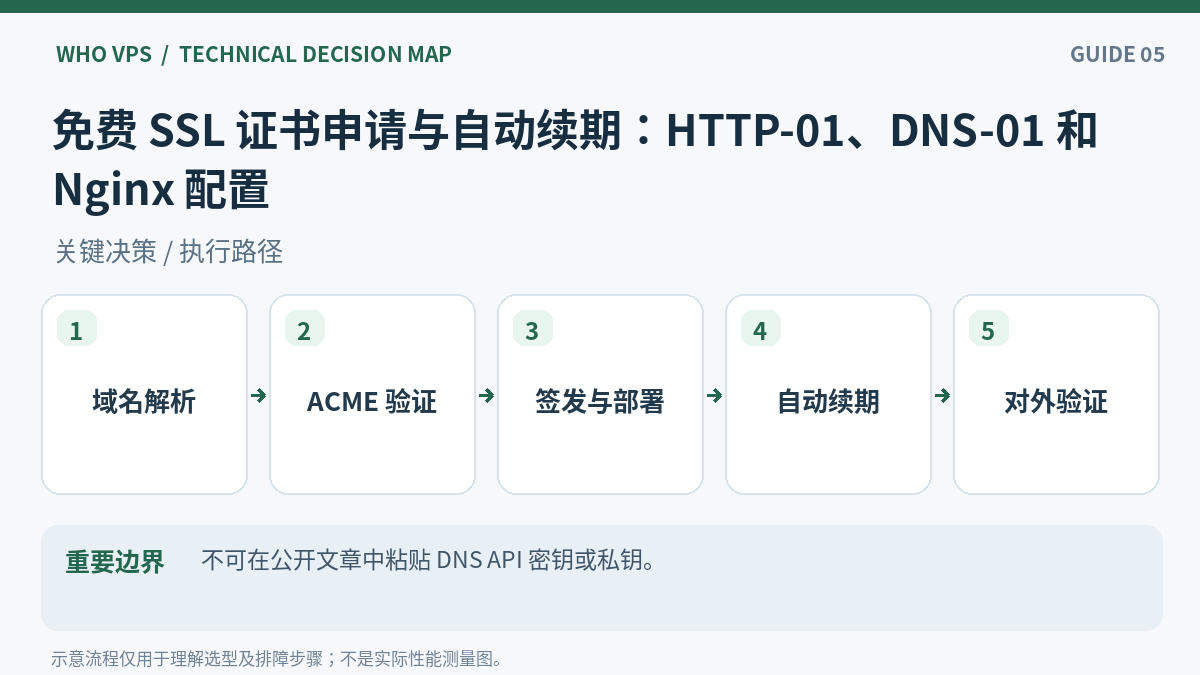
- 确认 A/AAAA 记录、域名解析和防火墙规则,选用 HTTP-01 或 DNS-01。
- 在操作前备份 Nginx 站点配置和现有证书路径。
- 用受支持的 ACME 客户端签发证书,优先采用独立域名权限。
- 配置自动续期与成功后重载服务,做一次模拟续期测试。
- 从外网以浏览器与 openssl 检查证书链、域名、到期时间和实际返回的证书。
可直接复核的命令或配置示例
以下命令只用于对应系统和实际配置的核查;包含示例域名、路径或版本的地方,应先按自身环境替换并确认权限。
sudo certbot renew --dry-run
openssl s_client -connect example.com:443 -servername example.com -showcerts
常见问题
通配符证书能用 HTTP 验证吗?
Let’s Encrypt 的通配符签发需要 DNS-01 等相应的域名验证方式。
自动续期任务运行就代表证书已生效吗?
不一定;还要检查证书文件写入与 Web 服务重载后实际对外提供的证书。
风险、限制与验收口径
不可在公开文章中粘贴 DNS API 密钥或私钥。不要在生产中为消除报错而关闭证书验证。
官方资料与核查入口
以下列出可交叉核对的技术资料或服务条款;实际部署还须以所用软件版本、正式合同和自身环境测试为准。



这篇指南如及时雨,不仅理清了SSL证书申请的复杂路径,更以实战视角赋能企业安全升级。每一步优化策略都直击痛点,让人感受到技术背后的温度与专业力量,真正实现安心、高效、低成本的数字化护航。
这文章真给力!我按它步骤申请免费SSL证书,十分钟搞定,Nginx一配就通。关键是还教怎么自动续期,再也不用手动操心了,省事又安全,强烈推荐给刚入坑的朋友!