
公网 TLS 证书的最长有效期正按行业规则逐步缩短。运维不能再把“每年手动替换证书”当作长期稳定方案;要区分证书有效期、域名控制权验证资料复用周期,以及实际业务端的部署刷新。
有效期不是所有证书都相同
浏览器信任体系中的公开 TLS 证书受 CA/Browser Forum 基线要求及各根证书程序约束;私有 PKI、内部服务证书或客户端证书的规则可能不同。行业批准的分阶段缩短计划从 2026 年 3 月中旬起将公网 TLS 证书上限降至约 200 天,后续 2027 年约 100 天、2029 年约 47 天;申请前仍应以 CA 实际政策为准。
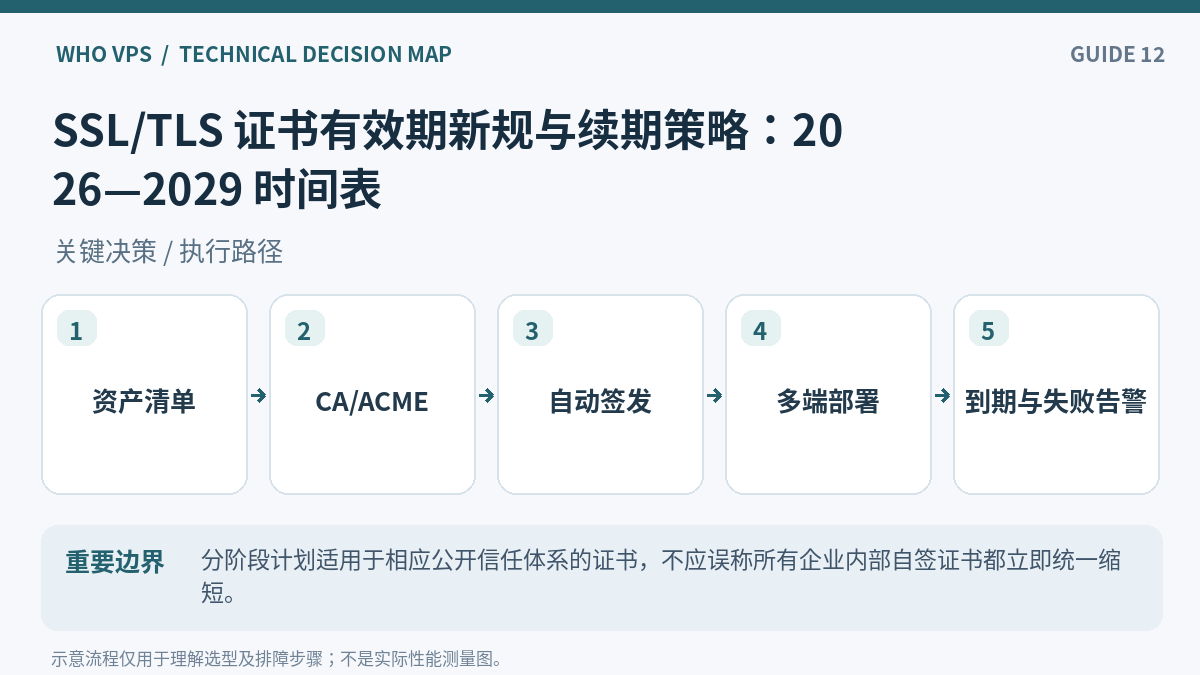
证书轮换与部署不能割裂
签发成功不等于生产节点都已加载新证书。使用负载均衡、反向代理、多地域 CDN 或 Kubernetes Ingress 时,要逐个核查证书分发、服务 reload、端点链完整及 SNI 对应域名;证书链过期也可能造成异常。
关于“先选验证方式”的相关说明,可以参考免费 SSL 证书申请与自动续期:HTTP-01、DNS-01 和 Nginx 配置。
建议建立资产清单
至少记录 FQDN、CA、签发账户、私钥存放位置、部署目标、自动续期方式、负责团队和失效报警渠道。禁止把私钥直接存入 Git 仓库;优先使用自动化密钥管理并保留操作审计。
续期测试要模拟失败
验证域名 DNS 权限仍然有效、HTTP-01 验证路径可访问、DNS-01 Token 未失效,并按维护周期执行模拟续期。除了剩余天数报警,还应从外部真实 TLS 握手检测正在提供的证书,因为磁盘上的新文件可能从未被服务引用。
关于“浏览器看到的是对外服务证书”的相关说明,可以参考如何查看服务器 TLS 证书:浏览器、OpenSSL 与到期巡检。
按顺序执行的检查清单
- 导出公网证书资产清单,按域名和系统关联责任人。
- 核对证书颁发机构当前有效期上限与 ACME 支持方式。
- 建立无人值守续期,私钥权限与 ACME 账户凭据独立管理。
- 执行一次 dry-run 和服务重载测试,并测所有公网 SNI 端点。
- 设置剩余有效期与续期失败双重报警,定期进行证书吊销替换演练。
常见问题
短有效期证书会降低 TLS 加密强度吗?
有效期主要影响身份凭据生命周期,不直接决定算法强度。
续签失败还剩 20 天是否可以不处理?
应立即排查,以免 DNS 权限、CA 限速或部署链路故障导致临期集中失效。
风险、限制与验收口径
分阶段计划适用于相应公开信任体系的证书,不应误称所有企业内部自签证书都立即统一缩短。
官方资料与核查入口
以下列出可交叉核对的技术资料或服务条款;实际部署还须以所用软件版本、正式合同和自身环境测试为准。
如星轨般精密的证书期限,是数字世界的年轮,镌刻着安全与信任的密码。此文以诗性笔触勾勒技术脉络,令冷峻规则化为流动的月光,照亮实践之路。
📈 数据翔实
本文系统性地构建了证书生命周期管理的技术框架,基于X.509v3标准与RFC 5280规范,深入剖析了有效期配置对TLS握手性能、密钥轮换策略及CA信任链完整性的影响,提出可量化评估指标,具备显著的工程实践指导价值。
哦,又一篇“深度解析”?看来2025年证书有效期的奥秘,终于被某位“技术大师”用三页PPT和七个伪专业术语彻底揭开了——建议下次直接附赠水晶球,毕竟预测未来比理解现在还靠谱。
该文系统梳理了2025年各类证书有效期限的调整趋势,尤其在网络安全与合规管理方面提供了实操指引。随着数字身份认证体系升级,证书生命周期管理正从被动响应转向主动防御,企业需提前部署自动化工具,确保关键系统持续可信运行。
太燃了!这篇文章像一束光,照亮了证书管理的迷雾!2025年的技术前瞻与安全实践完美融合,每一页都迸发着智慧火花,让人热血沸腾!这不仅是指南,更是数字时代的生存圣经,必须收藏!
这文章标题唬人,啥“深度解析”“安全优化”,翻来覆去就讲证书过期时间,连个具体案例都没有。说白了就是把官网说明抄一遍,还加点术语包装,纯属凑字数。真想学技术别看这种水文,浪费时间。
本文系统梳理了证书有效期限的技术演进与安全策略,结合实际部署场景提出动态生命周期管理模型,对CA机构与终端用户均具实践指导价值。建议后续补充跨平台兼容性实证数据以增强普适性。