
浏览器显示锁图标,仍可能存在证书链不全、SNI 指向错误站点、旧负载均衡节点未更新或 TLS 配置薄弱等问题。验证必须从外部客户端对真实域名与端口发起握手,而不只检查服务器本地证书文件。
检查主机名与证书链
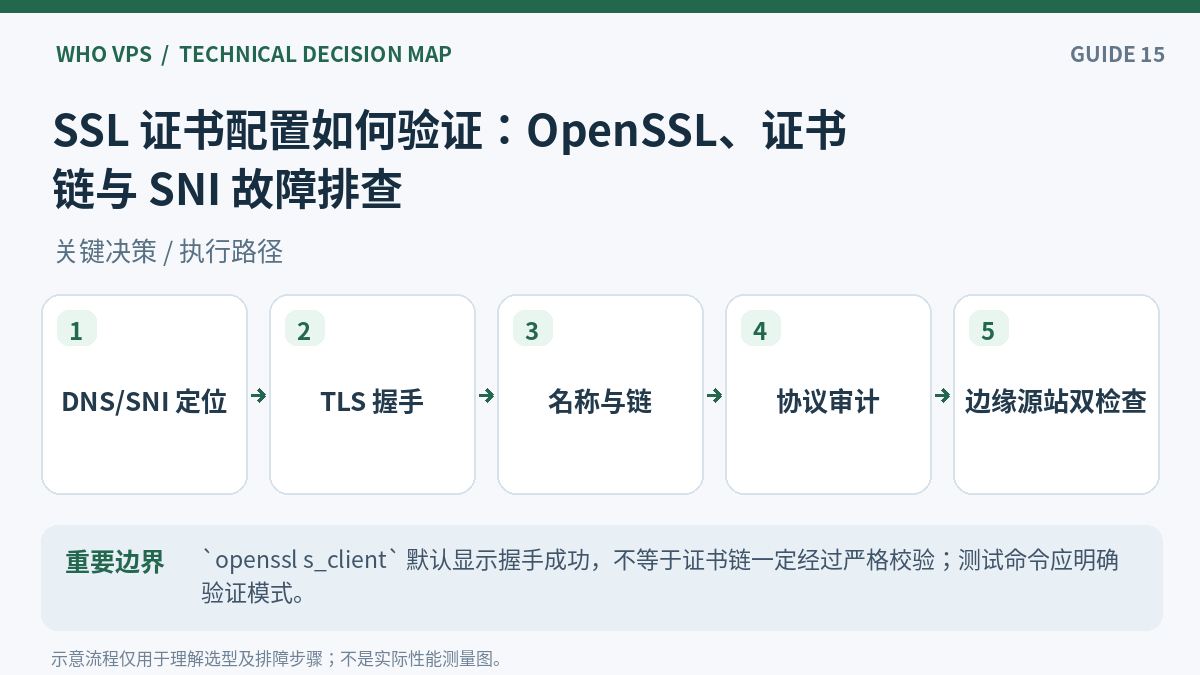
用 openssl s_client 指定 -servername 以模拟 SNI,查看服务端返回的叶子证书和中间证书链;使用 -verify_return_error 可让链验证错误作为失败返回。为避免本地信任库差异,还应在目标用户的浏览器/客户端复核。
DNS、CDN 和源站要分别看
客户端实际访问的可能是 CDN 边缘证书,源站另有独立的回源 TLS。开启 CDN Full 或严格验证模式时,源站名称、签发机构和证书有效期需要满足提供商要求;不能把源站自签证书误用于普通公网浏览器链。
关于“浏览器看到的是对外服务证书”的相关说明,可以参考如何查看服务器 TLS 证书:浏览器、OpenSSL 与到期巡检。
TLS 安全参数与兼容性
优先使用当前受支持的 TLS 版本和加密套件,禁用已废弃的协议与弱套件;但在改动前盘点老设备和旧版 Java 客户端,制定灰度方案。HSTS 能降低降级风险,却可能放大证书部署错误的影响,启用前须确保全站 HTTPS 持续可用。
监控真实到期时间
一台代理上更新文件不意味着全部边缘和节点都刷新。应在不同入口、域名及 SNI 上外部拉取证书,核对 Serial、NotAfter 和服务器部署事件;证书轮换要留下变更和回滚记录。
关于“从 HTTP 到 HTTPS 的重定向”的相关说明,可以参考HTTPS 网站安全加固清单:TLS、重定向、HSTS 与回源保护。
按顺序执行的检查清单
- 分别解析 A/AAAA 和 CDN CNAME,列出真实 TLS 入口。
- 对每个域名使用 openssl 指定 SNI 查看链与到期时间。
- 检查证书 SAN 是否覆盖域名,验证中间证书和私钥匹配。
- 扫描部署中仍接受的 TLS 版本,制定兼容性回归计划。
- 证书更新后检查负载均衡各节点并触发外部到期报警测试。
可直接复核的命令或配置示例
以下命令只用于对应系统和实际配置的核查;包含示例域名、路径或版本的地方,应先按自身环境替换并确认权限。
openssl s_client -connect example.com:443 -servername example.com -verify_return_error -showcerts </dev/null
openssl x509 -in /path/to/cert.pem -noout -subject -issuer -dates
常见问题
证书仍有效为什么浏览器报错?
可能是域名不匹配、中间证书缺失、系统时钟错误或中间代理证书旧。
加了 CDN 为什么源站证书也要维护?
取决于 CDN 回源模式;严格 TLS 回源时仍需校验证书。
风险、限制与验收口径
openssl s_client 默认显示握手成功,不等于证书链一定经过严格校验;测试命令应明确验证模式。
官方资料与核查入口
以下列出可交叉核对的技术资料或服务条款;实际部署还须以所用软件版本、正式合同和自身环境测试为准。



该指南系统性强,实操价值突出,尤其在自动化验证与服务器性能优化结合方面具备前瞻性。建议增加典型行业场景案例(如金融、电商),以提升企业级用户采纳率。
这指南真靠谱,我照着配完SSL,浏览器绿锁直接亮了,访问速度还快了不少。特别是那几个Nginx优化参数,实测效果明显,再也不用担心证书过期被警告了。
该文系统性地整合了SSL证书配置的前沿实践与服务器优化策略,兼具理论深度与工程实操价值,为网络安全架构提供了可复用的技术范式,堪称2025年数字信任体系建设的关键参考文献。
如月光轻抚代码之岸,此文以优雅笔触勾勒出SSL证书的静谧图景。每一步配置皆如诗行流转,将技术冷峻化作温润韵律,令服务器在安全与效率间翩然起舞。
这篇指南像一盏深夜里的航灯,照亮了SSL配置的迷雾。若能附上常见错误的排查脚本,或是不同服务器(Nginx/Apache/IIS)的对比配置模板,那就真正成了运维者的随身宝典。
这文章真不愧叫“终极指南”,细节拉满,从证书链校验到HSTS策略都掰扯得明明白白。最实用的是那几个Nginx配置示例,直接抄下来就能用,省了我半小时调试时间。服务器优化部分也接地气,没整那些虚的,实打实提升性能。要是能加个常见错误排查表就更完美了,不过现在这版已经够硬核了。