
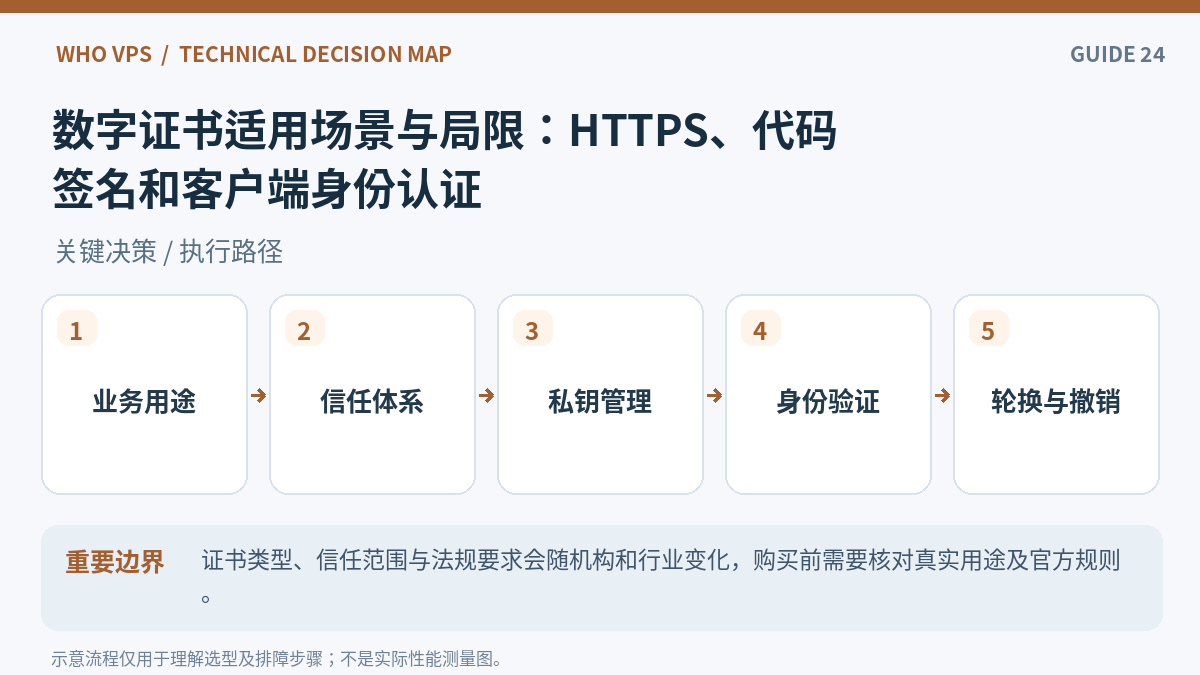
数字证书用于把公钥与受信任的身份标识关联,但不同用途对应不同扩展与信任体系。HTTPS 证书、代码签名、企业设备身份、S/MIME 邮件证书不能简单互换;拥有证书也不意味着业务内容可信或系统没有漏洞。
HTTPS 证书负责什么
公网 TLS 证书通过域名所有权验证等流程向客户端提供服务器身份验证材料,并用于建立加密传输通道。它不对网页销售商品的真伪、企业经营行为或服务器应用安全作绝对保证;浏览器锁图标更多说明连接安全,不是商业信誉认证。
不同证书类型的边界
客户端证书用于 mTLS 身份验证,签发与撤销需要组织控制;代码签名证书用于软件发布者签名;S/MIME 面向邮件签名或加密。证书的扩展密钥用途和信任链必须与场景一致,不能将 TLS 私钥直接拿来当任意系统的身份凭据。
关于“从 HTTP 到 HTTPS 的重定向”的相关说明,可以参考HTTPS 网站安全加固清单:TLS、重定向、HSTS 与回源保护。
证书生命周期和密钥成本
证书有申请、签发、存储、轮换、撤销与恢复等环节,运维成本主要来自自动化和密钥保护。私钥泄漏时应尽快撤销/替换证书并审查相关访问日志;备份私钥时需要加密及最小权限。
证书无法修复哪些问题
它不能消除 SQL 注入、弱密码、配置错误、源站暴露、DNS 劫持、内部人员滥权,也不能自动保障终端设备未感染恶意软件。需要将 PKI 与 MFA、补丁、漏洞修复、安全监控结合起来。
关于“先弄清单向 TLS 与 mTLS”的相关说明,可以参考Spring Boot 双向 TLS(mTLS)配置:证书信任、客户端认证与验证。
按顺序执行的检查清单
- 按用途列出 HTTPS、设备登录、代码发布和邮件系统各自信任要求。
- 选择能够满足用途和客户端兼容性的证书签发体系。
- 记录私钥存储、轮换、备份、审计和应急撤销责任。
- 验证客户端是否真正检查证书链、主机名和 EKU。
- 定期评估账号安全、Web 漏洞和基础设施补丁,避免把证书当全能防线。
常见问题
免费 HTTPS 证书加密强度更低吗?
不是由费用直接决定,取决于算法、密钥长度与 TLS 协商。
安装了 HTTPS 就不会被钓鱼吗?
HTTPS 不能证明网站业务是否合法、内容真实或域名无欺诈性。
风险、限制与验收口径
证书类型、信任范围与法规要求会随机构和行业变化,购买前需要核对真实用途及官方规则。
官方资料与核查入口
以下列出可交叉核对的技术资料或服务条款;实际部署还须以所用软件版本、正式合同和自身环境测试为准。
该文表面专业实则空洞,所谓“全解析”流于形式,优势与不足分析泛泛而谈,安全优化指南更似模板堆砌。缺乏实证数据与真实案例支撑,俨然一篇营销软文,误导读者对证书应用的认知,亟需行业监管与内容审核机制介入。