
部署 SSL/TLS 证书只是 Web 安全基线的一部分。本指南把证书、Nginx HTTPS 跳转、混合内容、安全响应头、源站保护和真实浏览器验证组合起来,解决“已启用 HTTPS 但仍不安全或不断弹警告”的常见情况。
从 HTTP 到 HTTPS 的重定向
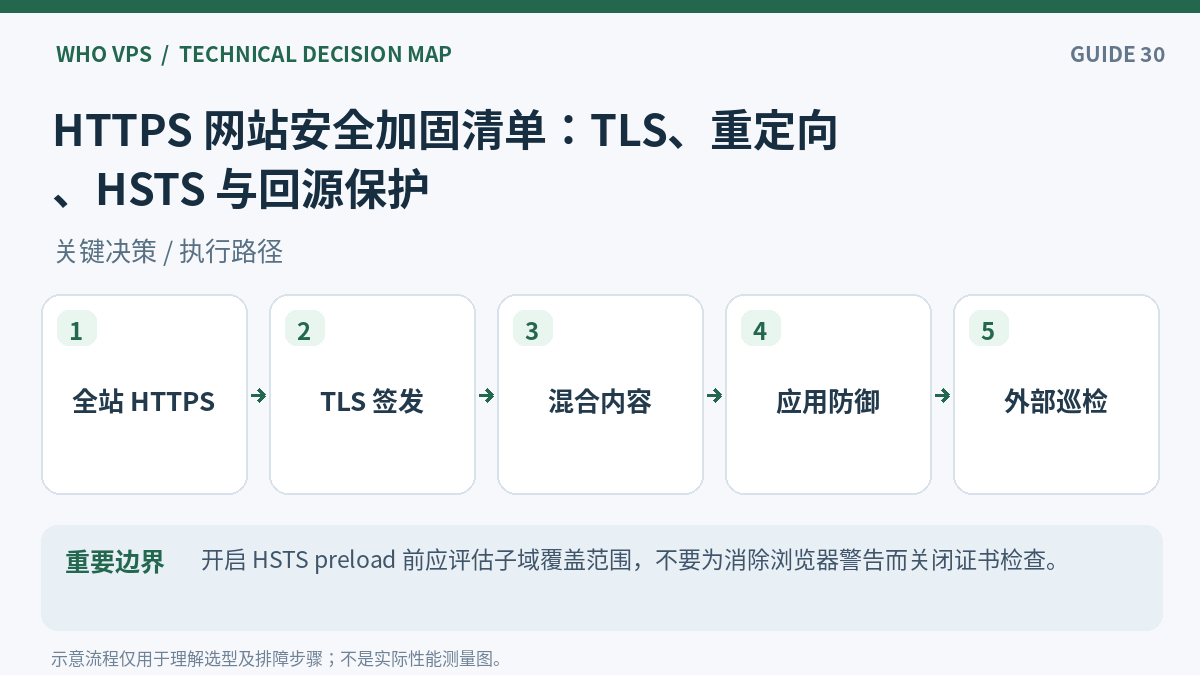
应先确保所有核心页面与 API 可经 HTTPS 正常访问,再将 HTTP 请求定向到对应 HTTPS URL。避免循环跳转、多级 301、错误地把 POST 请求转换为 GET,以及部分域名无证书导致的服务中断;对多域名部署先核查证书 SAN 范围。
证书、TLS 和 HSTS
使用可信证书链、受支持的 TLS 版本与合理套件,配合自动续期和外部监测。HSTS 告诉浏览器优先使用 HTTPS,但对预加载域和子域影响明显,上线前需确认全部相关服务 HTTPS 可用,避免早期误配造成访问锁定。
关于“检查主机名与证书链”的相关说明,可以参考SSL 证书配置如何验证:OpenSSL、证书链与 SNI 故障排查。
混合内容与反向代理
HTTPS 页面若加载 HTTP 脚本、样式或接口,浏览器可能阻止或提示不安全;逐项修正源码资源地址。CDN/反向代理后还需正确处理 X-Forwarded-Proto 等可信代理头,避免应用认为连接仍是 HTTP 并形成循环重定向。
源站仍要做应用层防御
TLS 只加密传输,不能抵御 SQL 注入、XSS、弱认证或 API 滥用。应配合更新依赖、审计认证、合适 CSP、安全 Cookies、WAF/限速及限制源站绕过 CDN 的直接访问。
关于“静态资源先做分类”的相关说明,可以参考CDN 加速有什么用:缓存命中、回源与动态请求优化。
按顺序执行的检查清单
- 备份网站和 Nginx/Apache 配置,确认证书对所有域名有效。
- 部署强制 HTTPS 跳转并测试 GET、POST、登录和支付回调。
- 扫描混合内容、证书链、TLS 版本以及 HSTS 适用性。
- 检查 CDN 回源 TLS 和应用代理头,限制真实源站公网入口。
- 设置证书到期、异常状态码及关键业务合成探测报警。
常见问题
所有页面都 301 后为什么还有“不安全内容”?
常见原因是 HTTP 静态资源、表单接口或第三方脚本仍被页面引用。
装 HTTPS 后能不更新 WordPress 插件吗?
不能,应用漏洞与 TLS 加密属于不同安全层。
风险、限制与验收口径
开启 HSTS preload 前应评估子域覆盖范围,不要为消除浏览器警告而关闭证书检查。
官方资料与核查入口
以下列出可交叉核对的技术资料或服务条款;实际部署还须以所用软件版本、正式合同和自身环境测试为准。
老大威武
💡 启发思考
帅比
很赞
🌐 全球视野