
首先澄清 ScanPort 不是特殊的 TCP/IP 端口
“ScanPort”常见于工具名称、命令或“扫描端口”的写法,并非 IANA 定义的一种独立网络协议或保留端口。TCP、UDP 的端口号用于标识对应传输协议的逻辑通信端点;标准端口并不保证实际运行的是某个特定服务。本文讨论的是对自己拥有或明确授权的主机进行端口审计。
三种常见结果该怎么理解
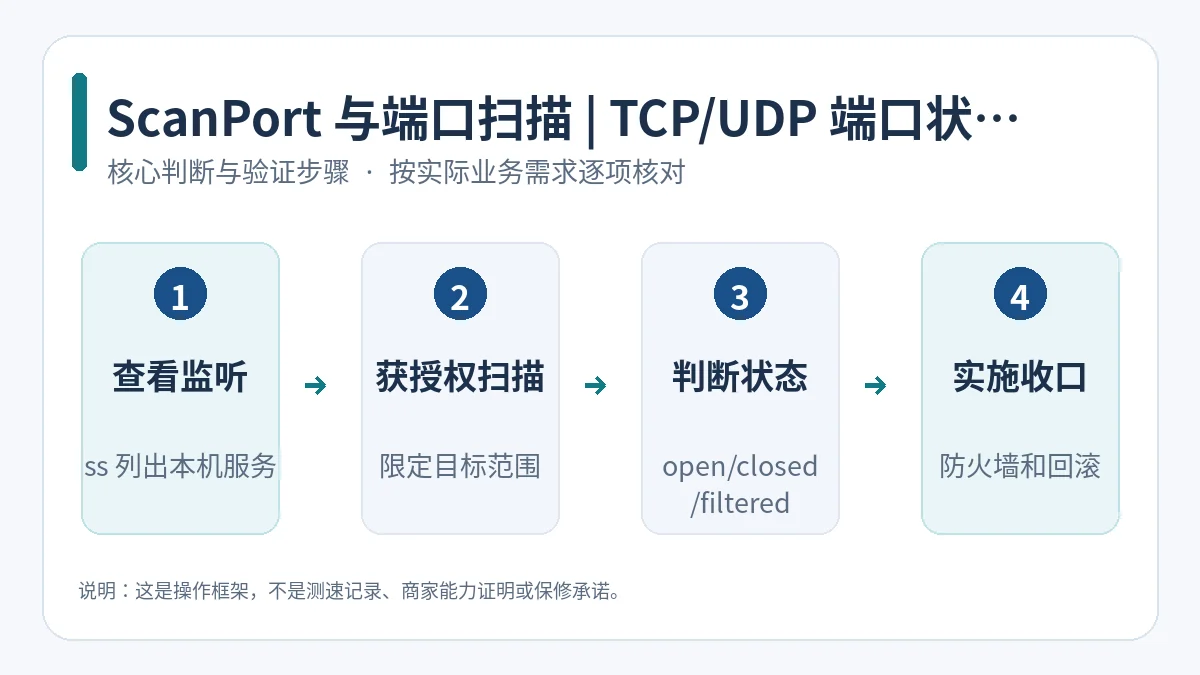
Nmap 会区分 open(有服务响应)、closed(可到达但没有服务监听)及 filtered(过滤规则阻止判断)等状态。被过滤并不必然表示服务器离线,开放端口也不等于已经存在漏洞;需要结合服务身份和安全补丁进一步确认。
管理员的只读排查
在自有 Linux 主机查看实际监听端口和进程:
sudo ss -lntup
sudo systemctl --type=service --state=running
经授权对自己的测试主机进行基础扫描,例如 nmap -sV 192.0.2.10,其中 192.0.2.10 为文档示例地址,应替换为你有管理权限的目标。版本探测可能受代理、防火墙和服务横幅影响,结果不等于绝对准确。
安全收口
将管理端口限制到 VPN 或可信地址,对未使用服务关闭监听或移除软件,记录防火墙变更和回滚方法。先确认业务依赖再封禁端口,避免误伤负载均衡健康检查与备份任务。


🤔 有道理