
Docker 适合什么工作
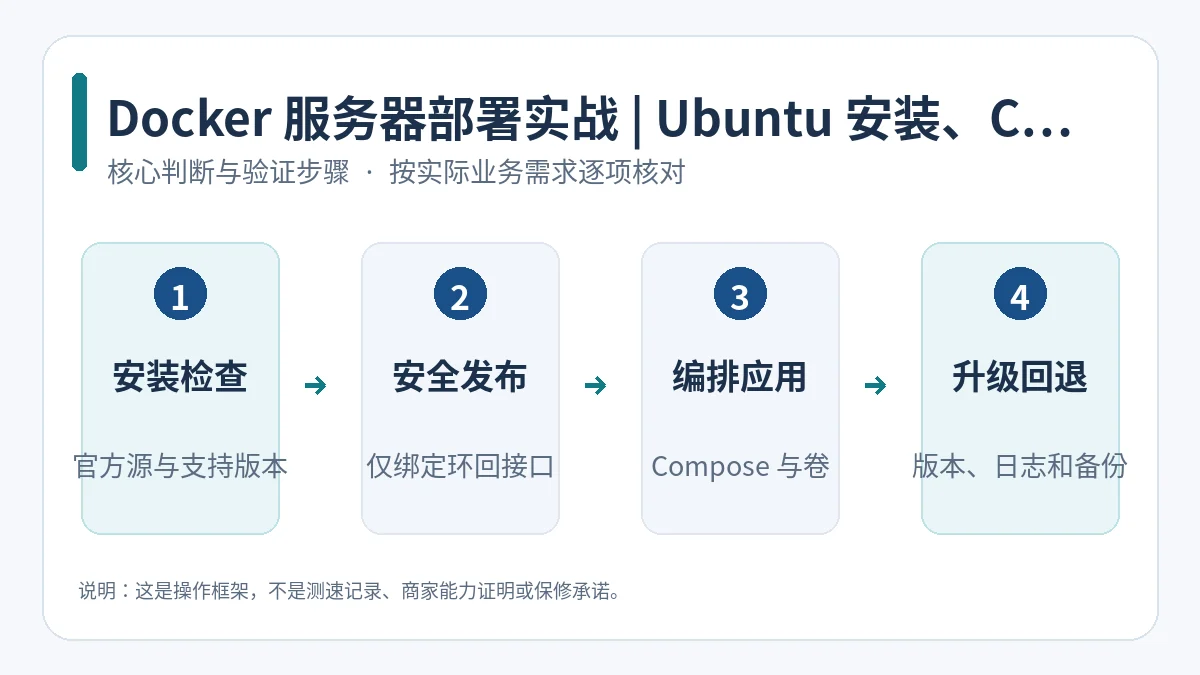
容器可以把应用与依赖打包成可重现的运行环境,但容器共享宿主机内核,不等同于完整虚拟机。它有利于多服务编排、测试和快速回滚,却不能取代数据库备份、补丁更新及网络安全管理。
在受支持的 Ubuntu 上安装
优先遵循 Docker 官方发行版安装说明,使用官方软件源和当前受支持包,不从来历不明的脚本直接安装到生产机器。验证安装后执行:
sudo systemctl status docker
sudo docker run --rm hello-world
sudo docker version
Ubuntu 的第三方衍生系统、冲突旧包和防火墙兼容性要先检查。官方文档明确提醒:Docker 发布的容器端口可能绕过 UFW/Firewalld 的部分规则,不能只凭 ufw status 判断服务没有暴露。
最小化部署示例
以下只演示将 Nginx 挂到本机环回接口,便于在反向代理和鉴权配置完成前不直接向公网开放测试容器:
docker run -d --name demo-web \
  -p 127.0.0.1:8080:80 \
  --restart unless-stopped nginx:stable
curl -I http://127.0.0.1:8080/
docker logs --tail 30 demo-web
上生产前必须补齐
用 Compose/版本化配置管理服务;指定镜像版本或 digest、资源限制、健康检查、持久化卷、凭据注入和日志轮转。不要将 /var/run/docker.sock 直接挂给不可信容器;数据库数据要独立备份并演练恢复。升级时先在测试环境检验镜像兼容性,再按批次滚动更新。
🔐 安全建议