游戏业务需要同时应对UDP洪泛、SYN攻击和应用层滥用,但DDoS防护并不是单纯购买一个宣称“防护多少G”的套餐。更应关注玩家所在运营商、协议兼容与误封后的恢复。
分清网络层和应用层压力
L3/L4攻击可能耗尽线路或连接表;账号登录、匹配和API上的高频恶意请求则需要速率限制、WAF或业务规则。传统HTTP WAF不能自动保护所有自定义UDP游戏协议。
高防方案必须保住正常玩家
询问是清洗中心、BGP接入还是高防IP代理,如何切换路由、如何识别游戏UDP及长连接,以及“黑洞”触发条件。选择靠近主要玩家网络的节点,避免因远距离清洗增加RTT和抖动。
上线前做授权压测与回滚演练
在服务商许可范围内模拟合法高峰和规则误封,记录99分位延迟、断线率、放行率、自动切换耗时与申诉时长;对管理面板使用独立访问控制。
上线或采购前的核对清单
| 检查项目 | 操作与验收 |
|---|---|
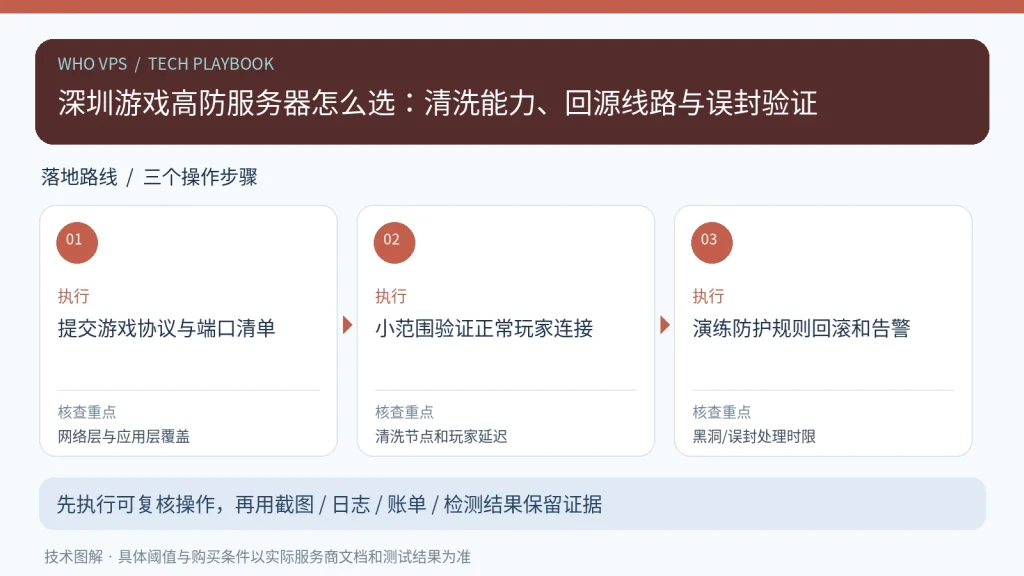
| 网络层与应用层覆盖 | 提交游戏协议与端口清单;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 清洗节点和玩家延迟 | 小范围验证正常玩家连接;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 黑洞/误封处理时限 | 演练防护规则回滚和告警;请保留与该步骤相应的截图、日志或服务条款供复核。 |
游戏防护为何要单独测UDP?
Web端HTTP可用不代表游戏状态同步UDP端口受到同等防护。请把实际游戏端口、会话保持、清洗切换、误杀恢复和源站隐藏写入技术确认单;如服务商只提供Web层防护,就不应将其宣传为完整的游戏抗DDoS方案。重要活动前安排可回滚的授权压力演练。
限制条件与风险提醒
没有供应商可对所有攻击承诺零中断;防护峰值数字也不等于可持续清洗能力。
参考依据与延伸阅读
以下资料可用于复核概念与条件,具体产品功能及地区网络表现仍需实测或核对服务商合同:
- Cloudflare DDoS 防护文档:DDoS 缓解要区分 L3/L4 与 L7、流量入口和防护策略。
- AWS 服务恢复计划:需提前定义切换回源、恢复验证与演练。
站内延伸阅读:茂名游戏高防服务器怎么验收:UDP防护、玩家延迟与清洗回源;企业高防服务器架构搭建:分层防护、监控与应急处置。