
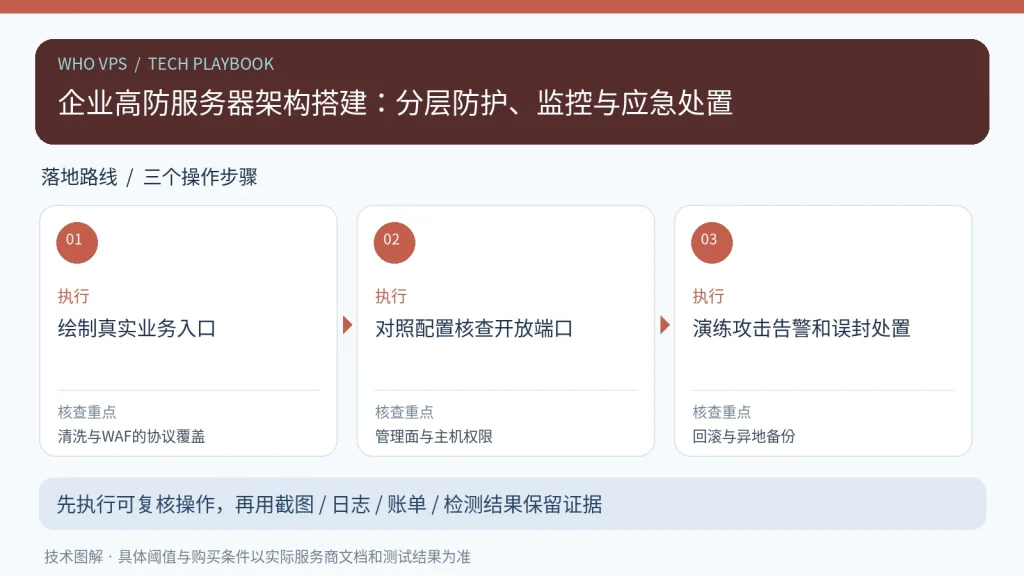
高防服务器的安全防线由网络入口、应用访问控制、主机加固和恢复体系共同构成。仅购买高防IP无法自动解决账号入侵、数据库漏洞和数据损毁。
网络入口先做流量收敛
按业务协议决定清洗中心、代理与源站防火墙的组合。对HTTP业务可配合WAF与限速;自定义TCP/UDP业务须确认供应商实际支持及回源方式,避免只保护网页却放开游戏端口。
主机与应用落实最小权限
隔离管理入口、禁用不必要端口、定期打补丁、部署日志审计与多因素认证。备份应与线上权限隔离,防止入侵后连备份一同被删除。
用运维演练验证防御
提前定义攻击告警阈值、对外沟通、阻断误封申诉与切换流程。真实防护效果应由获授权的压力测试与合法用户指标验证。
上线或采购前的核对清单
| 检查项目 | 操作与验收 |
|---|---|
| 清洗与WAF的协议覆盖 | 绘制真实业务入口;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 管理面与主机权限 | 对照配置核查开放端口;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 回滚与异地备份 | 演练攻击告警和误封处置;请保留与该步骤相应的截图、日志或服务条款供复核。 |
防护架构为何仍需要考虑源站泄露?
如果攻击者能绕过清洗层直连源站IP,外围防火墙再强也难以保护后端。应限制回源IP来源、分离管理网络、封闭不必要端口,配合日志与应急DNS切换。应用层验证、账号保护和备份恢复不应被“高防套餐”一词替代。
限制条件与风险提醒
“高防”不等于防住所有漏洞,也不代表业务在任何攻击量下绝不中断。
参考依据与延伸阅读
以下资料可用于复核概念与条件,具体产品功能及地区网络表现仍需实测或核对服务商合同:
- Cloudflare DDoS 防护文档:DDoS 缓解要区分 L3/L4 与 L7、流量入口和防护策略。
- AWS 服务恢复计划:需提前定义切换回源、恢复验证与演练。
站内延伸阅读:深圳游戏高防服务器怎么选:清洗能力、回源线路与误封验证;茂名游戏高防服务器怎么验收:UDP防护、玩家延迟与清洗回源。
🌉 跨平台好
后续呢