
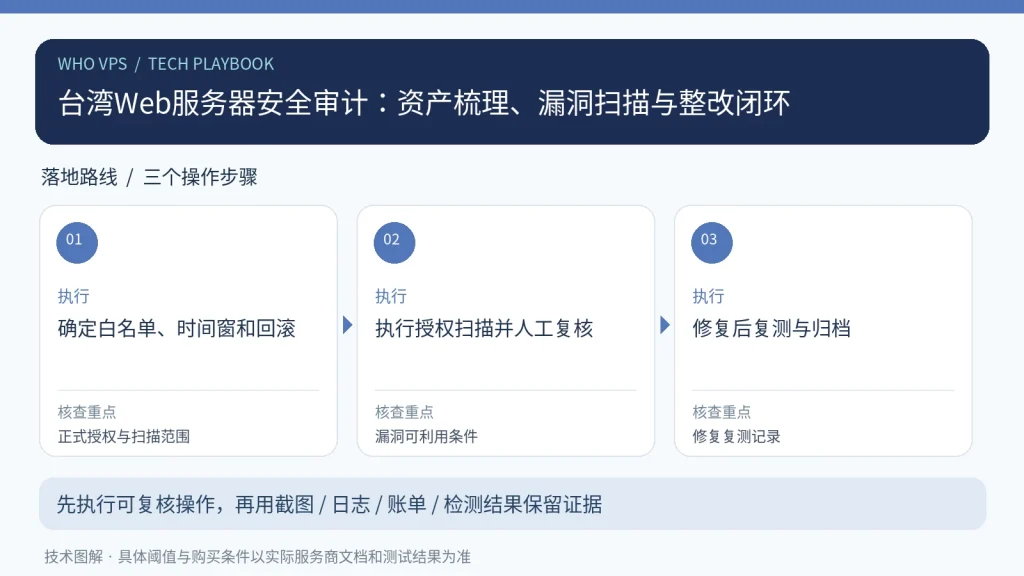
Web服务器的安全扫描必须经过资产所有者授权,并明确范围和窗口。目标是发现配置与应用风险、形成复测闭环,不是运行一次扫描器就宣称安全。
先确认资产与许可范围
记录域名、负载均衡、公开IP、应用、云账号与第三方服务,标注生产或测试环境、允许扫描的协议和时段。台湾节点和其他地区节点一样,都需要遵守当地法规与服务商可接受使用条款。
结合漏洞扫描与人工核查
检查依赖包版本、TLS与安全头、身份认证、访问控制、错误处理、日志脱敏和备份权限。自动扫描能发现部分已知问题,却难以完整覆盖业务逻辑漏洞和权限越权。
按风险而不是数量排优先级
用受影响资产、可利用条件、暴露面和业务后果决定修复顺序;保留证据、修复责任人、截止时间与复测截图。高风险配置应先备份并在低峰时段变更。
上线或采购前的核对清单
| 检查项目 | 操作与验收 |
|---|---|
| 正式授权与扫描范围 | 确定白名单、时间窗和回滚;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 漏洞可利用条件 | 执行授权扫描并人工复核;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 修复复测记录 | 修复后复测与归档;请保留与该步骤相应的截图、日志或服务条款供复核。 |
安全扫描结果多就代表风险大吗?
自动化扫描会有误报,也可能漏掉需要认证才能访问的后台接口。先形成受授权的目标清单与排除范围,用风险等级、资产暴露和可利用条件排序复核。每项修复应保留验证截图、补丁编号或配置差异,禁止未经许可扫描第三方服务器。
限制条件与风险提醒
不得对陌生第三方服务器进行扫描;扫描结果也不能未经复核就当作已确认可利用漏洞。
参考依据与延伸阅读
以下资料可用于复核概念与条件,具体产品功能及地区网络表现仍需实测或核对服务商合同:
- OWASP Web Security Testing Guide:安全测试应基于授权范围、方法与可复验整改。
- NIST SP 800-207 零信任架构:最小权限、持续验证与身份边界而非单纯可信内网。
安全扫描强调授权范围和复测闭环,这点比“跑完工具全绿了”有价值。可以再加一项:修复前后都保留可核查的证据与影响评估,避免生产环境一边加固一边出故障。