
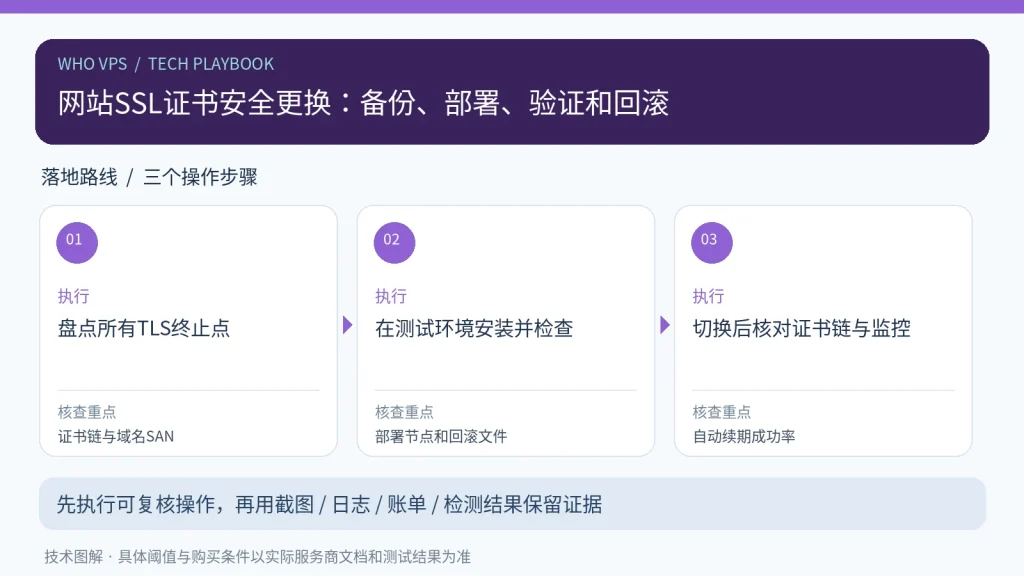
更换TLS证书既可能是例行到期续签,也可能是私钥泄露后的紧急轮换。操作重点是证书链、域名覆盖、服务重载和旧配置回滚,而非简单替换一个.crt文件。
更换前盘点证书分布
确认负载均衡、CDN边缘、Web反向代理和应用网关分别在哪里终止TLS,记录现有证书、私钥、到期日和部署位置。备份需安全保存,不能把私钥上传公共文件库。
严格核对新的证书内容
验证SAN是否覆盖实际域名、证书链是否完整、私钥是否匹配以及服务端使用的协议配置。Nginx替换前运行配置检查,完成后平滑reload,避免未经检查直接重启生产业务。
从用户入口做验证
用浏览器、OpenSSL或受控监控检查完整证书链、多个站点域名和过期提醒;如采用Certbot,必须演练自动续期与服务部署钩子。泄露的私钥需废止和重新签发,不能仅恢复旧配置。
上线或采购前的核对清单
| 检查项目 | 操作与验收 |
|---|---|
| 证书链与域名SAN | 盘点所有TLS终止点;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 部署节点和回滚文件 | 在测试环境安装并检查;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 自动续期成功率 | 切换后核对证书链与监控;请保留与该步骤相应的截图、日志或服务条款供复核。 |
证书替换完成为什么还有过期提示?
可能是负载均衡、CDN、反向代理或备用节点仍提供旧证书,也可能是中间链或SNI选择不正确。变更前保存旧证书及私钥访问策略,在测试域名上核对证书链和有效期,逐入口验证后再扩大部署。私钥泄露时应按流程吊销并重签,而不仅是替换网页文件。
限制条件与风险提醒
证书过期和证书私钥泄露的处置不同,后者需要评估吊销、审计和密钥重建。
参考依据与延伸阅读
以下资料可用于复核概念与条件,具体产品功能及地区网络表现仍需实测或核对服务商合同:
- Smallstep 私有 CA 配置文档:内网 CA 的签发、信任与证书管理需明确边界。
- Certbot HTTPS 证书部署说明:HTTPS 证书部署与续期要检查服务、验证方式和回滚。
📐 设计精美
🧠 深度好文