
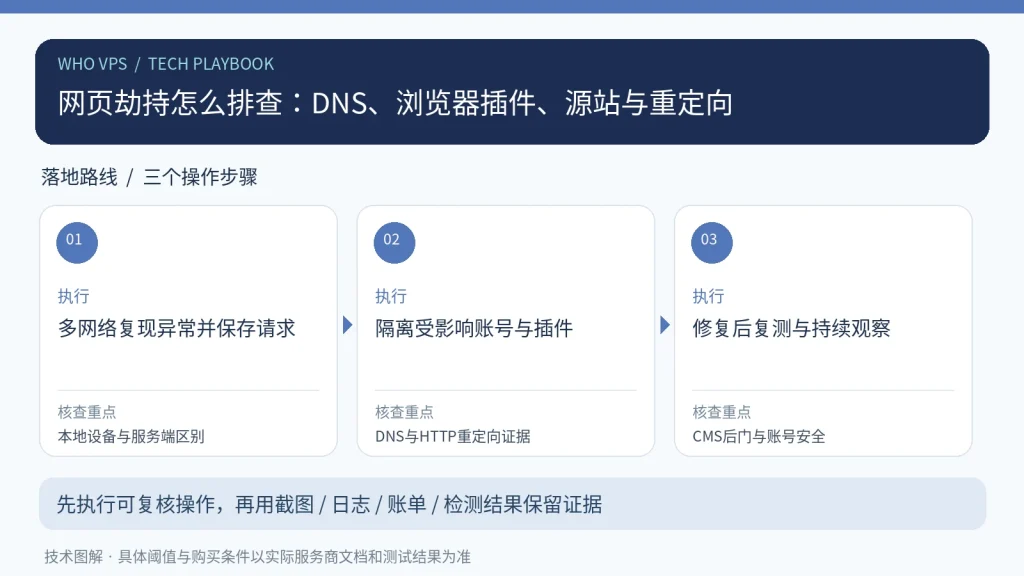
用户访问正常网站却看到陌生广告或被跳转,不一定是服务器被入侵。DNS解析、浏览器扩展、第三方脚本和网站本身都可能造成异常,需要建立可复现证据。
先确认异常发生在哪一层
比较不同设备、网络与无痕模式,排除浏览器插件和本地代理影响;使用curl观察HTTP状态和Location,再比对不同DNS解析结果与TLS证书信息。
站点被改动时迅速隔离
如果源站文件、CMS插件或数据库被篡改,应暂停可疑账号和第三方脚本,备份现场日志,轮换凭证并检查新增管理员。不要只删除首页可见的恶意代码而忽视持久化入口。
修复后监控重复发生
建立文件完整性校验、WAF/访问日志告警、CMS与插件更新计划,并检查域名注册商及DNS账号的双因素认证。对外确认重定向链和浏览器缓存恢复正常。
上线或采购前的核对清单
| 检查项目 | 操作与验收 |
|---|---|
| 本地设备与服务端区别 | 多网络复现异常并保存请求;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| DNS与HTTP重定向证据 | 隔离受影响账号与插件;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| CMS后门与账号安全 | 修复后复测与持续观察;请保留与该步骤相应的截图、日志或服务条款供复核。 |
跳转广告是浏览器问题还是网站被劫持?
先用无插件浏览器和另一网络交叉测试,再查看DNS响应、HTTP状态码、Location头、网站源码与静态资源改动。仅在特定设备出现,优先检查扩展和本地DNS;所有设备同样复现,再检查CDN规则、第三方脚本和源站入侵。先保留证据再清理,避免破坏溯源。
限制条件与风险提醒
单凭出现广告或跳转不能推定某运营商实施了劫持,需有足够抓包与日志证据。
参考依据与延伸阅读
以下资料可用于复核概念与条件,具体产品功能及地区网络表现仍需实测或核对服务商合同:
- OWASP Web Security Testing Guide:安全测试应基于授权范围、方法与可复验整改。
- NIST SP 800-207 零信任架构:最小权限、持续验证与身份边界而非单纯可信内网。
💫 独具匠心