
ESXi管理证书关系到浏览器和vCenter对主机的身份验证。替换不当可能导致管理连接告警,因此生产环境应先核对管理方式、证书链和产品版本。
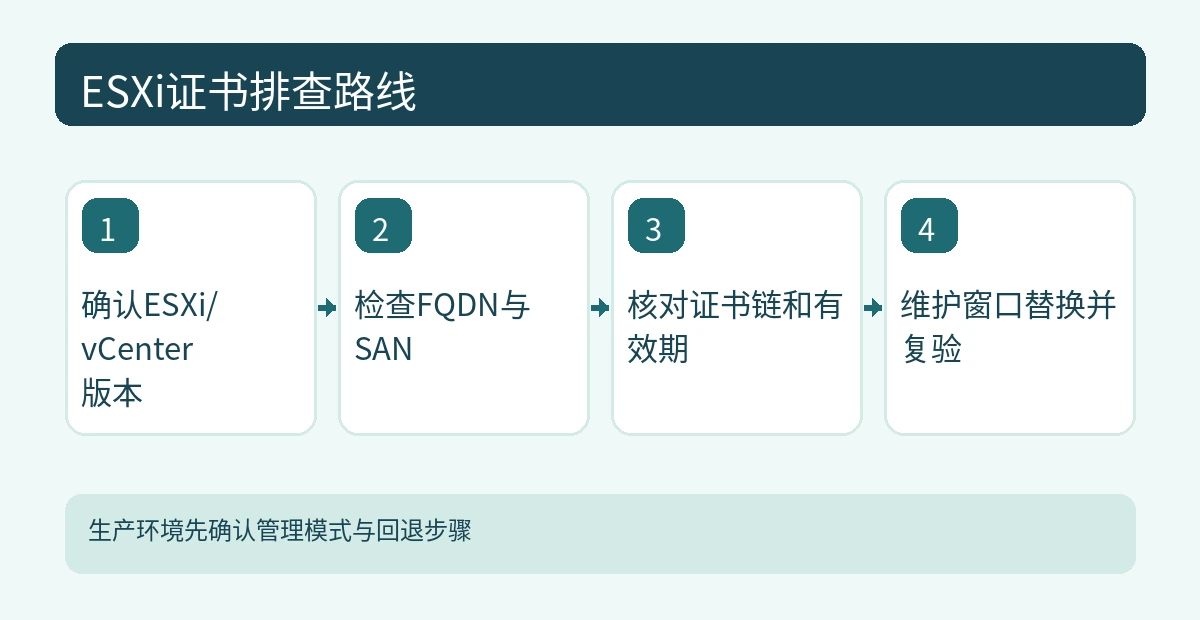
证书问题先分类
浏览器提示不受信任,可能是默认证书、自签名CA未导入或域名与SAN不匹配;证书到期和链不完整则是另一类问题。vCenter管理的主机还受到VMCA证书模式与生命周期管理影响,不能照抄独立ESXi替换方法。
可复现的处理顺序
记录ESXi/vCenter版本、主机FQDN、当前Issuer/Subject/SAN/有效期;确认时间同步及信任链。按照对应版本的Broadcom官方步骤更新证书并检查管理服务。需要重启服务时先安排维护窗口及带外管理,切勿在无法恢复的远程连接上直接重启。
验证和回退
检查浏览器连接的实际证书、vCenter主机连通性、监控与备份软件信任状态。保留原证书和密钥的受控备份,必要时按厂商支持流程回退;不要把私钥上传到工单或公开论坛。
替换 ESXi 证书前检查管理方式
先确认主机是独立管理还是接入 vCenter,是否使用 VMCA 签发证书、主机 FQDN 与管理接口地址是否一致。自行替换证书可能触发主机与 vCenter 的信任重新建立,生产集群应先在维护窗口演练。对有受信任根证书要求的场景,核查私钥与证书匹配、SAN 包含管理域名、完整中间证书链以及证书的有效期。
可操作的证书检查与验收
从管理终端使用 openssl s_client -connect esxi.example.com:443 -servername esxi.example.com -showcerts 查看握手和证书链(替换主机名;此命令用于诊断,不会自动修复)。核对浏览器访问、vCenter 主机连接状态、备份产品 API 访问和监控采集是否正常。出现“不受信任的主机”时,不要通过永久忽略证书验证掩盖风险。
回退计划要包含管理平面
变更前对配置做受控备份,记录原证书、CA 链及证书生成方式;不能把未加密私钥直接存入共享工单。替换后如主机管理失联,按当前 ESXi/vCenter 版本对应的官方恢复流程操作,优先恢复信任与管理连接,不要直接在生产主机上反复重置所有系统服务。
生产 ESXi 证书替换风险检查表
主要风险不是“证书格式改错”一项:主机加入 vCenter 后可能存在由VMCA管理的证书,替换独立主机证书的做法不能直接复制到集中管理集群。先记录 ESXi 大版本、补丁、连接的 vCenter 版本、证书签发方及是否有相关产品通过 API 连接宿主机。要注意 ECDSA/RSA 密钥类型、SAN、证书用途、链条完整性与 FQDN 是否对应。证书与私钥的存储和传输也必须受到访问控制。
建议采用三阶段变更
- 维护窗口前:备份当前配置及证书链,确认管理员可通过可靠的独立控制台恢复管理访问。
- 维护窗口中:按对应产品版本的Broadcom官方步骤导入证书和密钥,检查管理代理是否需要受控重启,避免误重启生产虚拟机。
- 维护窗口后:从浏览器、vCenter、监控软件和备份软件四个调用方向分别验证证书链和主机状态;持续观察过期告警。
出现证书自动回退或vCenter断连,首先停止继续覆盖证书并参考与当前版本相匹配的官方回退方案。单独在浏览器中点击“仍然访问”无法解决集中管理的证书信任问题。
🌍 国际视野
🚀 技术前沿