
负责公司网络的运维人员,需要一套从资源权属确认到BGP上线、监控和终止租约的可执行流程。
IP租赁交付要像网络变更一样可回滚
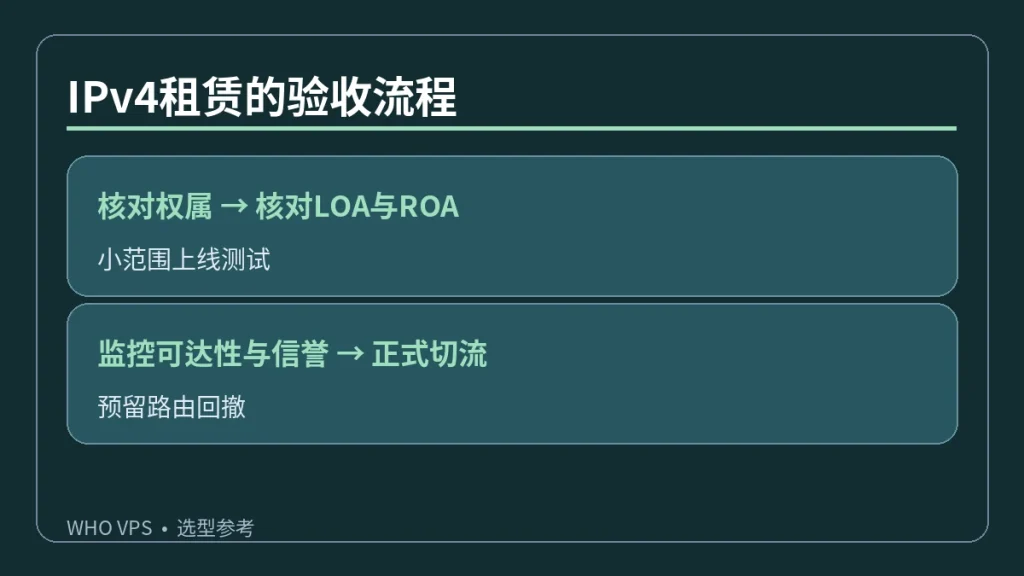
签约前先确认RIR Whois持有人、授权出租链、前缀粒度及最长可公告掩码;上线前协调LOA、IRR route对象与RPKI ROA,留存旧路由直至新路径验证完成。RIPE文档说明的起源AS与maxLength匹配非常关键,错误配置可能使合法流量受路由策略过滤。
验收至少记录BGP邻居状态、上游可见路由、目标国家TCP访问、DNS或白名单变化与故障联系人。退租则按逆序迁走业务、删除DNS引用和路由对象,防止回收地址继续指向敏感接口。
IPv4租赁从签合同到BGP发布的验收卡
第一关是权属:通过RDAP确认实际注册人及对应地址块;第二关是授权:核对出租链和LOA有效期;第三关是路由:确认自己的ASN、ROA起源和上游过滤规则。没有这些材料时,所谓“已分配IP段”还不足以安全上线。
灰度发布后,从不同公网网络验证TCP/HTTPS业务、DNS/rDNS、邮件黑名单状态和路由可见性,保存切换前后记录。若路由宣布为RPKI Invalid、服务不可达或地址信誉不可接受,应依预先约定撤回公告并返回旧出口,要求供应商在合同写明替换或解除责任。
- 收到IP后先查RDAP,不要直接认为开票人就是资源持有人。
- 上线窗口前记录旧出口BGP/DNS设置,准备撤回命令与值班联系人。
- 完成切换后核对应用日志和业务连接,单独测试IPv4流量而非只看路由表。
验收租用前缀的可执行顺序
首先核对RIR登记主体与出租方的授权关系,再向上游网络索取BGP路由接入条件及需发布的IRR记录。由持证主体创建对应ASN的ROA后,才能检查路由起源是否Valid;只获得一封授权邮件并不能代替公开路由配置。
把验收拆成“产权/权限—路由—DNS—业务”四步,在切换生产前为旧IP保留回退时间窗。监控应覆盖网络前缀在全球是否可见、SMTP信誉变化、黑名单与滥用工单,而不仅是服务器能ping通。
业务前提与适用限制
注册持有人与转租商可能不是同一主体;上线前的ROA、IRR与上游路由策略要同步,否则容易出现无效公告。
额外成本与配置风险
“净化IP”没有永久保证;一旦历史滥用或黑名单影响业务,应有更换与终止合同的机制。
地址上线前的核对顺序
- 用注册机构的RDAP/WHOIS数据确认前缀、资源状态和登记联系人。
- 索取使用授权与路由公告说明,按真实起源ASN检查ROA/IRR及上游接受策略。
- 小范围灰度引流并观察BGP公告、可达性、反向解析和信誉状况。
- 保存旧路由与旧地址的撤回路径,合同终止时同步清理LOA、ROA、IRR和相关DNS。
如何降低迁移与采购风险
先检查RIR WHOIS/RDAP、资源授权、路由策略、IP黑名单,再规划灰度切流和保留旧回程的回滚窗口。
企业正式接收租赁IPv4前,应保存交付时的RDAP、LOA、ROA和上游路由视图;终止使用时按合同逐项撤销授权、删除DNS和白名单,再确认不再有流量导向旧地址。
拿到LOA就可以立即广播前缀吗?
还要确认上游路由策略、ROA/IRR匹配与合同授权范围。
退租与路由切换的验收模板
上线前把验收项做成可逐项打勾的变更单,并记录执行者和UTC时间:
- 记录已收到的 IPv4 前缀、RDAP持有人、出租链和双方联系人。
- 核实上游允许的具体起源 ASN、IRR 对象、ROA 前缀及最大长度,并用公共 BGP 观察视角确认公告。
- 测试至少两处独立网络访问真实业务端口;记录 TCP/TLS、DNS/rDNS 和最关键的业务请求是否通过。
- 准备撤回新公告、将 DNS 或负载均衡目标指回旧路径的操作权限和联系人。
- 退租时先迁业务与白名单,再撤 DNS、路由和授权,并观察旧前缀是否仍有流量。
RIPEstat 的 Routing Status 和 Looking Glass 提供独立于本地设备的 BGP 观察线索,但它们依赖观测节点与收集时间,不保证代表全球所有网络的实时可达状态。路由在观测器可见,还应以实际业务访问验证为准。
🏆 行业标杆
🏗️ 架构合理
🤔 有道理
🛒 商业价值
🎨 文笔优美