
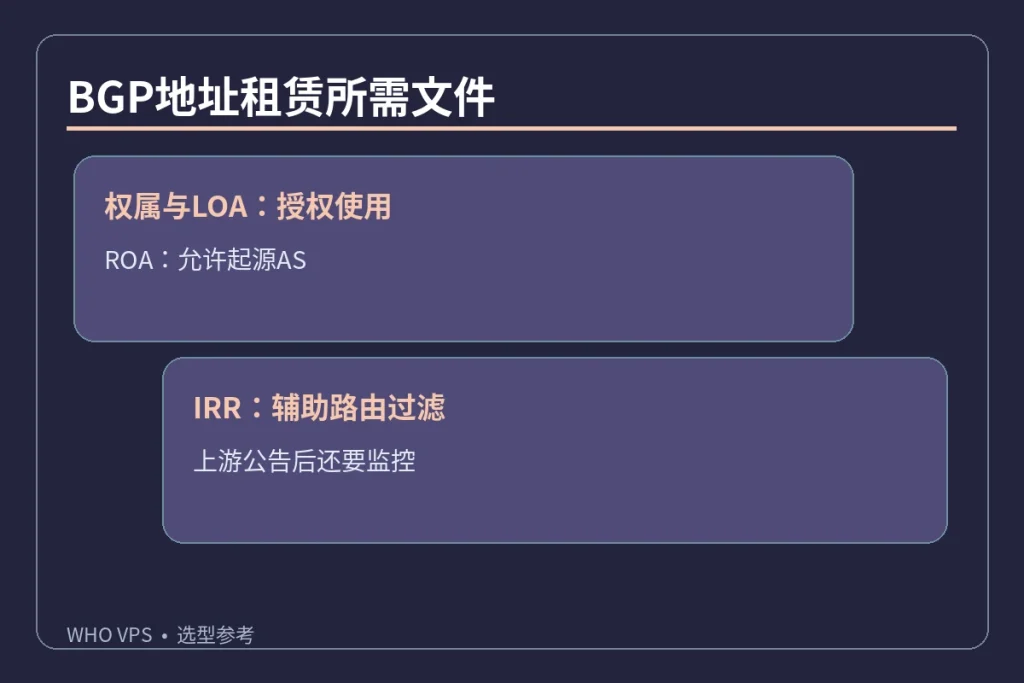
运营商或企业网络需要先确认地址的合法使用权与可公告性,才有资格谈路由安全和跨境合规。
BGP 宣告前先完成三份不同的资料
企业租来的IPv4前缀要在公网正确宣告,需要租赁合同/授权链、上游接收前缀的路由策略与RPKI维护三方面协同。LOA用来证明授权;IRR route对象辅助运营商过滤;ROA则把可授权的前缀及起源ASN发布给依赖RPKI的网络。它们不是一张证书的三种叫法。
RIPE NCC的ROA资料特别提示前缀、起源AS和maxLength必须匹配;错误ROA会造成路由被标记为INVALID并可能被部分网络过滤。安全切换时保留原路径、提前降低DNS TTL并准备撤销BGP宣告的回退方案。
怎样检查RPKI maxLength是否合理
如果持有者授权某AS公告一段IPv4前缀,ROA通常定义允许的前缀及最长长度。maxLength放得过宽,会为更具体前缀留下额外公告空间;设得太严格而实际公告较长前缀,可能被启用RPKI验证的网络判定为Invalid。变更前要掌握上游实际公布的长度。
跨境使用不等于跨任意地区都能合法广播:还要看资源注册机构政策、合同允许的地点、制裁及滥用政策和上游过滤规则。交付资料建议至少包括持有人RDAP记录、授权链、ROA截图或公开核查地址、联系人及合约终止后撤回时间。
- 先确认地址资源是否可以由指定AS公告,再检查签署LOA的人有无实际授权权利。
- 把ROA的起源ASN、前缀长度和BGP实际宣告逐项核对;确认上游不会因为Invalid或IRR不匹配拒收。
- 让提供方写明地址更换和滥用申诉的处理时限。
IP租赁合同至少写明五种权利
承租人应当向地址资源登记主体核实租赁主体及授权关系,合同写明前缀范围、允许宣告的ASN、LOA签发与撤销规则、反向DNS权限以及异常滥用告警处理。ARIN公开说明特别强调,租赁不转移永久登记权利,合同到期有归还地址的风险。
上线前先确认IRR route对象和RPKI ROA实际状态,给接入方提供正确的授权文件;多上游网络还要提前规划AS-PATH及路由撤销窗口。尤其不要在旧地址尚有生产DNS和邮件服务时直接切断BGP,会造成不可预期的服务中断。
这个方案面向哪些项目
LOA是授权材料;RPKI ROA用于指定前缀的合法起源AS;IRR route记录用于路由策略过滤,三者角色不同。
服务条款里的操作边界
ROA无法单独阻止所有BGP攻击,错误的maxLength还可能让合法路由被判无效;供应商的“全自动防劫持”应具体核对。
地址上线前的核对顺序
- 用注册机构的RDAP/WHOIS数据确认前缀、资源状态和登记联系人。
- 索取使用授权与路由公告说明,按真实起源ASN检查ROA/IRR及上游接受策略。
- 小范围灰度引流并观察BGP公告、可达性、反向解析和信誉状况。
- 保存旧路由与旧地址的撤回路径,合同终止时同步清理LOA、ROA、IRR和相关DNS。
实际选择和部署路线
向出租方索取注册持有人、资源使用授权、起源ASN、LOA、ROA/IRR更新权限和滥用处理流程。
切换租用IPv4的BGP公告之前,先备份当前前缀与ASN、IRR/ROA和上游策略,安排路由撤回窗口;切换后以多地路由视图确认新起源AS及前缀长度。
用实际前缀与ASN核查RPKI,避免无效路由
ROA是否有效,必须与真实公告的前缀、起源 ASN、最大允许前缀长度一起核对。RIPE NCC 的 RPKI Validation API 会对指定的起源 ASN 和前缀返回 valid、invalid_asn、invalid_length 或 unknown 等状态;其中 unknown 代表未找到覆盖该公告的 ROA,不可直接解释成“恶意劫持”。
https://stat.ripe.net/data/rpki-validation/data.json?resource=AS64500&prefix=192.0.2.0%2F24上面的 ASN 和文档地址仅展示接口参数位置,不是实际路由检测;操作时替换成签约使用的真实数据。记录查询时间、被宣布的前缀和实际起源 ASN,再联系持有者修正 ROA。变更之前应取得上游确认并留有回退窗口;切勿为省事将 maxLength 大幅放宽到无需的程度。
交流与讨论