
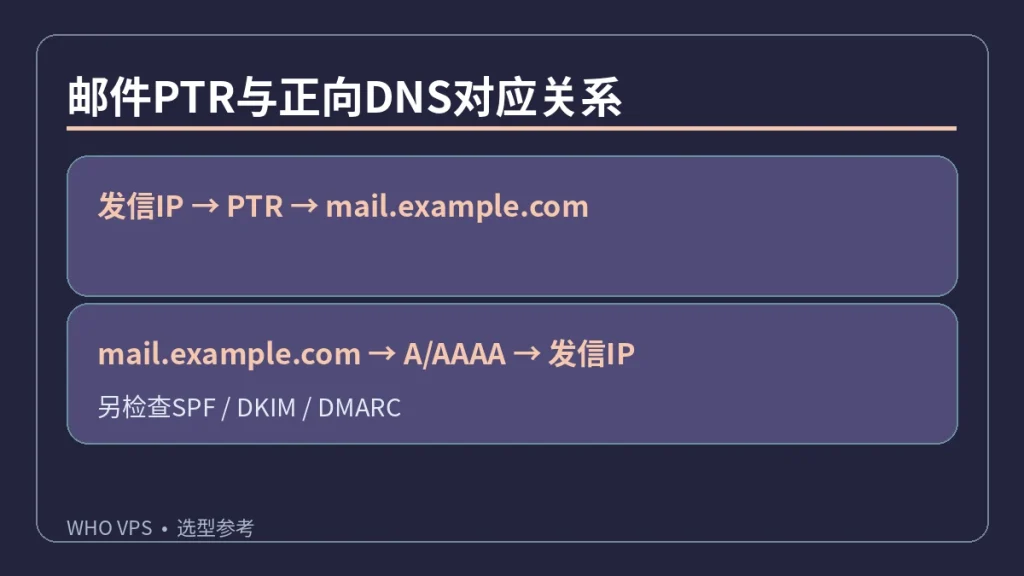
自建邮件服务器管理员需要同时检查PTR、A/AAAA和发信身份认证,否则只有一条反向记录也可能被收件端拒信。
PTR 校验不是“填一条记录”就结束
邮件服务器常用的检查顺序是:确认发件公网IP、让上游为该IP设置PTR指向mail.example.com、确保该主机名的A/AAAA解析能再指回相应IP,随后检查SPF、DKIM和DMARC。Google发件人要求还涉及TLS与身份验证;PTR通过并不等于收件箱一定投递成功。
例如用`dig -x 203.0.113.10 +short`与`dig mail.example.com A +short`分别检查反向与正向,示例IP仅供演示,应替换为自己的发件IP。若主机商不开放PTR管理,需要通过工单完成,而不是在域名DNS控制台私自添加“PTR”就能生效。
PTR设置失败时按所有权查问题
A和AAAA记录写在域名所属的正向DNS区域;IP到域名的PTR则属于反向区域,通常由地址持有人或授权管理者控制。如果VPS后台没有“Reverse DNS”字段,应开工单申请,而不是在域名控制台新建一个普通PTR后期待互联网能反查到。
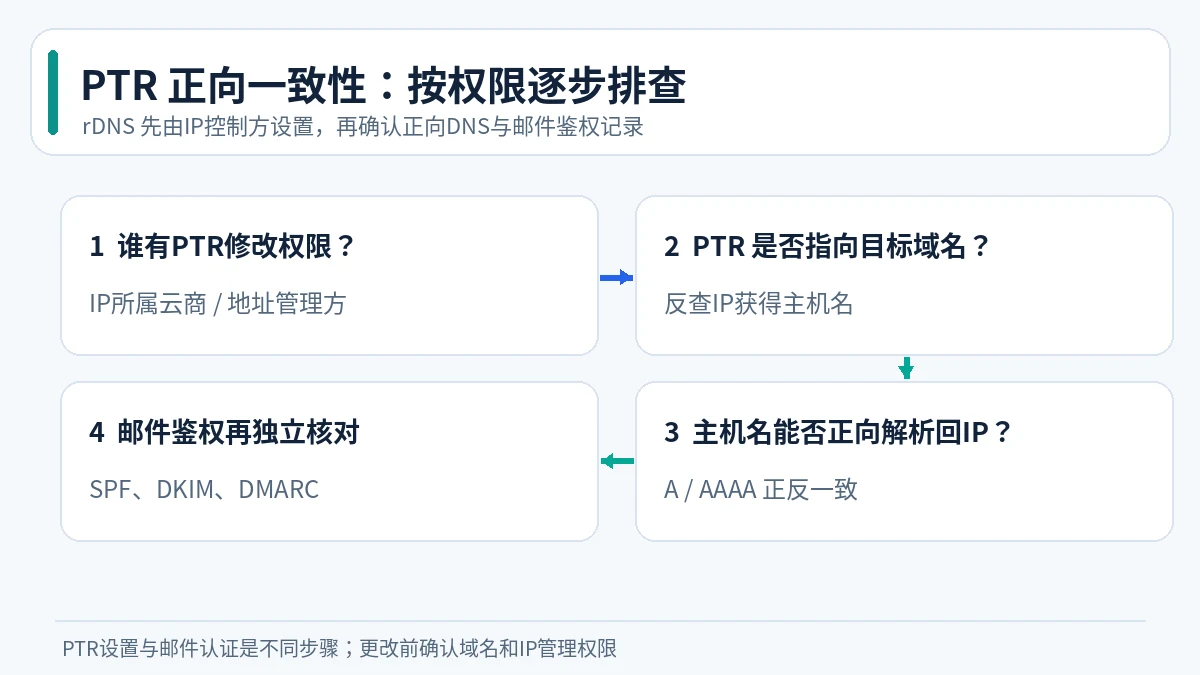
检查邮件发信身份时,先确认对外SMTP出口IP固定,再核对EHLO主机名能否正向解析,最后审查SPF是否包含正确发送方、DKIM签名是否通过和DMARC策略是否适当。出现550系列退信时应以错误说明定位原因,不能将所有拒收都归因于PTR。
PTR与SPF、DKIM、DMARC如何分工
PTR是一条“IP反查到主机名”的DNS记录,通常由IP资源或服务商的反向区域管理者设置;SPF、DKIM和DMARC是域名所有者在正向DNS中发布的其他机制。它们的权限主体可能不同:即使能改自己的域名DNS,也不一定能自助设置所租IPv4的PTR。
在Linux/macOS终端可运行dig -x 203.0.113.10 +short检查反查(示例IP属于文档地址,不应拿它做实际邮件发送),再用dig mail.example.com A +short检查正向解析是否返回自己的发信IP。结果匹配只是技术前提之一,信誉、SMTP身份验证和退订政策仍会影响邮件送达。
业务前提与适用限制
PTR记录通常由IP上游控制,设置mail.example.com前应有对应正向解析,并确保HELO/EHLO与发件域管理一致。
额外成本与配置风险
反向DNS本身不能证明邮件可信或保证送达;SPF、DKIM、DMARC以及IP声誉仍重要。
怎样检查PTR和正向解析
下面的命令在装有dig的Linux或macOS终端执行,把示例IP、主机名换成真实值。192.0.2.1属于文档示例地址,不是本次测试IP。
dig -x 192.0.2.1 +short
dig A mail.example.com +short
dig AAAA mail.example.com +short
dig TXT example.com +short
dig TXT _dmarc.example.com +short
先确认反查主机名与发信IP的正向结果对应;PTR通常由IP持有人或上游服务商配置,直接在自己域名DNS中添加同名PTR一般无效。修改后再检查邮件日志和收件端退信信息。SPF、DKIM、DMARC必须按实际发送平台分别配置。
如何降低迁移与采购风险
用dig -x查询PTR,用dig查询正向A/AAAA,再核对发送端FQDN;需请IP提供商协助修改PTR且记录生效时间。
调整发信服务器PTR前,保留当前PTR值、正向A/AAAA与邮件投递记录;变更后分别从权威DNS和公共解析器查询,观察SMTP退信与Authentication-Results,再决定是否回退。
配置了PTR就一定能送达邮件吗?
不能。还要符合发信服务商关于SPF/DKIM、正反向DNS、TLS和IP信誉的要求。
关于资源政策和术语,可查阅相关官方资料。
Google的Gmail发件人规范同时要求有效正反向DNS与发信域认证;PTR只是发信前置条件之一。
邮件退信时优先辨别认证问题与IP声誉
管理员拿到退信码后,应先判断是 DNS 身份认证、连接安全还是信誉限制,而不是反复修改 PTR。Google 的发件人规则按发送量设不同最低要求:所有发信者需要 SPF 或 DKIM,向个人 Gmail 地址每日发送超过 5,000 封的发信者还需要 SPF、DKIM 和 DMARC。所有发信者还需要有效的正向与反向 DNS 及 TLS。配置完成后,可结合原始邮件头里的 Authentication-Results、实际 SMTP 响应和发信平台日志逐项判断。
| 症状 | 先核对 | 下一步 |
|---|---|---|
| PTR查不到主机名 | 发信公网IP及IP提供方反向解析权限 | 要求上游设置PTR并复查缓存 |
| PTR能查到但正向不对应 | PTR目标主机名的A或AAAA是否包含发信IP | 修正对应地址族的正向记录 |
| 身份认证未通过 | SPF所授权的真实发件IP、DKIM签名、DMARC对齐 | 按邮件头与实际发送方逐项排障 |
| 身份认证通过仍进垃圾箱 | IP声誉、投诉率、邮件内容与收件人订阅状态 | 结合邮箱服务商具体退信与投递诊断 |
DNS更改后,在权威 DNS 和常用公共递归解析器分别查验;先等旧缓存到期,不应因为本地某一次查询未更新就判断服务商没有操作。
用一组校验结果定位问题,不把PTR当成送达保证
以固定公网IP发邮件时,先让地址管理方设置PTR到发信主机名,再确认该主机名的 A/AAAA 指回同一发信IP;最后再看SPF、DKIM、DMARC和TLS。Google的发信者规则并非要求所有人一开始就配置相同等级:所有发信者须有SPF或DKIM,向个人Gmail账户日发5000封以上者还须满足更严格的SPF、DKIM、DMARC、取消订阅等要求。不能只看PTR通过就认定可投递。
建议维护三列记录:检查目标、操作位置、成功判断。PTR由上游IP管理者操作,A/AAAA和SPF/DKIM/DMARC在自己的正向DNS处理,TLS与EHLO主机名由邮件服务设置。收到退信时保存原始SMTP错误码和 Authentication-Results,再判断是DNS身份、连接策略还是发送声誉问题;无需反复删除重建PTR。
交流与讨论