
对于跨境站点,先按访问人群选择香港、日本、美国或欧洲机房;确实面对DDoS风险再购买明确写入合同的防护能力。
先决定是否真的需要高防
普通站点若只是要香港、日本和欧美节点的可访问性,线路策略比防御峰值广告更直接;遭受DDoS威胁的业务则要区分L3/L4流量清洗、应用层请求处理和攻击后黑洞规则。高防产品的报价不能同普通国际线路VPS直接按内存比较。
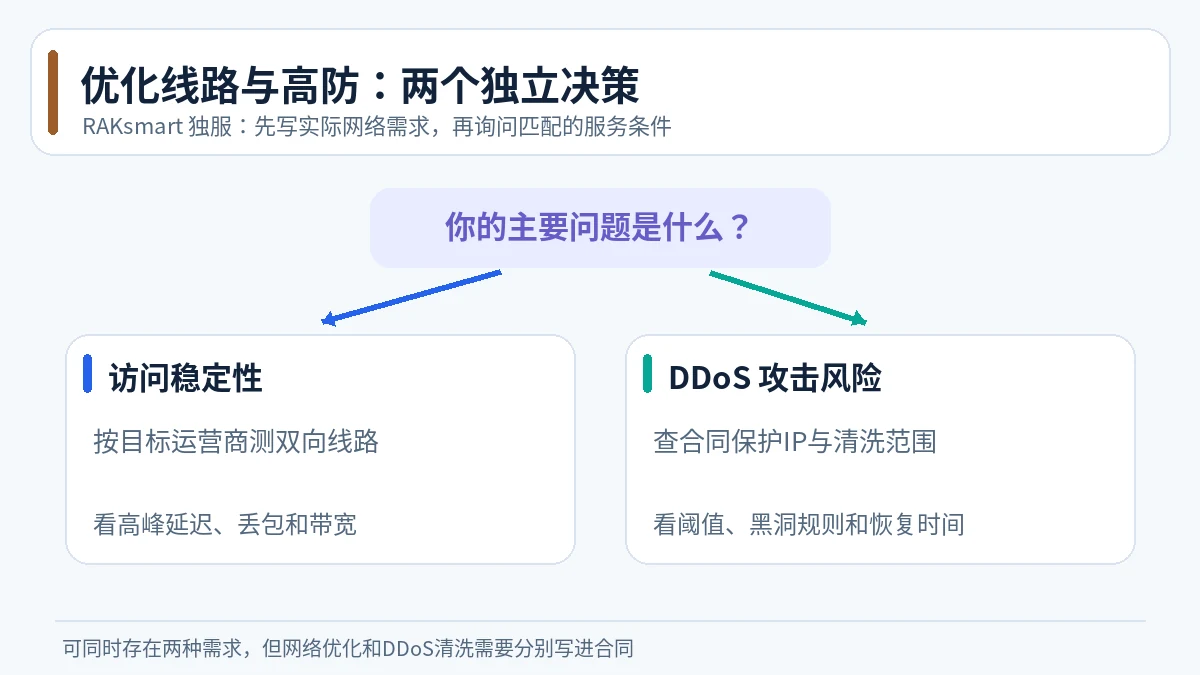
实际询价时,提交对公网端口、UDP业务、业务域名、峰值带宽和可接受中断时间的要求。销售所称的“数百Gbps防御”应拆分为整个清洗集群能力、单业务保障和攻击类型限制。业务备份、WAF和软件补丁仍由自身承担一部分责任。
CN2 优化与高防是两道独立题
RAKsmart企业CN2独服页面同时列出了E3/E5/Gold平台和30Mbps不限量一类线路产品。这里“30Mbps不限流量”意味着低端口、持续传输没有固定GB封顶;它和1Gbps普通国际端口不是同档商品。商家还给了测试IP、MTR测试方向,这比只看“CN2”标签更适合评估。
对跨境ERP、后台管理、交易API,先用中国电信、联通、移动各测去程/回程的高峰延迟与丢包。若关注攻击防护,需另问清洗阈值、受保护的IP数、攻击类型及被封禁时的恢复流程;优化线路本身不代表高防承诺。
优化回国线路与国际高防不是同一个指标
RAKsmart的企业CN2独服页面展示了不同地区和带宽档位,有的例示配置只有30Mbps端口;它的定位是在特定中国访问路径上的连接质量,不等于适合持续大文件分发。DDoS防护要另外核对清洗覆盖地点、触发阈值、过滤后实际剩余带宽与误封处置。
面向国内用户的交互服务优先测试高峰期双向路由;面向欧美消费者的站点应测试目标国家和CDN回源,而不必为“回国优化”额外付费。需要防护的业务先问清是L3/L4网络层清洗还是也包含HTTP层攻击缓解。
价格表:先辨明方案类别
| CPU | 内存 | 硬盘 | 带宽/防御 | 月价格 | 价值定位 |
|---|---|---|---|---|---|
| E3-1230 | 16GB | 1TB HDD | 100Mbps / 无防御 | $59 | 经典入门款,适合初创公司官网、个人博客。 |
| 2*E5-2680 | 32GB | 1TB HDD | 100Mbps / 无防御 | $129 | 性能均衡,可承担中小型数据库、企业应用。 |
| 2*E5-2698v4 (20C/40T) | 64GB | 1TB SSD | 100Mbps / 无防御 | $249 | 高多核性能,适合虚拟化、中型数据分析。 |
| 2*Gold 6133 (20C/40T) | 64GB | 1TB NVMe | 100Mbps / 无防御 | $299 | 企业级平台,高主频与大缓存,适用于ERP、CRM等关键业务。 |
| 2*AMD EPYC 7742 (64C/128T) | 256GB | 1TB NVMe | 100Mbps / 无防御 | $999 | 顶级计算密度,用于大型渲染、科学计算、海量数据处理。 |
应用负载与资源规模的匹配
“大陆优化”“精品BGP”“高防”是不同维度:前两者谈网络路径,后者谈清洗能力;高防不能替代备份和WAF。
索取目标运营商回程样本、攻击防御协议、黑洞阈值、带宽费用和故障响应约定。
影响履约的条款与使用约束
商家宣传的清洗峰值并非任何攻击类型下的无条件承诺;老平台E3/E5与新平台需按具体负载区分。
相关产品参数及商家服务约束,可继续查阅 raksmart.com 的产品与条款页面。具体优惠仍以对应订单与书面条款为准。
延伸阅读:RAKsmart 年中促销持续放送:香港/美国 CN2 服务器、站群主机钜惠评测。
高防套餐的合同核对表:按 IP 而不是宣传峰值购买
RAKsmart 官方独服列表把 DDoS mitigation 写作可选项,而独立高防产品页面才按照带防护的 IP 和防护档位列出商品。例如其公开示例将 E3-1230 / 16GB / 1TB HDD 的普通 100M 端口套餐,与含 1 个防护 IP 的防御型套餐分别定价;两者即使 CPU 相同,服务边界也不一样。官方 2026 年 1 月的亚太产品更新还列出 60G、80G、100G、150G、200G 档次,这属于相关产品线的更新说明,不代表所有机房和所有旧款机器自动获得此防护。
| 要确认的承诺 | 为什么重要 |
|---|---|
| 受保护 IP 数量与清洗位置 | 多个站点、附加 IP、UDP 服务未必共享同一保障 |
| 攻击类型与阈值 | 标称 Gbps 数字不能代表 HTTP 层请求攻击的处理水平 |
| 触发黑洞与恢复机制 | 业务可能在清洗时仍有中断,需知道工单与自动解除条件 |
| 正常业务带宽和流量计费 | 100Mbps 正常端口与数百 Gbps 清洗能力是两个不同维度 |
如果只是需要稳定访问中国用户,先测目的地线路,再比较普通独服与高防独服;如果已存在可说明的攻击风险,优先索取书面的保护范围和处置流程,而不是先按防护峰值排序。
交流与讨论