
先确认 Apache 配置生效的位置
Apache 2.4 启用 HTTPS 需要服务端证书、匹配的私钥及虚拟主机配置;从 Apache 官方 mod_ssl 文档可以核对 SSLCertificateFile 与 SSLCertificateKeyFile 的用途。证书文件可以包含中间证书链,私钥应独立保存且限制读取权限。
检查顺序与执行建议
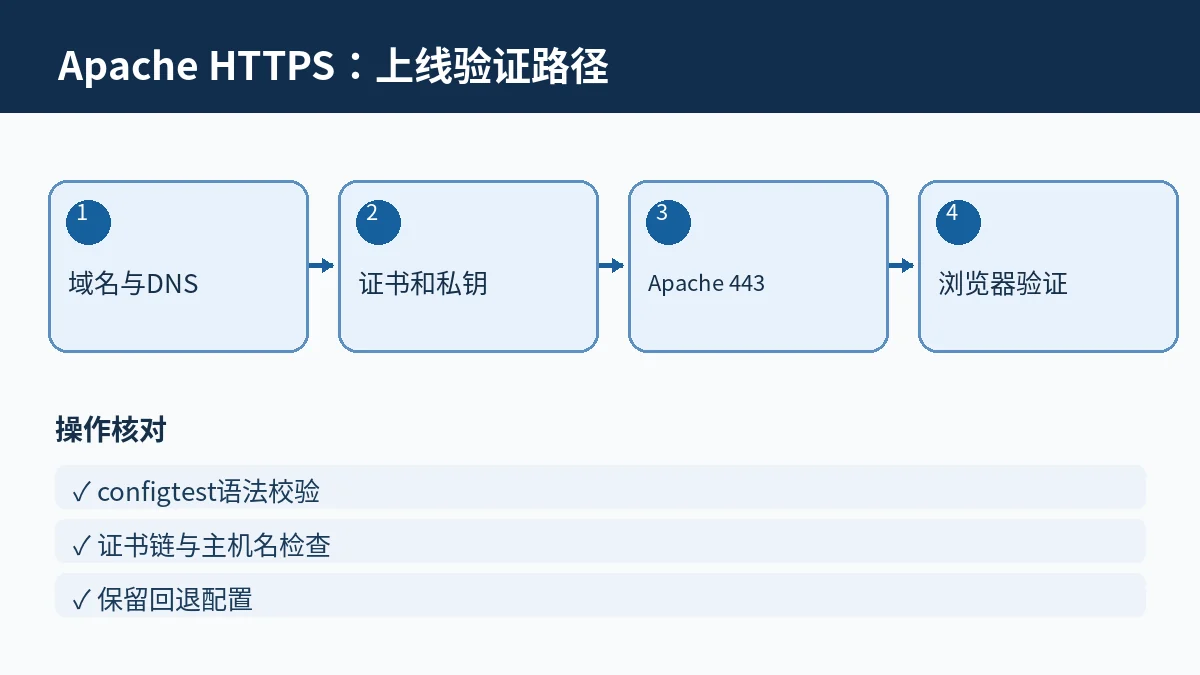
先在测试环境准备可访问的域名与证书,配置 443 虚拟主机后执行 apachectl configtest,确认语法通过再平滑重载。验证域名匹配、证书链、续期计划及 HTTP 到 HTTPS 的跳转;出现故障先回退刚修改的虚拟主机配置,不要在生产环境直接停用现有证书。
最短的验证闭环
准备好管理权限和既有配置备份后,在受管理的 Apache 2.4 环境执行配置语法检查,确保没有漏装 mod_ssl 或写错证书路径。重载后通过浏览器与证书检查工具比对主机名、有效期、链路和 HTTP 状态;把新增指令与旧配置差异单独保存,便于失败时恢复。
在实际决策过程中,还可以结合 面板安装SSL证书的核查 进一步对照相邻问题,避免只看单一参数。
下图将上述判断拆为可逐项核对的步骤,建议在修改生产环境前记录初始状态。


交流与讨论4 条评论
评论已关闭。