
高防重点在清洗与业务可用性
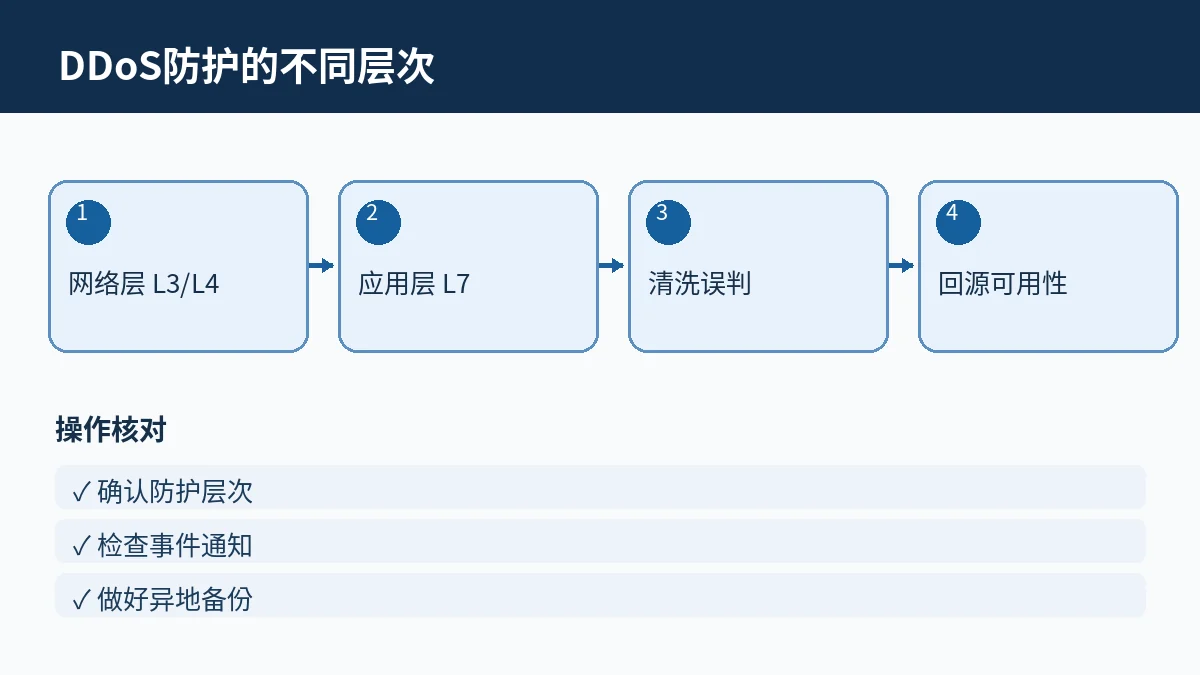
汕头高防服务器的地域可带来面向华南用户的网络优势,但抗 DDoS 不能单凭“防护多少 G”决定。应区分 L3/L4 清洗、L7 HTTP 防护、回源防护,以及清洗时是否会误伤正常 TCP 或 UDP 业务。
检查顺序与执行建议
先列出应用使用的协议、端口、正常峰值 PPS/QPS,再向供应商确认防护阈值、事件通知、黑洞与回切策略。测试应采用厂商许可的合规手段,不自行组织压力攻击;域名业务还应安排可用的容灾解析与备份。
与主题相关的原有技术参数
技术规格或数值引用需依具体部署环境判断,以下是此前资料中的例子,不代表独立性能实测。
- 服务器需搭载高性能组件:多核CPU处理并发请求、大容量RAM缓存数据、NVMe SSD加速IOPS
防护合同应能对上业务
服务商称“高防”时,至少问清哪一层防护、是否有最低丢包保证、受攻击后的访问路径、黑洞阈值和误伤申诉渠道。对 Web 业务优先考虑 WAF 与源站隐藏,对非 HTTP 游戏协议则需要对应的 L4 过滤能力。
在实际决策过程中,还可以结合 高防商家能力与清洗 进一步对照相邻问题,避免只看单一参数。
下图将上述判断拆为可逐项核对的步骤,建议在修改生产环境前记录初始状态。


交流与讨论1 条评论
评论已关闭。