
WordPress 安全先减少攻击面
WordPress 风险常见于过期插件、弱管理口令、过宽文件权限以及泄露备份。安装安全插件只能作为辅助,核心仍是更新、最小权限、隔离数据库凭据与可恢复的异地备份。
检查顺序与执行建议
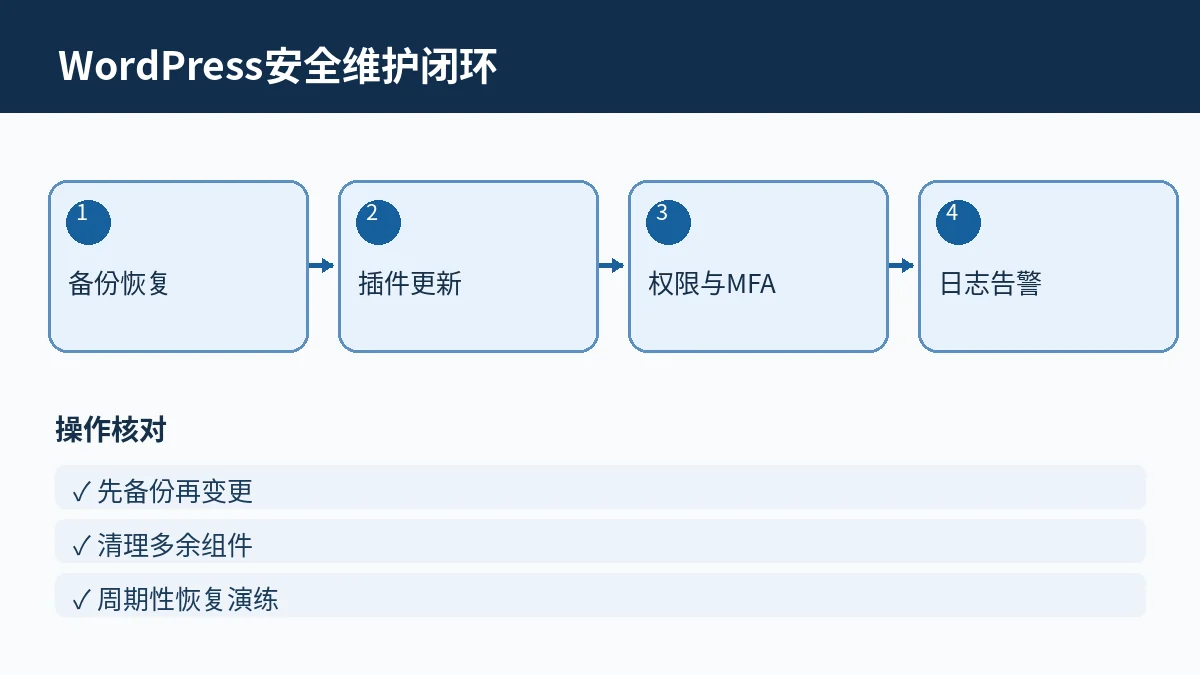
日常可执行的顺序是:先备份并验证还原,再更新核心和插件,删除停用但不需要的组件,启用管理员 MFA,审查登录日志与 WAF 规则。遇到可疑文件时不要直接删除所有内容,应先隔离站点并保全取证,避免破坏可恢复数据。
异常事件的处理原则
发现 WordPress 文件异常时优先把站点置于维护状态、保存访问日志并通过干净的备份恢复。不要在没有确认的情况下将数据库与文件大规模覆盖,否则可能丢失证据和新数据。恢复后检查管理员账号、插件来源与计划任务,防止问题复发。
在实际决策过程中,还可以结合 避免网站目录信息暴露 进一步对照相邻问题,避免只看单一参数。
下图将上述判断拆为可逐项核对的步骤,建议在修改生产环境前记录初始状态。
交流与讨论2 条评论
评论已关闭。