多域名 SAN 证书与通配符的区别
Subject Alternative Name(SAN)是证书中列出允许保护的具体主机名的扩展字段,UCC 则常见于商业产品名称。单张 SAN 证书可包含多个域名或子域名,但数量上限和 IP 地址支持应以对应 CA 与产品规则为准;“最高 250 项”不是适用于全部证书的普遍结论。
选择时看这四点
- 具体域名清单与是否频繁变更:新增 SAN 一般需要重新签发证书及重新部署。
- 通配符范围:
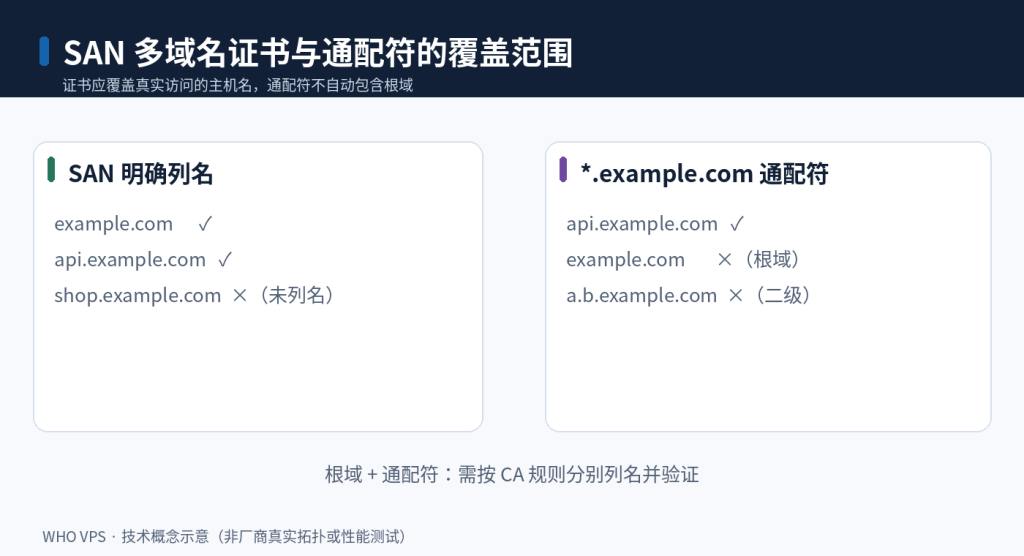
*.example.com并不自动覆盖example.com或多级子域名。 - 信任与权限:多系统共用一把私钥会放大泄露影响,应按服务边界、团队权限评估分证书。
- 自动化:多域名更需要 ACME 续期、部署和到期监控。
下单前核对
向 CA 确认 SAN 数量、验证方式、撤销/重签收费与覆盖主机名规则;不要把无从核实的限时优惠当作证书功能的一部分。测试时以浏览器握手返回的证书 SAN 列表和有效期为准。
SAN 与通配符的覆盖范围对照
| 证书名称 | 可覆盖示例 | 不会自动覆盖 |
|---|---|---|
| SAN 含 example.com 和 api.example.com | 这两个明确列出的主机名 | 未列入 SAN 的 shop.example.com |
| *.example.com | api.example.com、www.example.com | example.com、a.b.example.com |
如需同时覆盖根域与一级子域名,申请时通常要把 example.com 和 *.example.com 都列入需要的名称范围,并按 CA 规则完成验证。管理多个 SAN 名称时,还应评估证书私钥集中在一台机器上的风险;拆分证书有时比“一证所有站点”更便于轮换与权限隔离。
相关教程与进一步检查
若需要继续处理实际环境中的关联问题,可阅读HTTPS 证书验证与续期;企业邮箱 SPF/DKIM/DMARC 配置可帮助补充不同的选型或验收视角。两者属于独立问题,按当前环境自行核对适用版本。