
这里的证书指网站 HTTPS/TLS 证书
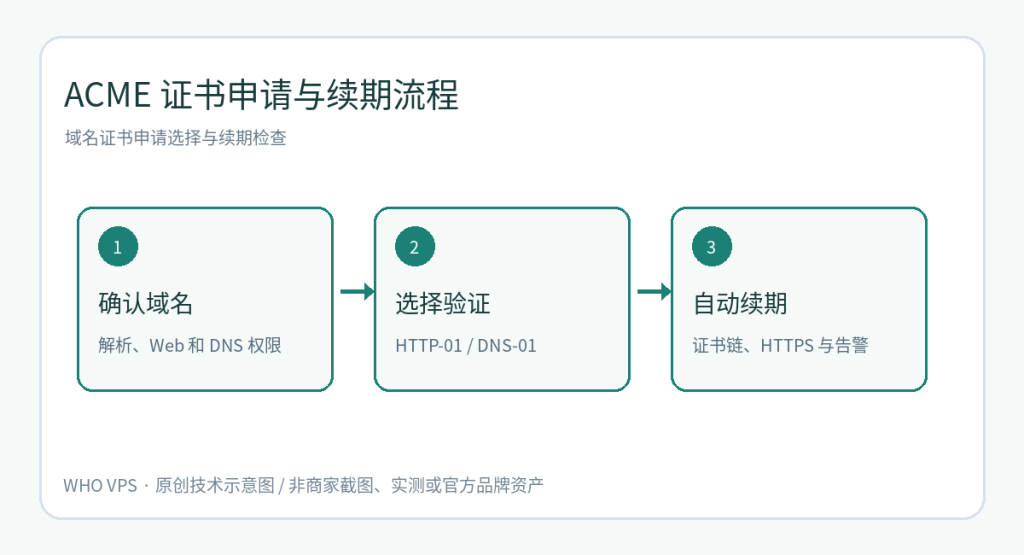
网站 SSL/TLS 证书与职业考试证书或企业资质不是同一对象。为网站启用 HTTPS,重点是证明域名控制权、配置 Web 服务器、校验证书链,以及可靠续期。免费与付费证书均须关注实际验证类型、支持域名与运维责任。
申请前准备
- 域名解析已指向正确的服务器,具备 DNS 管理权限;Web 服务器和防火墙配置清楚。
- 确认单域名、多域名 SAN 还是通配符证书的需求。通配符证书通常依赖 DNS-01 验证,不能直接使用 HTTP-01 取得。
- 准备受保护的私钥存储位置与备份流程,避免将私钥放进网站公开目录或 Git 仓库。
验证与部署步骤
HTTP-01 通常要求验证服务可通过 80 端口访问规定的挑战文件;DNS-01 则要求在 DNS 添加 ACME TXT 记录。使用所选 ACME 客户端时应严格遵守该客户端和 Web 服务器的官方安装步骤,不要在尚未掌握续期机制时复制未知脚本。部署后检查域名匹配、证书完整链、HTTPS 重定向及自动续期的实际演练。
经常遇到的故障
证书申请失败要分开检查 DNS、端口、重定向、反向代理与多个后端的挑战文件分发。证书安装成功也不能代替应用程序安全检查;HTTP 明文资源、过期证书、错误链以及自动续期失效都需要监控。
HTTP-01 与 DNS-01 挑战怎么选
| 验证方式 | 前提 | 典型选择 |
|---|---|---|
| HTTP-01 | CA 能通过 80 端口访问域名下挑战路径 | 可公开访问的普通网站 |
| DNS-01 | 有权限添加指定 TXT 记录 | 通配符证书、无公开 HTTP 入口 |
HTTP-01 不能直接签发通配符;DNS-01 要特别防范把高权限 DNS API Token 明文放在 Web 目录或备份包里。部署后检查域名、完整证书链及自动续期钩子,并使用 certbot renew --dry-run(适用于采用 Certbot 的环境)演练续期。证书可以正常续期,也仍可能因 Web 服务器未重新加载而继续提供旧证书。
相关教程与进一步检查
若需要继续处理实际环境中的关联问题,可阅读SAN/通配符证书覆盖范围;企业邮箱 SPF/DKIM/DMARC 配置可帮助补充不同的选型或验收视角。两者属于独立问题,按当前环境自行核对适用版本。


交流与讨论1 条评论
评论已关闭。