
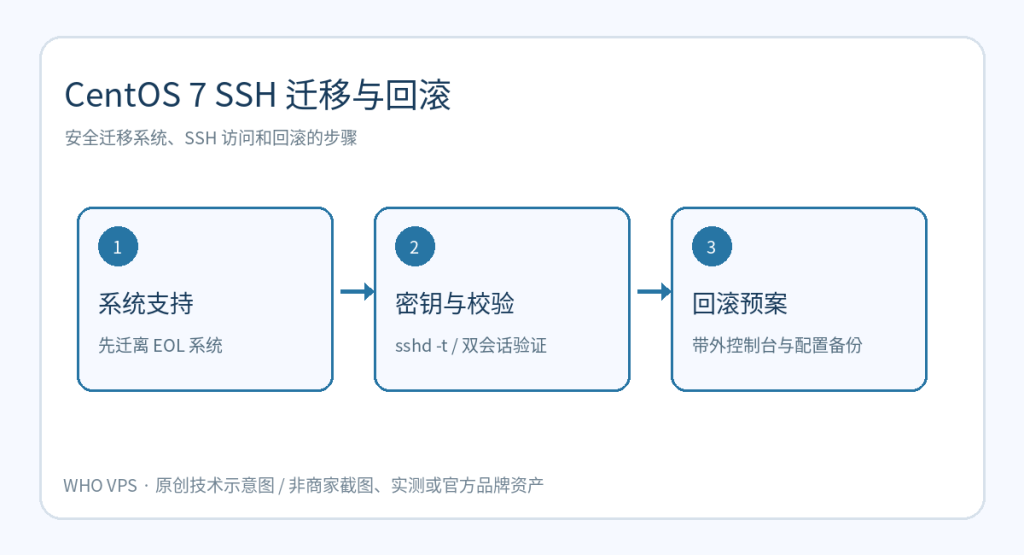
先处理 CentOS 7 的支持问题
CentOS Linux 7 已在 2024 年 6 月 30 日结束官方生命周期。文章发表于该日期之后,因此不能再把 CentOS 7 作为新建公网 SSH 服务的默认安全选择。仍运行旧系统的管理员应优先规划迁移到有维护的发行版;临时访问加固不能代替安全更新。
迁移前的最低限度防锁死检查
记录当前 /etc/ssh/sshd_config、云防火墙、SELinux 和现有用户权限;从云商控制台确认可使用带外控制台。创建并验证新的非 root 运维账号和 SSH 密钥,确保至少保留一个可用会话。
sudo cp /etc/ssh/sshd_config /etc/ssh/sshd_config.bak
sudo sshd -t
sudo systemctl status sshd
ss -tlnp | grep ':22'
逐步加固而不是一次关闭入口
先在另一个终端测试密钥登录,确认 sudo 可用,再逐项考虑禁用 root 直接登录和密码认证。每次修改先运行 sshd -t 并测试新会话;失败时从原有会话或带外控制台恢复备份配置。改变 SSH 端口还须检查云安全组、防火墙及 SELinux 端口策略,且改端口不是防止凭证盗用的主要控制。
CentOS 7 的修复顺序与 SSH 回滚
CentOS Linux 7 已于 2024 年 6 月 30 日停止维护,不能再以“继续运行原版并偶尔更新”为长期安全方案。若系统尚待迁移,可先限制公网管理面、收紧可登录账号和凭据保护,再安排受支持发行版上的应用迁移;OpenSSH 安全性还受发行版补丁回移影响,不能只看二进制版本号。
sudo cp -a /etc/ssh/sshd_config /etc/ssh/sshd_config.bak
sudo sshd -t
sudo sshd -T | grep -E '^(permitrootlogin|passwordauthentication) '先从第二个 SSH 会话验证新密钥和 sudo 权限,再逐步调整并重新加载 sshd(服务名因发行版不同)。保留云控制台或带外入口,修改前写清楚回滚命令;不要先关密码登录再创建密钥用户。迁移后还应检查系统仓库、防火墙和备份恢复。
相关教程与进一步检查
若需要继续处理实际环境中的关联问题,可阅读SSHD 密钥加固与回滚;云服务器系统选型可帮助补充不同的选型或验收视角。两者属于独立问题,按当前环境自行核对适用版本。


交流与讨论2 条评论
评论已关闭。