

新加坡 VPS 出现连接超时、间歇丢包或某个运营商访问异常时,先确定故障发生在哪一层。TR-069 主要用于运营商管理客户端设备(CPE),它不是 VPS 国际链路的拥塞控制协议;把它当成所有网络故障的根源,容易误判。
把现象分为四组
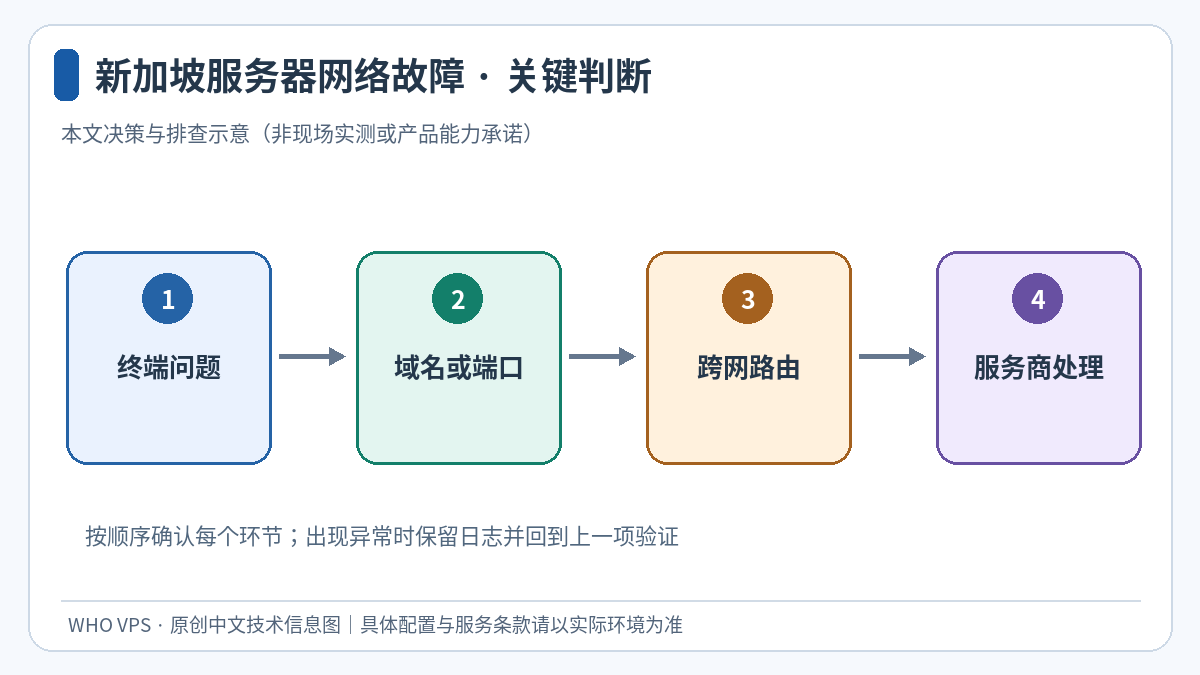
仅 SSH 断开但 HTTPS 正常时,优先排查 SSH 服务、端口策略和客户端网络;多个服务同时无法访问,检查实例电源状态、供应商公告、系统防火墙和网关;只有某些地区或运营商受影响,则记录客户端网络、目标 IP、发生时间与持续时间,重点核对跨网路由;域名无法访问但 IP 正常时先排查 DNS。
安全的诊断顺序
先在管理面板确认实例运行,再从两个不同运营商或地理位置分别测试,保留时间戳。Linux 侧可执行 ip route 查看路由,ss -lnt 判断服务是否监听,ping 与 traceroute 仅作路径线索:中间路由器不回应探测,并不自动意味着真实业务丢包。用带时间的应用日志与供应商网络工单交叉核对。
什么时候才谈 BGP 与 RPKI
BGP 决定自治系统间路由传播;如果某条目的网段出现路由泄露或路径异常,通常需要拥有相关网络管理权限的运营商处理。RPKI 路由源验证帮助网络判断前缀的起源自治系统是否合法,但无法保证所有路径和性能正确。普通 VPS 用户通常没有权限修改上游 BGP,应向服务商提交受影响的源网、目标网段与时间范围,而不是直接粘贴不适用的路由器配置。
TR-069 出现在何处
TR-069/CWMP 由宽带运营商用于远程管理部分 CPE 设备。如果故障发生在办公室宽带、路由器配置下发环节,TR-069 才可能成为调查对象;它并不直接负责新加坡数据中心至终端的 BGP 选路。企业管理员需要在授权管理范围内检查设备配置、变更记录和固件,避免将远程管理端口随意暴露公网。
上线前的核对清单
- 至少保留两条不同网络的故障时间线
- 同时比对 DNS、IP、TCP 端口与应用日志
- 向提供商提交故障时段和受影响源网络
- 未经授权不修改 BGP、CPE 或生产防火墙
如果还需要延伸排查,可参考站内的VPS 远程维护与故障恢复、Nginx 反向代理部署。
技术资料
关键概念以CWMP/TR-069 数据模型与 CPE 管理范围、RPKI 路由源验证的能力与边界为依据;实际版本、价格与机房参数请另行核对。
交流与讨论1 条评论
评论已关闭。