
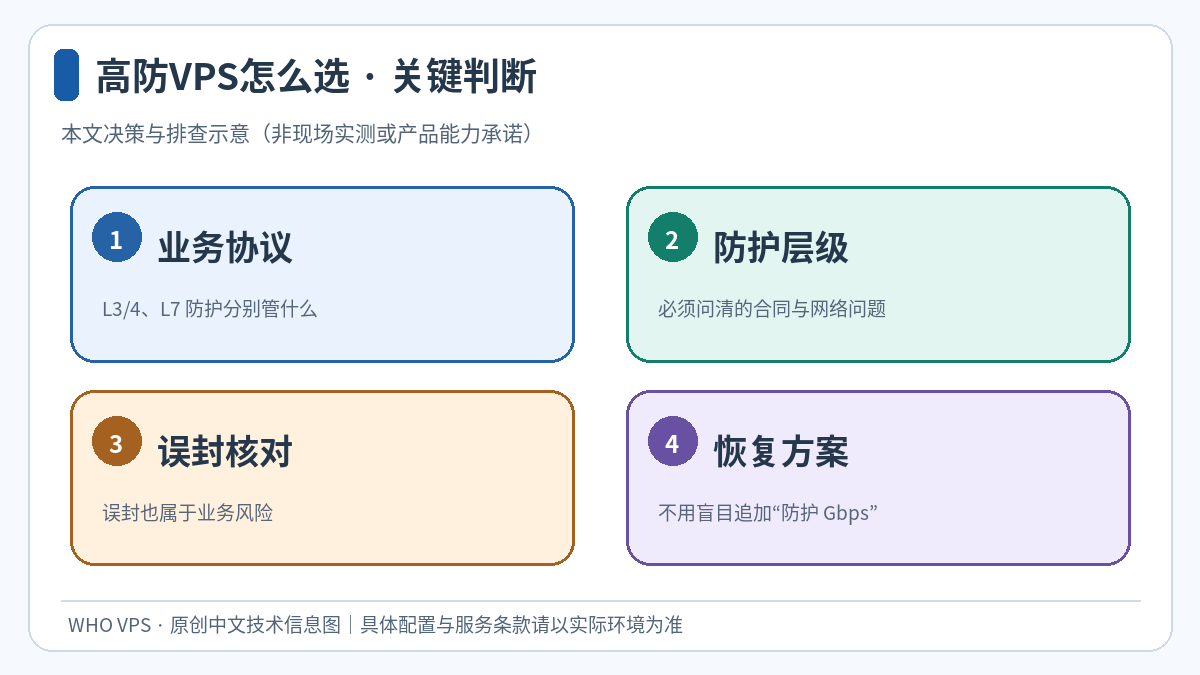
“高防 VPS”不是统一的技术规格。有的方案仅对 HTTP 流量提供边缘缓解,有的支持 TCP/UDP 游戏业务,还有的通过清洗中心处理网络层流量。选购前务必确认实际业务协议、攻击类型、超额政策和误封处理方式。
L3/4、L7 防护分别管什么
网络层和传输层的清洗一般针对 UDP、SYN 等流量压力;HTTP DDoS 防护主要处理应用层请求洪峰。WAF 用于识别部分 Web 攻击模式,与带宽型 DDoS 清洗不是同一个东西;数据库、SSH、游戏 TCP/UDP 与网页 HTTPS 服务也可能需要不同的入口方案。产品上写“无限防护”不应直接等同于无条件承诺。
必须问清的合同与网络问题
询问防护起点、清洗范围、是否有黑洞策略和持续时间、峰值流量计费、是否允许自定义端口、源站 IP 是否暴露。拿到白纸黑字的故障响应与赔付条款。对于经常受攻击的应用,应先确认是否能通过代理层接入,而不是临时迁移时才发现协议不受支持。
误封也属于业务风险
攻击缓解策略太严格,真实用户、搜索引擎和支付回调也可能被误拦截。Cloudflare 官方建议在支持的方案中先通过日志审查规则命中,再调整敏感度;但不能假设所有服务商都提供相同日志或规则控制。上线防护前保留已知正常请求的测试样本,检查验证码、API、Webhook、IPv6 与移动网络表现。
不用盲目追加“防护 Gbps”
把主要攻击面、历史故障工单、业务可接受中断时间和预算整理成需求,再比较方案。DDoS 防护不能取代对操作系统漏洞、账号滥用和应用层权限缺陷的日常修复。异地备份、流量告警与切换预案仍然必要。
上线前的核对清单
- 写清楚业务所用 HTTP、TCP 与 UDP 端口
- 区分峰值清洗、黑洞和超额政策
- 验证支付回调和正常用户不被误拦截
- 保留回滚方案和远程控制台入口
如果还需要延伸排查,可参考站内的CDN 接入与缓存配置、VPS 远程维护与故障恢复。
技术资料
关键概念以L3/4 与 L7 的 DDoS 规则覆盖范围、防护规则误报审查与调整方式为依据;实际版本、价格与机房参数请另行核对。


