
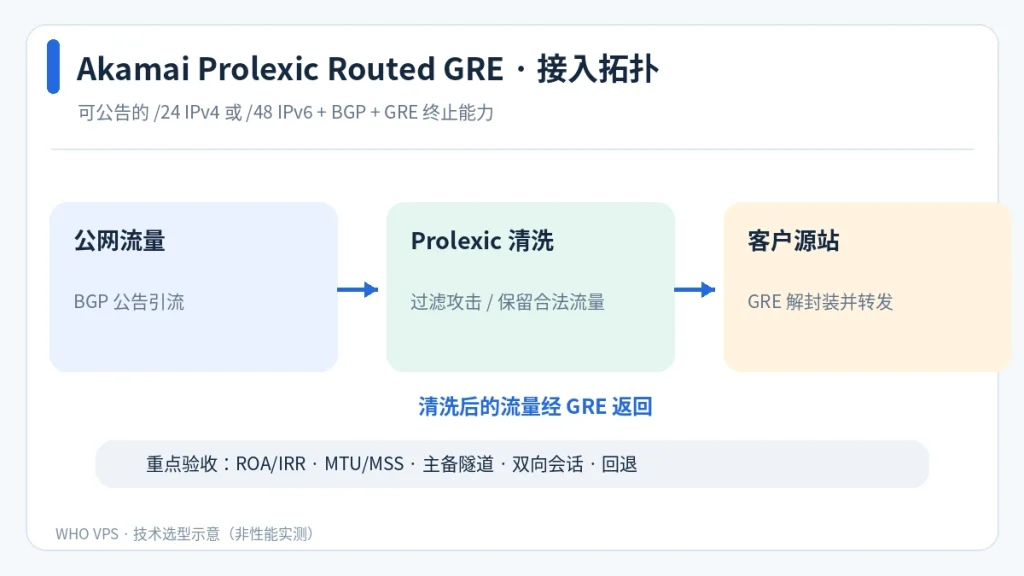
接入 Prolexic 之前,网络团队首先要回答一个问题:准备保护的是一段可以通过 BGP 公告的 IP 地址前缀,还是分散在云厂商、VPS、不同网络里的单个公网 IP?二者通常对应不同的 Akamai Prolexic 接入产品。不能把“买了 DDoS 清洗容量”理解为任何 IP 都能直接拉条 GRE 隧道上线。
一、Prolexic Routed GRE 的官方基础门槛
根据 Akamai Prolexic 官方技术 FAQ,选择 Routed GRE 路径,需具备:
- 可公告的网络前缀:至少 IPv4
/24,或 IPv6/48;这里的“/24 或更大”指相同或更大的地址块,而不是 /25、/26 等更长前缀。 - BGP 公告能力:能让目标业务前缀通过边界网关协议转向 Akamai 清洗网络,并按接入方案调整路由策略。
- 源站侧 GRE 支持:部署可终止 GRE 封装流量的路由器或网络设备,把清洗后的合法流量交给内部服务器网络。
- 回源封装稳定性:合理设置 MTU、TCP MSS 与分片策略,避免 GRE 开销导致大包黑洞。
上述是 Akamai 公开写明的 Routed GRE 接入级条件。是否必须拥有独立 ASN、谁来代公告、GRE 对端 IP、是否提供热备路径等交付细节,应由网络团队与 Akamai/运营商按具体拓扑确认,不能武断套用同一模板。
二、流量在清洗前后怎么走?
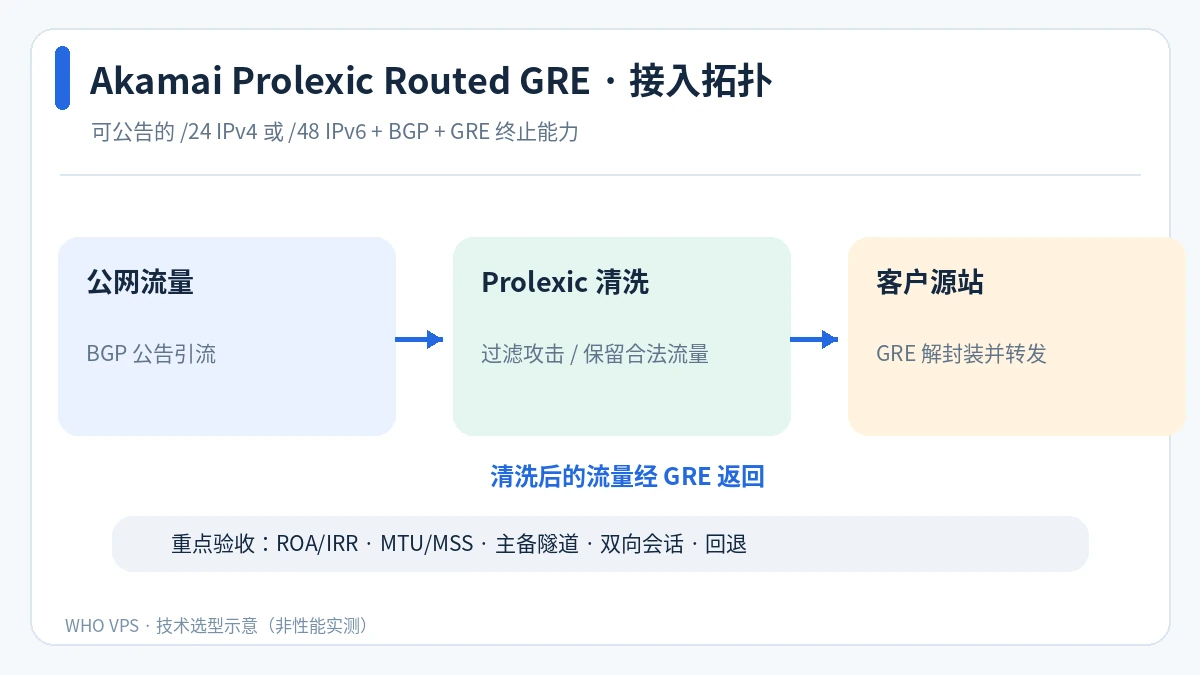
一个典型的 Routed GRE 架构是:互联网流量因 BGP 最佳路径或指定公告策略进入 Prolexic;Akamai 对网络层攻击流量过滤;合法数据经配置好的 GRE 隧道送往客户边界;本地网关解封装后把数据包转交真实源站。
这里要特别注意路径是否对称。官方产品资料说明 GRE 方案支持清洗流量从 Akamai 向源站进行非对称返回;源站的出站返回流量路径需要由双方共同设计,确保路由策略、防火墙状态表、源地址与回程约束一致。否则即便“GRE 隧道 Up”,TCP 会话仍可能建立失败。
三、BGP 不只是做一个静态路由
| 核对项目 | 上线前需要确认 |
|---|---|
| 前缀授权 | IP 来源、LOA/代公告授权、IRR 及 ROA/RPKI 是否允许目标 ASN 起源 |
| 公告计划 | 正常模式与受攻击模式下的路由控制策略、前缀冲突及路由回收 |
| 上游兼容 | 是否存在入口前缀过滤、最大前缀数、社区值或黑洞社区 |
| 变更窗口 | DNS 不受控时的切换时间、路由收敛、回退条件与责任人 |
如果你采用“持续经清洗”模式与“按需切流”模式,BGP 的操作策略可能不同。与供应商事先完成方案审核,不要在受到攻击时首次尝试修改全网公告。
四、GRE 隧道的 MTU/MSS 如何验收?
GRE 会给底层报文增加封装开销。如果源站接口、物理路径和客户服务仍全部按不考虑 GRE 的 1500 字节报文处理,容易导致路径 MTU 问题。具体可用有效载荷上限取决于 IPv4/IPv6 外层、GRE 选项、额外 VLAN/隧道封装,以及双方物理链路是否支持更大 MTU。
工程上应按实际封装开销计算可用 MTU,配置合理的 TCP MSS clamp,确保 ICMP Packet Too Big/Fragmentation Needed 等必要报文没有被错误阻断,并做多种尺寸的 UDP/TCP 测试。不要把固定的“1476”写成适用于所有 Prolexic 接入的通用答案;使用 Direct Connect 等私有互联时,官方另有更高 MTU 的部署选项。
五、没有 /24,也没有自己管理 BGP 的条件怎么办?
Akamai 明确列出了 Prolexic IP Protect 作为针对较小或分散 IP 地址空间,以及云托管场景的不同接入方式。它利用 IP Anycast 等机制进行保护,路由及清洗后的交付方式与 Routed GRE 不完全相同。是否覆盖你所处的云商、协议、端口及带宽需求,应向官方提供现有网络图确认。
如果只是一般网站的 HTTP/HTTPS 保护,也可以评估应用层代理/WAF/CDN 防护;但涉及非 HTTP TCP/UDP、裸 IP 服务、大型游戏或电信网络时,应根据攻击类型与接入层级选择合适产品。了解清洗与高防基础概念,可读本站DDoS 防护基本架构指南。
六、项目立项前的网络技术清单
- 列出业务前缀、ASN、上游运营商、当前 RPKI/IRR 状态;
- 确认保护模式:Routed GRE、IP Protect 或私有互联;
- 明确两端公网隧道地址、GRE 终止设备与防火墙放通要求(GRE 为 IP 协议号 47,不是 TCP/UDP 端口 47);
- 确定主备 GRE/上联方案、链路健康检测与故障转移标准;
- 验证 MTU/MSS、双向 TCP/UDP、ICMP、源地址保持及状态防火墙;
- 演练正常切流、受到可控模拟流量时的清洗路径,以及恢复回退流程;
- 保存 BGP 路由表、GRE 计数器、业务延迟、丢包及日志作为验收证据。
七、最后要向供应商问的五个问题
(1)由谁负责 BGP 公告和 ROA 变更?(2)是否支持多地域/多隧道容灾?(3)清洗延迟与正当流量误拦截如何评估?(4)包月、突发流量、直接互联各自怎样计费?(5)出现隧道故障时由谁有权限切换线路?
结论:有可公告 IPv4 /24 或 IPv6 /48、BGP 能力和 GRE 终止设备时,可以进入 Prolexic Routed GRE 的正式方案评审;不具备这些条件时,不应勉强复刻 GRE 架构,而应评估 IP Protect 或其他合适接入方式。


交流与讨论