
邮箱既是办公工具,也是其他系统找回密码的入口。一旦管理员邮箱失陷,攻击者可能进一步接管域名、云账号与财务流程。安全治理应优先覆盖高权限账户和恢复渠道。
密码不是唯一验证因素
管理员强制使用多因素认证,能部署抗钓鱼安全密钥时优先考虑;备用恢复码应离线保存。用户不得共享管理员账号,历史员工离职应立即撤销会话与第三方 OAuth 授权,并检查自动转发规则是否被擅自添加。
做好域名与发信可信度保护
企业域名通过 SPF、DKIM、DMARC 识别授权发件源,减少被冒充风险;这些记录不能完全阻止真正被盗账号发出邮件。高风险财务指令必须通过独立的语音或内部系统二次确认,不把邮箱里的“紧急转账”当作唯一凭据。
被盗时的处理次序
从可信设备重设密码、撤销活动会话、重置 MFA、检查收件规则和授权应用,随后核对邮件审计日志并通知受影响客户。保留可用于调查的时间线;若涉及企业敏感数据,按合同与适用法规执行通报。
实施前需要记录的三类证据
| 检查维度 | 应记录的内容 | 操作与验收方法 |
|---|---|---|
| 域名验证 | MX、SPF、DKIM、DMARC 状态 | DNS 查询及官方控制台检查 |
| 账号治理 | MFA、共享账号及离职回收 | 演练权限变更和失效登录 |
| 送达表现 | 退信代码、身份校验报告 | 受控向多个邮箱服务发信 |
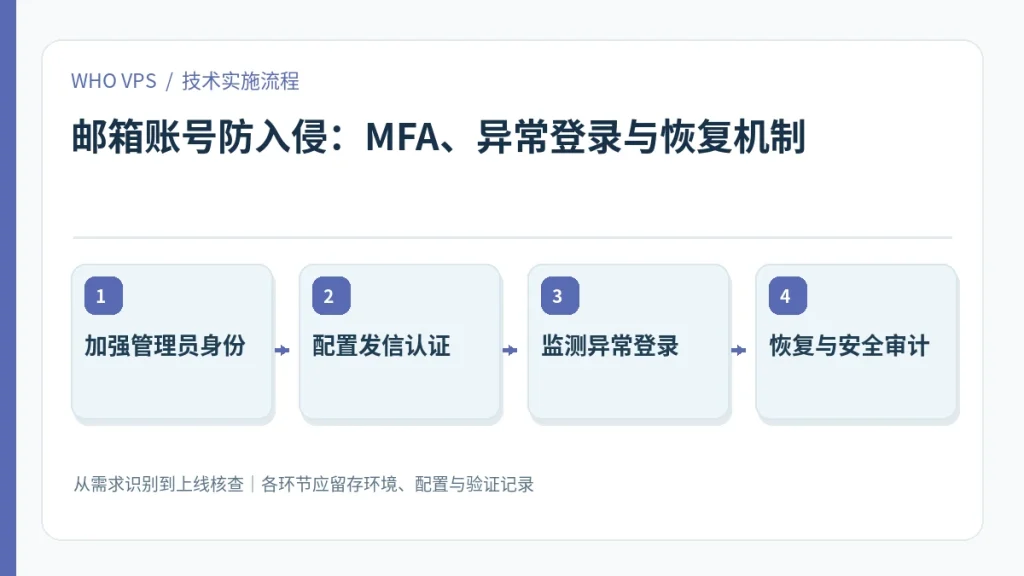
加强管理员身份到恢复与安全审计:工作流程图
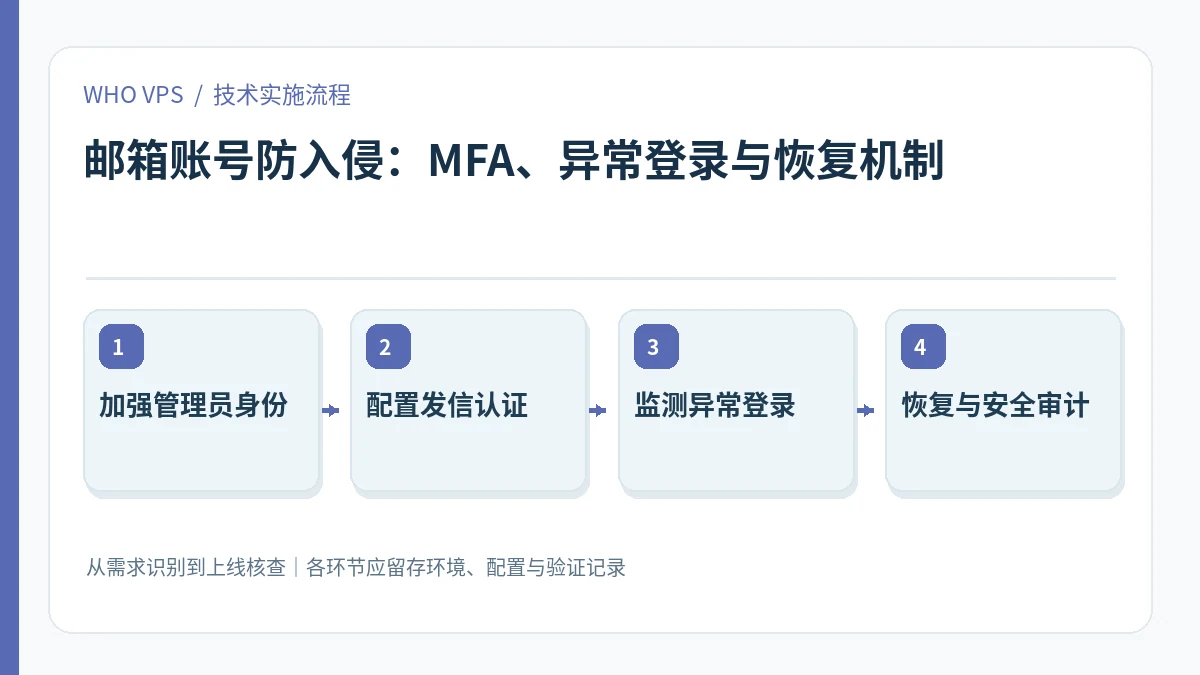
以下流程是落地执行顺序,建议为每一步保留配置快照、操作人和校验结果;在生产环境修改之前先准备恢复路径。
- 加强管理员身份:明确当前环境与业务目标,列出系统版本、权限、地域和预期负载。
- 配置发信认证:根据上一阶段信息选择可回退的配置,避免同时修改多个相互影响的变量。
- 监测异常登录:以受控测试或对照环境验证配置,遇到异常优先查看日志和监控。
- 恢复与安全审计:记录结果和剩余限制,把复测触发条件纳入日常巡检。
怎样判断方案有效,以及不适用的情况
验收依据:按季度抽查 MFA 覆盖率、离职账号停用时间、异常转发规则、管理员变更审计以及备份恢复账户。
使用限制:不要把 TLS 邮件传输加密当作能阻止账号被钓鱼或仿冒域名的保证。
如果观察结果不稳定,先保持业务场景、测试位置与时间段可比,再判断是资源瓶颈、服务边界还是配置错误。缺少可复现的数据时,不应把单次结果外推成稳定收益。
官方资料与进一步阅读
- Google:发件人验证与邮件送达要求:以产品/项目的现行官方说明为配置与版本核查依据。
- Cloudflare:DNS 设置、记录和解析概念:以产品/项目的现行官方说明为配置与版本核查依据。



哎哟,这指南写得比我家猫的爪印还清晰——密码要长、要复杂、别用“123456”这种祖传密码,不然黑客一进门就喊“主人,我来送快递了”!建议再加一条:定期给邮箱“洗个澡”,顺便把那些十年没打开的垃圾邮件全删了,省得被当成“活跃用户”重点关照。
你这指南说得头头是道,可那些“专业技巧”真能防住黑客?我上周就中招了,明明开了两步验证,结果被钓鱼邮件骗得连账号都丢了。说白了,技术再牛,用户一疏忽全白搭。建议多讲讲心理防范,别光堆术语。
2025年了,咱们的邮箱安全指南终于进化到“建议你用猫的名字当密码”这一步?真期待下一年推出《如何用呼吸频率抵御量子黑客》——毕竟,反正我们早就不指望这些“专业技巧”能挡得住下一波勒索软件。