“嘉兴 BGP 高防”同时包含地区、网络路由和 DDoS 防护三个维度。BGP 多线只是网络接入的一种方式,高防是否有效还需要查看清洗入口、服务条款及源站是否存在绕过路径。
验证“多线”对应什么产品
供应商可能提供多运营商 BGP 出口、静态路由优化或特定地区回程方案;不能仅凭宣传语认定三网真实直连。要求提供可用于合法测试的节点与区域说明,从电信、联通、移动真实终端观察 TCP 建连、丢包和业务 HTTP 质量。
高防指标要能落地
区分清洗中心总吞吐与单套餐保护能力,以及 PPS、连接数与 L7 请求缓解范围。问清黑洞阈值、攻击期间可用性、误封修复与日志接口。如果是通过代理保护 HTTP,必须限制直接到源站的公网通道。
行业部署先做故障隔离
企业门户与 API、数据库、管理入口分开,不要把所有服务暴露在同一公网 IP。上线前演练防护规则调整、主备切换和合法客户的访问问题;记录供应商 7×24 值班与工单升级方式。
实施前需要记录的三类证据
| 检查维度 | 应记录的内容 | 操作与验收方法 |
|---|---|---|
| 网络层 | 线路入口和 L3/L4 清洗策略 | 向服务商索取覆盖清单 |
| 应用层 | WAF、BOT 规则和误拦截 | 用授权业务流量验证 |
| 合同 SLA | 触发机制、峰值限制与事件复盘 | 书面确认责任边界 |
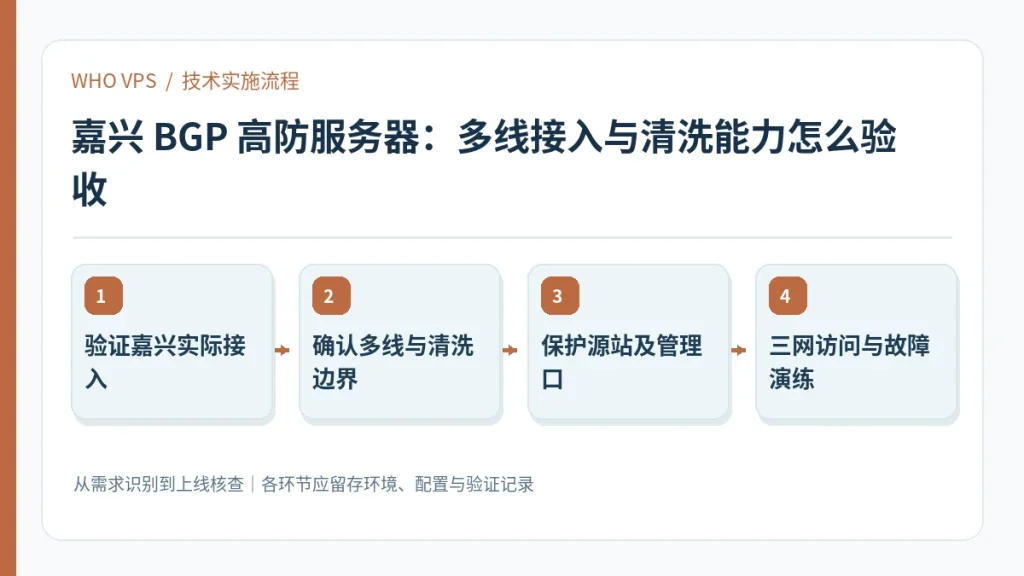
验证嘉兴实际接入到三网访问与故障演练:工作流程图
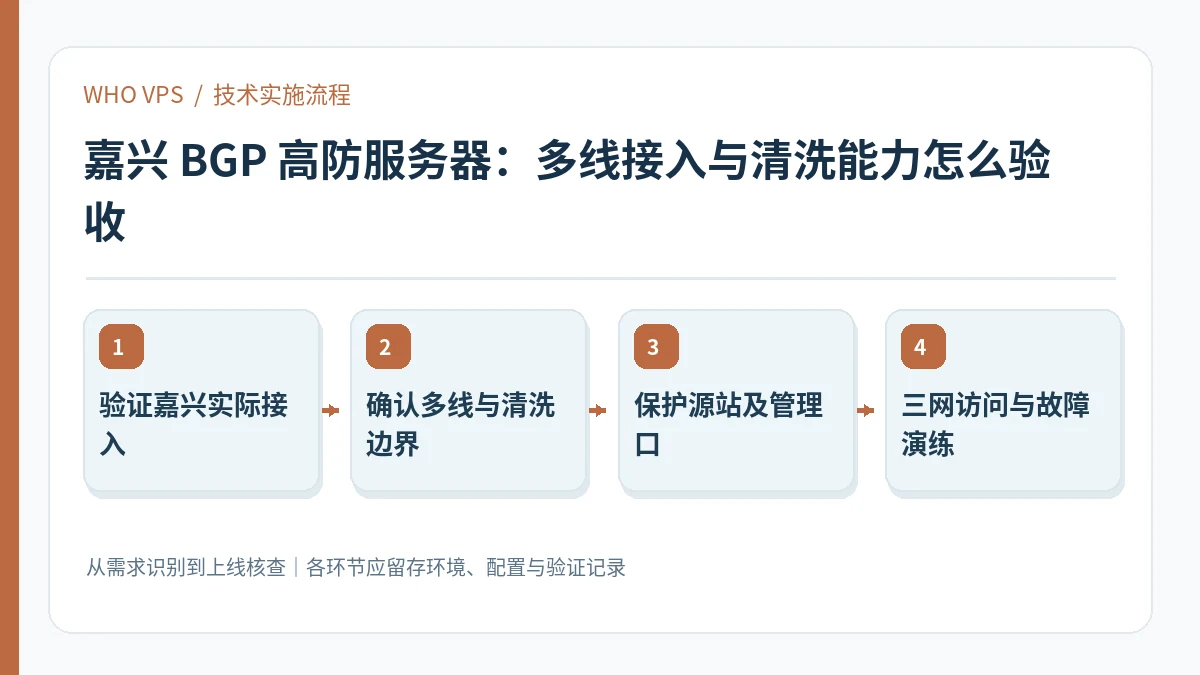
以下流程是落地执行顺序,建议为每一步保留配置快照、操作人和校验结果;在生产环境修改之前先准备恢复路径。
- 验证嘉兴实际接入:明确当前环境与业务目标,列出系统版本、权限、地域和预期负载。
- 确认多线与清洗边界:根据上一阶段信息选择可回退的配置,避免同时修改多个相互影响的变量。
- 保护源站及管理口:以受控测试或对照环境验证配置,遇到异常优先查看日志和监控。
- 三网访问与故障演练:记录结果和剩余限制,把复测触发条件纳入日常巡检。
怎样判断方案有效,以及不适用的情况
验收依据:保留三网分时段无攻击访问测试、合同清洗范围、误封排查流程、备份和管理链路检查记录。
使用限制:不推定所有嘉兴机房拥有 Tbps 专属防护或同级数据中心认证。
如果观察结果不稳定,先保持业务场景、测试位置与时间段可比,再判断是资源瓶颈、服务边界还是配置错误。缺少可复现的数据时,不应把单次结果外推成稳定收益。
官方资料与进一步阅读
- Cloudflare:DDoS 防护能力和不同保护对象:以产品/项目的现行官方说明为配置与版本核查依据。
- Cloudflare:防护机制与规则体系:以产品/项目的现行官方说明为配置与版本核查依据。
延伸阅读:高防 CDN 智能调度是什么:清洗、边缘策略与源站保护;海外高防服务器值得买吗:防护层级、误封与 SLA 核查。