
高防服务器是否值得购买,取决于业务遭遇哪类攻击、可接受的中断时间以及是否有明确的防护接入方式。只报一个“防护峰值”数字无法判断视频站、API 或游戏服务是否真正安全。
先识别你的业务入口
面向 HTTP/HTTPS 网站,可组合 CDN、WAF、限流和源站白名单;面向 TCP/UDP 的游戏或自建协议,需要确认清洗支持的端口、协议以及回源方式。业务若允许攻击流量直接抵达未受保护的 IP,即便边缘具备大容量也可能被绕过。
对照合同中的四组定义
防护能力区分带宽、包速率和连接数量;“防护范围”区分整个服务平台和单 IP/单套餐;“可用性”要看黑洞触发条件与故障赔付;“售后”需明确应急升级和误封恢复流程。不要将一次宣传截图视为稳定可用的长期 SLA。
购买前的无攻击验收
从不同运营商和地区测试 TCP 建连、TLS、业务会话以及应用日志中的真实客户端地址;确认修改 DNS/GRE/代理后源站的管理通道仍可用,且防护策略不会阻断合法 API 与爬虫。
实施前需要记录的三类证据
| 检查维度 | 应记录的内容 | 操作与验收方法 |
|---|---|---|
| 网络层 | 线路入口和 L3/L4 清洗策略 | 向服务商索取覆盖清单 |
| 应用层 | WAF、BOT 规则和误拦截 | 用授权业务流量验证 |
| 合同 SLA | 触发机制、峰值限制与事件复盘 | 书面确认责任边界 |
识别协议与风险到业务端验收:工作流程图
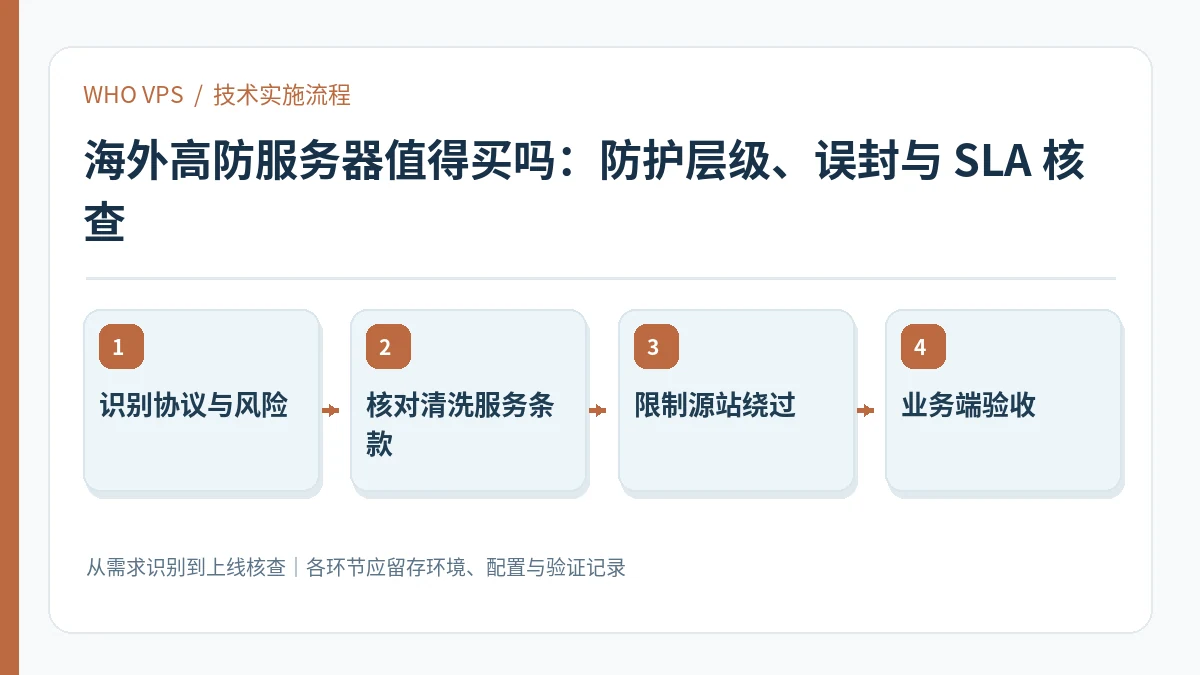
以下流程是落地执行顺序,建议为每一步保留配置快照、操作人和校验结果;在生产环境修改之前先准备恢复路径。
- 识别协议与风险:明确当前环境与业务目标,列出系统版本、权限、地域和预期负载。
- 核对清洗服务条款:根据上一阶段信息选择可回退的配置,避免同时修改多个相互影响的变量。
- 限制源站绕过:以受控测试或对照环境验证配置,遇到异常优先查看日志和监控。
- 业务端验收:记录结果和剩余限制,把复测触发条件纳入日常巡检。
怎样判断方案有效,以及不适用的情况
验收依据:建立网络侧丢包、业务 p95 延迟、误报量、工单响应时间及回源失败的验收项。
使用限制:未经明确授权不要对商家或第三方机房发起 DDoS 压力测试。
如果观察结果不稳定,先保持业务场景、测试位置与时间段可比,再判断是资源瓶颈、服务边界还是配置错误。缺少可复现的数据时,不应把单次结果外推成稳定收益。
官方资料与进一步阅读
- Cloudflare:DDoS 防护能力和不同保护对象:以产品/项目的现行官方说明为配置与版本核查依据。
- Cloudflare:防护机制与规则体系:以产品/项目的现行官方说明为配置与版本核查依据。



写的什么鬼
这文章太实在了!2025年高防服务器真不是噱头,防火墙、抗DDoS、低延迟全拉满,网站安全就靠它撑腰,不装逼,只讲干货,必须点赞!