采购美国高防服务器,首先要区分“抗攻击带宽”与业务可用性。标示的防护峰值不能代表所有攻击类型都能无损处理;业务层 HTTP 洪泛、网络层 UDP 洪泛以及正常流量误封,分别需要不同的规则和验收方式。
按攻击类型匹配防护层级
L3/L4 清洗关注源站前的网络洪泛、反射攻击和线路容量;L7 防护关注 HTTP 请求特征、机器人流量及应用压力。租用普通 VPS 并不自动具备完整的 L7 防护,采购单必须明确是原生高防 IP、代理防护还是 CDN/WAF 组合。
把“防护峰值”拆成可验收的指标
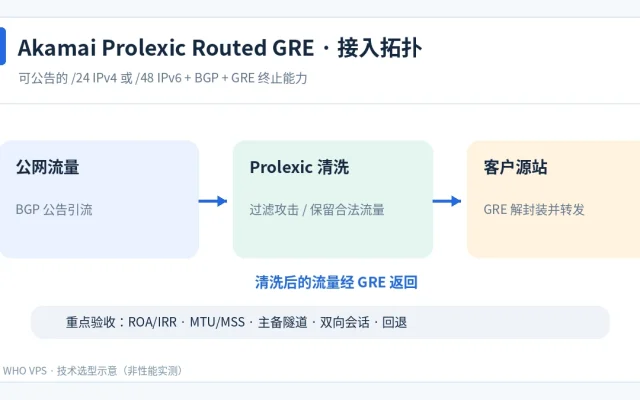
询问可用清洗容量、接入端口大小、清洗后的业务带宽、每秒数据包处理能力,以及被攻击时是否黑洞路由。应确认攻击开始到清洗生效的时间、误报处理途径、回源 IP 的保护方式;不要把厂商宣称的峰值当成本站独立测速。
分场景验收与合同边界
网站类业务测试正常登录、购物车、API 调用与爬虫访问;游戏 UDP 服务重点看端口策略及连接连续性。SLA 要写清起算条件、排除事件、赔偿方式和工单响应,合同与技术能力必须两方面核对。
如果需要进一步理解相关的配置或选型区别,可结合本站海外高防服务器采购参考,把技术目标、费用与故障处理放在同一份检查清单中。
可直接执行的核查步骤
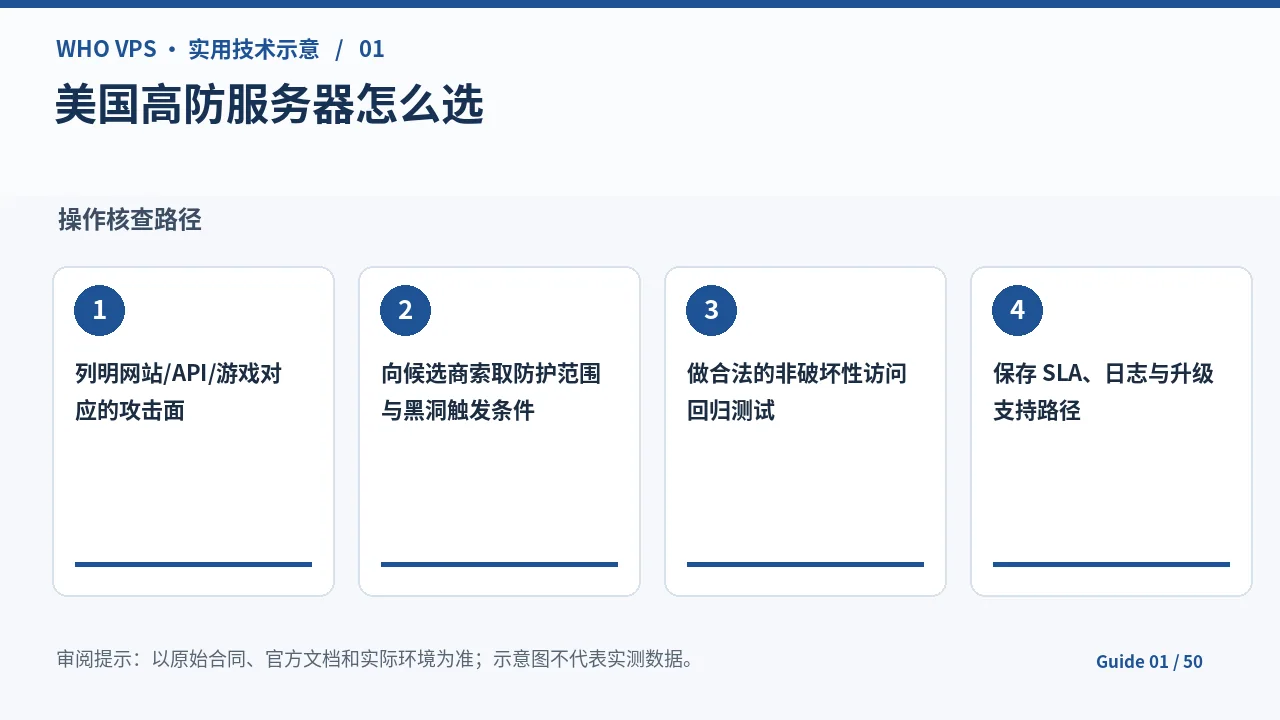
- 列明网站/API/游戏对应的攻击面
- 向候选商索取防护范围与黑洞触发条件
- 做合法的非破坏性访问回归测试
- 保存 SLA、日志与升级支持路径
常见异常与处理对照
| 现象 | 优先检查 | 处理建议 |
|---|---|---|
| 有高防标称但被黑洞 | 运营商上游策略或超出清洗范围 | 询问黑洞阈值及清洗路径 |
| 攻击缓解后网站不可用 | WAF 误拦、回源拥堵 | 检查事件日志与正常请求回归 |
| 流量清洗正常但延迟增加 | 绕行清洗节点 | 从目标用户网络观察路径变化 |
常见问题
有高防标称但被黑洞应该怎么办?
先识别运营商上游策略或超出清洗范围,再按“询问黑洞阈值及清洗路径”核查。应优先完成“向候选商索取防护范围与黑洞触发条件”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
攻击缓解后网站不可用应该怎么办?
先识别WAF 误拦、回源拥堵,再按“检查事件日志与正常请求回归”核查。应优先完成“向候选商索取防护范围与黑洞触发条件”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
注意事项:试用或验收只能对自有、明确获授权的业务进行,不应发起真实 DDoS 压测。对无法提供清洗日志、免责条款含糊或承诺“零误封”的商家,应提高风险评级。
参考资料与进一步阅读
- 官方列明网络层及应用层 DDoS 防护范围(来源:developers.cloudflare.com)
- 托管规则及分层缓解能力须按业务调整(来源:developers.cloudflare.com)