
海外高防服务器适合长期暴露公网且遭受明显 DDoS 风险的服务,但“自带 1T 防护”的一句宣传无法证明业务可用。与比较防护厂商技术层级不同,采购前要把线路容量、清洗覆盖范围、黑洞与售后条款写成可复核的合同条目。
理解防护在哪一段发挥作用
高防 IP、BGP 清洗、TCP 代理、CDN/WAF 针对不同协议,可能涉及源站 IP 隐藏、连接转发和额外延迟。游戏 UDP、SSH 和 HTTP API 保护方式未必相同,若只购买站点 CDN,仍需处理未经过代理的真实源站入口。
要求可操作的验收材料
请商家说明防护入口及支持端口、接入带宽、攻击峰值的定义、清洗后业务流量限制、黑洞触发与解除流程。SLA 应覆盖事件通知、工单优先级、日志可见性及除外条件;未提供书面信息的“无限防御”应视为营销口号。
让正常业务验证先于极限测试
使用自有业务的功能回归检查登录、API、上传及合法爬虫是否误封;在许可下进行合规流量测试,观察 P95 延迟与访问错误。跨国客户需要分运营商对比路由,避免为了防御牺牲正常时段的大部分访问体验。
如果需要进一步理解相关的配置或选型区别,可结合本站美国高防服务器参考,把技术目标、费用与故障处理放在同一份检查清单中。
可直接执行的核查步骤
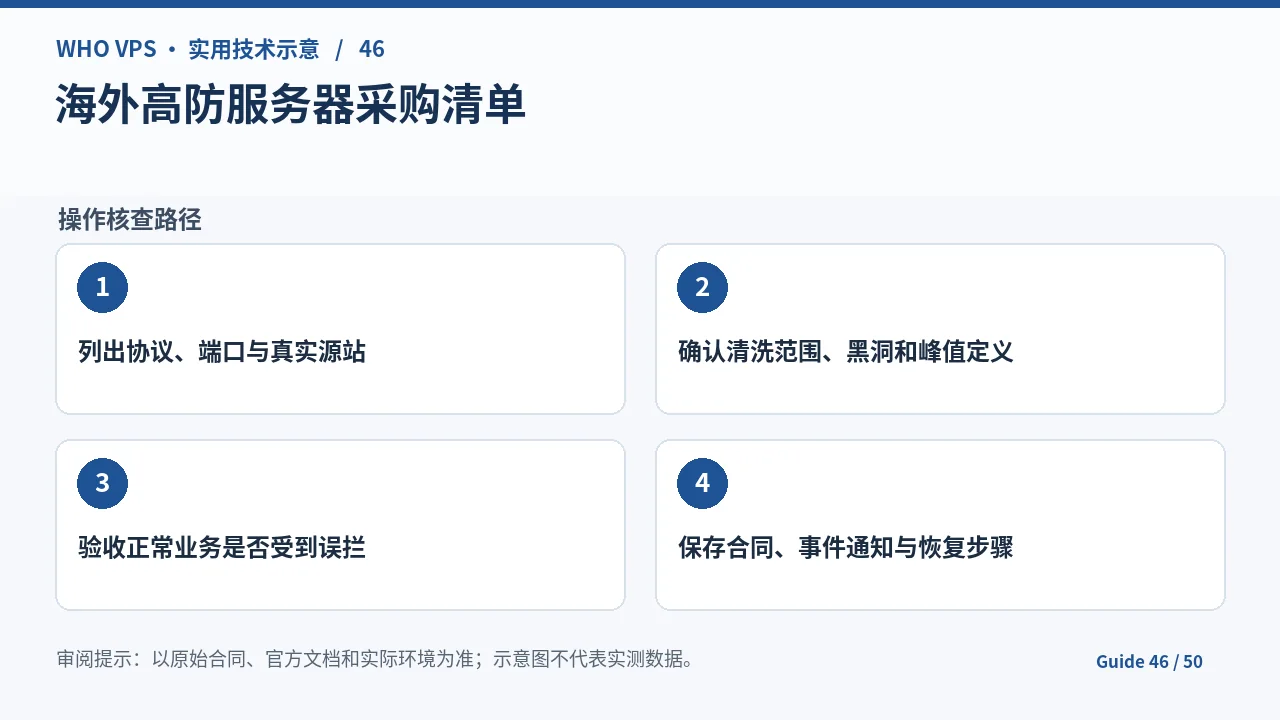
- 列出协议、端口与真实源站
- 确认清洗范围、黑洞和峰值定义
- 验收正常业务是否受到误拦
- 保存合同、事件通知与恢复步骤
常见异常与处理对照
| 现象 | 优先检查 | 处理建议 |
|---|---|---|
| 高防开启后仍无法访问 | 源站 IP 暴露或非保护协议 | 检查所有公网入口 |
| 正常 API 被拦 | 防护规则误判 | 按日志申请调整规则 |
| 攻击中停止路由 | 触发上游黑洞条款 | 确认服务商升级与恢复机制 |
常见问题
高防开启后仍无法访问应该怎么办?
先识别源站 IP 暴露或非保护协议,再按“检查所有公网入口”核查。应优先完成“确认清洗范围、黑洞和峰值定义”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
正常 API 被拦应该怎么办?
先识别防护规则误判,再按“按日志申请调整规则”核查。应优先完成“确认清洗范围、黑洞和峰值定义”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
注意事项:任何攻击测试必须获得授权;本文不提供未经验证的清洗容量、某家必然有效的防御阈值或攻击成功率数字。
参考资料与进一步阅读
- 官方列明网络层及应用层 DDoS 防护范围(来源:developers.cloudflare.com)
- 托管规则及分层缓解能力须按业务调整(来源:developers.cloudflare.com)


该指南内容扎实,技术解析深入,极具实战参考价值。建议进一步增加成本效益对比图表与SLA条款解读,可显著提升企业客户采购决策效率,是2025年高防服务器选型的必备战略参考。
看完这篇指南,我差点以为自己要出国搞个“数字避难所”了!高防服务器?听起来像给网站穿了件防弹衣,但价格比我买奶茶还贵……建议改名叫《2025年韭菜养成手册:从入门到精通》。
🔧 工具推荐
标题噱头十足,内容却流于表面。所谓“深度解析”实为常见参数堆砌,购买策略更是泛泛而谈。缺乏真实测试数据与案例支撑,更像是广告软文。2025年指南?今年还没过完就预判未来,未免太轻率。
清洗路径和停服条款确实比“防护多少 T”更实用。最好再加一个采购时要问的细节:攻击流量被丢弃后,健康请求如何保留?Cloudflare 当前文档也把网络层与应用层攻击分开处理,单看带宽数字很难比较保护能力。