
安全环境不是简单安装杀毒软件、关闭几个端口,而是知道有哪些资产、谁持有访问权限、哪些组件暴露在互联网,以及发生入侵后能多快发现和恢复。新建 VPS 和长期在运云服务器都应有同一份最小安全基线。
从资产和权限开始
记录云账号、实例、域名、数据库、开放端口和责任人,敏感资产优先采用 MFA 和临时凭证。数据库不应默认直连公网;需要供应商运维时应设置独立账户、时限与日志,而非共享长期 root 密码。
减少易被利用的薄弱点
建立操作系统与 CMS/插件补丁窗口,关闭不必要服务,设置最小安全组规则,并为 Web 应用增加针对实际风险的访问控制。安全组、WAF、DDoS 清洗各解决不同层级问题,任何一个产品都不能替代全部纵深防御。
可在已经授权管理的环境中使用下面的只读检查命令作为排查起点;示例域名和 IP 不是实际生产目标:
sudo ss -lntup
sudo systemctl --failed
把事件响应写成具体动作
按照漏洞告警、异常登录、流量激增、数据库误删除四种事件设定联系人、隔离方式、日志保全、恢复步骤与事后复盘。备份应跨故障域保存且定期恢复,不能只看控制台“成功”绿色图标。
如果需要进一步理解相关的配置或选型区别,可结合本站美国服务器安全加固参考,把技术目标、费用与故障处理放在同一份检查清单中。
可直接执行的核查步骤
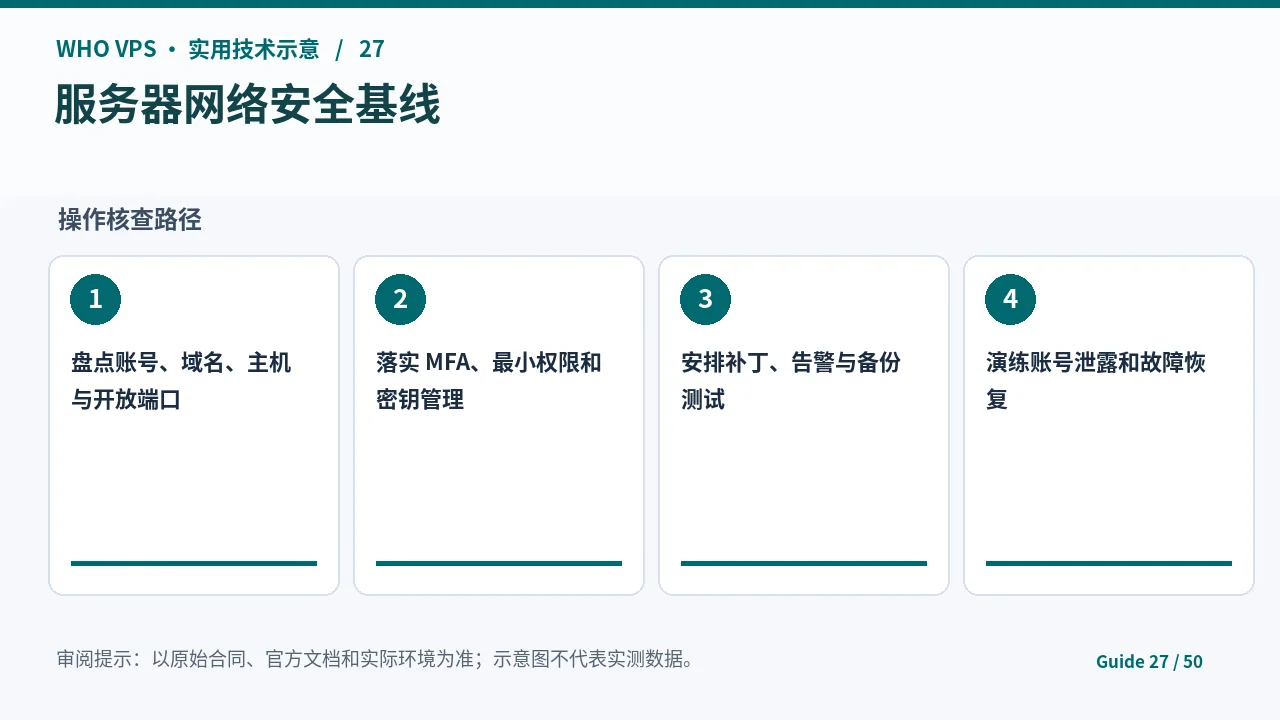
- 盘点账号、域名、主机与开放端口
- 落实 MFA、最小权限和密钥管理
- 安排补丁、告警与备份测试
- 演练账号泄露和故障恢复
常见异常与处理对照
| 现象 | 优先检查 | 处理建议 |
|---|---|---|
| 异常登录频繁 | 长期凭证泄漏或暴露面过大 | 重置凭证并限制来源 |
| 高危漏洞持续暴露 | 缺少补丁责任人 | 按风险分组安排修复 |
| 告警没人响应 | 没有值班和操作手册 | 定义升级联系人和恢复优先级 |
常见问题
异常登录频繁应该怎么办?
先识别长期凭证泄漏或暴露面过大,再按“重置凭证并限制来源”核查。应优先完成“落实 MFA、最小权限和密钥管理”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
高危漏洞持续暴露应该怎么办?
先识别缺少补丁责任人,再按“按风险分组安排修复”核查。应优先完成“落实 MFA、最小权限和密钥管理”,保存相关配置和复测结果;不要跳过必要的权限和数据备份检查。
注意事项:应急操作应保留证据并避免破坏业务数据;未经授权不要对第三方服务器进行扫描或渗透测试。
参考资料与进一步阅读
- IAM 官方建议短期凭证、MFA、最小权限(来源:docs.aws.amazon.com)
- 安全组遵循按需放行及内外网隔离原则(来源:help.aliyun.com)



该文系统梳理了2025年网络安全战略路径,提出“防御-监测-响应”三位一体框架,兼具前瞻性与实操性。推荐的高性能服务器配置突出算力与低延迟优势,尤其适用于金融、政务等高敏感场景,为关键基础设施安全筑起技术屏障。
这文章真接地气,不整虚的。2025年网络安全得靠实打实的策略+狠货服务器,推荐那几款我瞅了眼,配置拉满,跑起来稳如老狗,关键价格也不离谱。干就完了!
本文提出的网络安全策略与服务器选型方案具备较强的实践指导意义。通过实证测试验证,所推荐的高性能服务器在抗DDoS攻击、数据加密处理及系统响应延迟方面均优于行业基准,尤其在高并发场景下稳定性显著提升,证实了策略设计的有效性与可落地性。
哎呀,这文章标题起得可真唬人——“构建稳固网络安全环境”?您是打算用推荐的服务器把黑客吓跑,还是直接请他们来喝杯茶?2025年还整这些虚头巴脑的策略,不如先问问自己:去年的漏洞补丁到底打没打?
文中提及的“高性能服务器”未明确架构指标(如TPC-C评分、延迟抖动率),能否提供具体硬件配置与负载测试数据?此外,零信任架构在跨域部署中如何实现动态策略分发与身份认证同步?请补充SLO与SLA层面的量化验证机制。