
高防主机的防护能力不能只用“可防多少 Tbps”一个数字概括;链路容量、清洗节点、应用协议、误封率和攻击期间业务可用性同样关键。AI 风险识别可以辅助分析,但不保证自动阻断所有攻击。
攻击层次决定防护类型
网络层/传输层 DDoS 以流量或连接状态为主要目标,常需要运营商或高防 IP 清洗;HTTP 洪泛可借助 WAF、挑战和速率规则识别;撞库与登录爆破需要账户保护和二次验证。WAF 不等于能够吸收所有大流量攻击。
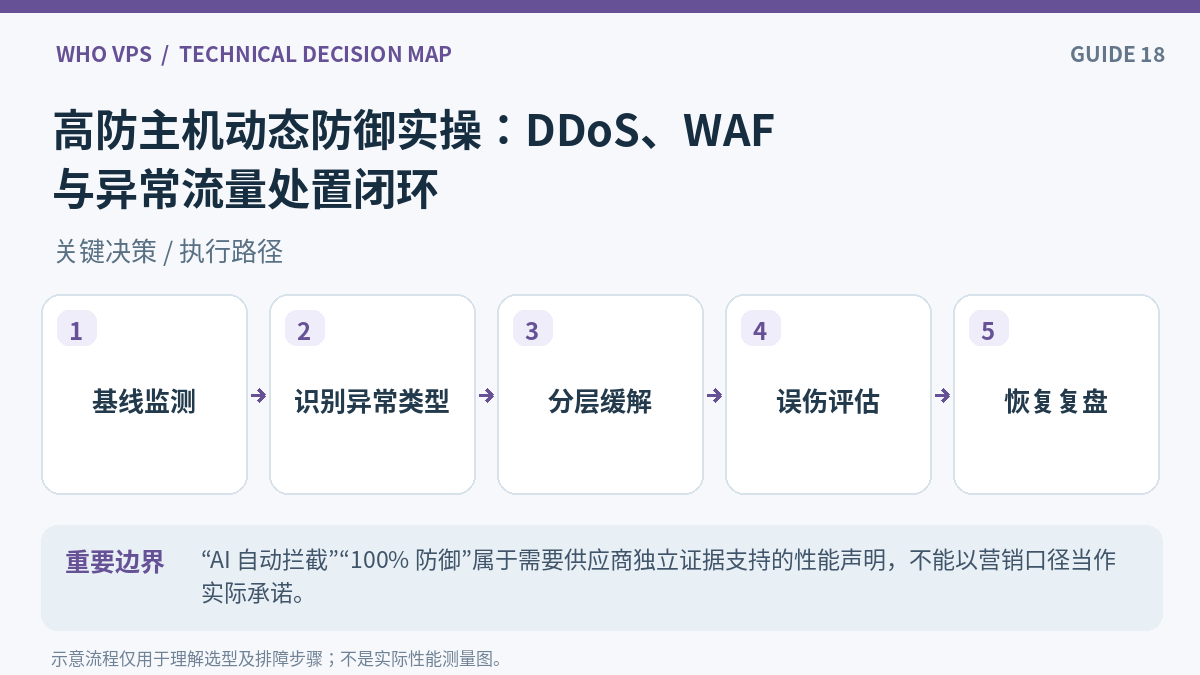
建立“检测—缓解—验证”闭环
对正常请求构建基础画像,观察每秒请求数、连接建立成功率、CPU、带宽以及错误率。发现异常时先确认业务变更或活动带来的真实流量,再按接口、人群和攻击源特征分层限速,避免粗暴封禁整个国家导致误伤。
关于“高防服务器:保护与托管耦合”的相关说明,可以参考高防服务器、高防 IP 与高防 CDN 怎么选:防护层级与业务适配。
保护真实源站
CDN 或高防前置后仍要防止绕过代理直接访问原始 IP。可采用安全组白名单、厂商回源地址、专线或身份认证回源;更新 IP 段时要保持配置同步,避免防护正常而源站被误封。
高防选型需要测试的不是攻击能力
未经授权不得主动对公网目标发起 DDoS 压测。可以通过合规的流量模拟、规则回放和故障演练测试策略配置、误报回滚和故障切换;真正的攻击吸收能力应核对合同中的清洗带宽、SLA 和赔付范围。
关于“先找到可追溯的厂商与产品”的相关说明,可以参考“金盾高防云”产品核验与采购指南:如何识别真实抗 DDoS 能力。
按顺序执行的检查清单
- 划分网络层攻击、HTTP 请求洪泛、撞库与合法业务高峰。
- 先确定正常业务基线:RPS、响应错误率、地域和关键 API。
- 把高防入口与真实源站隔离,最小化直接暴露端口。
- 按照误报成本配置 WAF/限速规则,预设紧急放行清单。
- 开展授权的故障和规则演练,记录检测到恢复的时间。
常见问题
有 WAF 是否还需抗 DDoS?
二者主要处理不同层次风险,需要依据威胁模型组合。
把所有 403 都视为攻击是否合理?
不合理;错误规则、登录策略和客户端兼容问题也会产生拦截。
风险、限制与验收口径
“AI 自动拦截”“100% 防御”属于需要供应商独立证据支持的性能声明,不能以营销口径当作实际承诺。
官方资料与核查入口
以下列出可交叉核对的技术资料或服务条款;实际部署还须以所用软件版本、正式合同和自身环境测试为准。


💎 干货满满
哦,AI驱动的动态防御?那是不是意味着下次黑客入侵时,系统会先礼貌地问一句:“您是来搞事的吗?要不先喝杯茶?”——毕竟连防御都开始讲究“智能服务”了,威胁感知还能不能别那么“贴心”?