
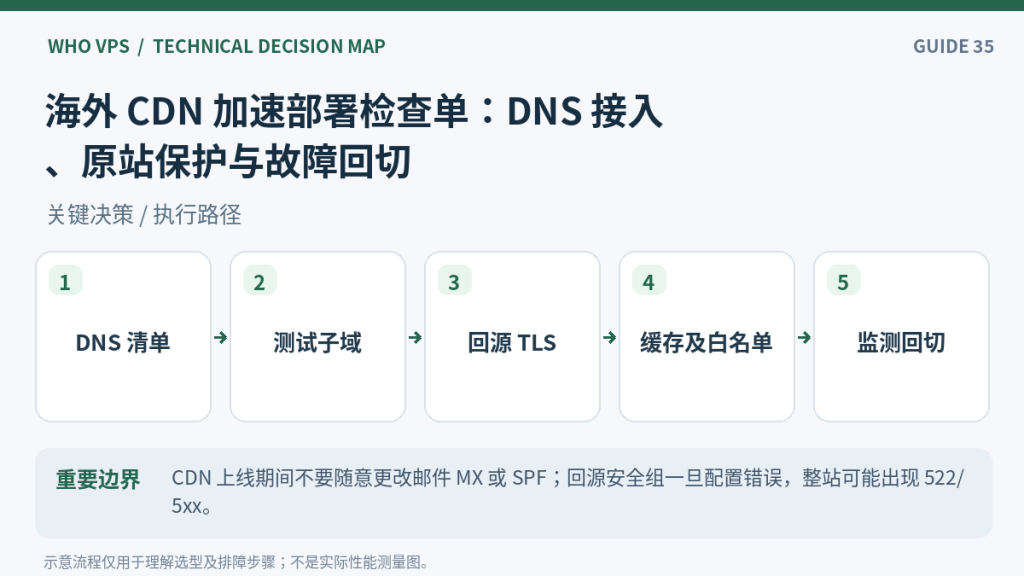
海外 CDN 能帮助分布式用户更快获取缓存内容,但部署中最常见的问题是回源 Host 配错、证书不匹配、源站 IP 泄漏和缓存规则误伤 API。本文以站长实际操作顺序组织上线检查,不重复供应商排名或宣传式原理。
上线前先完成域名资产检查
列出根域名、www、静态子域、API、邮件 DNS 与验证记录,确定哪些应该走 CDN 代理、哪些仅解析。不能误把 MX 邮件服务器或非代理协议全部切到仅支持 HTTP 的 CDN,避免邮件与后台管理中断。
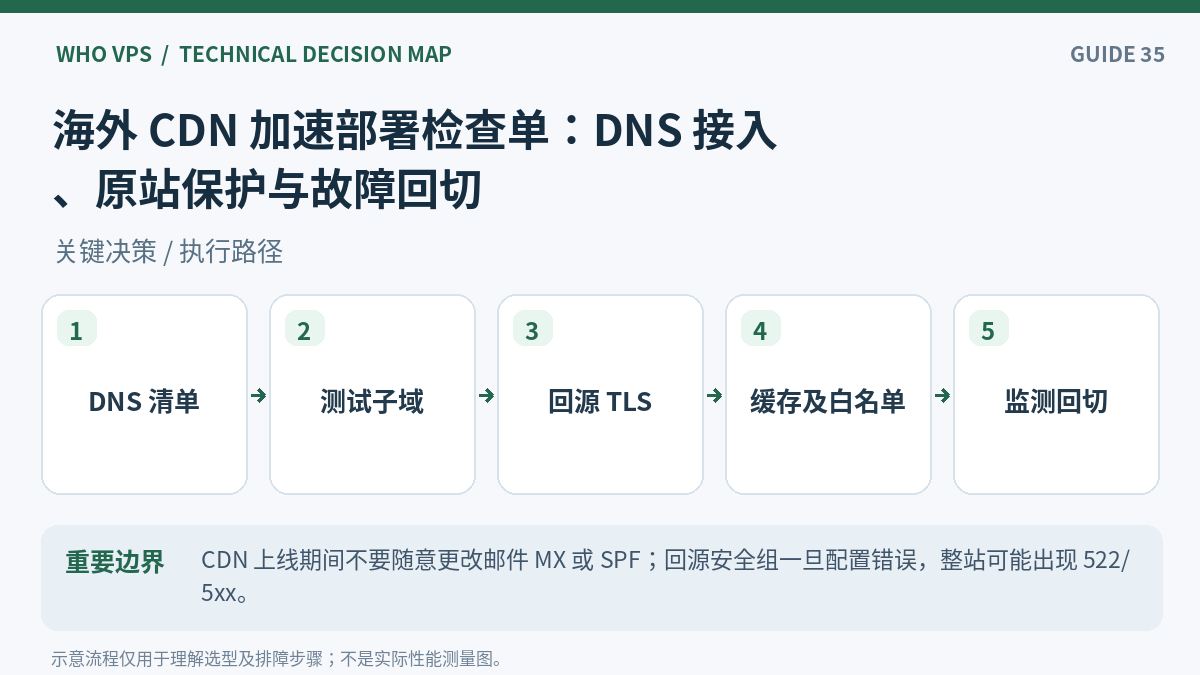
配置回源名称和 HTTPS
供应商可能要求 CNAME/NS 接入、边缘证书及源站证书分别配置;应检查 CDN 发给源站的 Host、SNI 和目标端口是否与真实站点对应。部署前在灰度子域测试 301 跳转、响应头、图片与静态文件。
关于“从 HTTP 到 HTTPS 的重定向”的相关说明,可以参考HTTPS 网站安全加固清单:TLS、重定向、HSTS 与回源保护。
区分登录页面与缓存路径
静态资源适合明确 Cache-Control 和版本号;带身份态的 HTML/API 要考虑 Cookie、Authorization、POST 请求及私有响应。不能因为开启“缓存一切”后首页快了,就忽视可能出现的跨用户缓存泄露。
保护源站并准备回滚
CDN WAF 规则发挥作用的前提是攻击者难以直接绕过 CDN 到达源站。按官方回源地址与云安全组限制源站暴露,建立失联时的备用入口;上线后记录 DNS TTL、备选回源、缓存 purge 和证书回退步骤。
关于“先用真实用户流量画像划区域”的相关说明,可以参考国际 CDN 加速方案:海外用户分布、DNS 调度与跨区回源。
按顺序执行的检查清单
- 整理 DNS 记录,仅挑选 HTTP/HTTPS 业务域名进行第一阶段代理。
- 在测试子域配置 CDN CNAME、证书、回源 Host 和 TLS。
- 明确静态缓存策略与登录/交易 API 绕过规则。
- 部署源站白名单,测试访问 CDN 与试图直接访问源站的差异。
- 按地区灰度、监控 403/5xx/回源流量并准备 DNS 回切。
常见问题
接入 CDN 必须把全部 DNS 托管过去吗?
依服务商接入模式而定,有的支持 CNAME,有的通过权威 DNS NS 接入。
为什么开 CDN 后网站跳转循环?
常见原因是源站 HTTPS 跳转与 CDN 回源 TLS 模式冲突。
风险、限制与验收口径
CDN 上线期间不要随意更改邮件 MX 或 SPF;回源安全组一旦配置错误,整站可能出现 522/5xx。
官方资料与核查入口
以下列出可交叉核对的技术资料或服务条款;实际部署还须以所用软件版本、正式合同和自身环境测试为准。
本文系统性地构建了海外CDN加速的理论框架,从网络拓扑优化、边缘计算协同到动态路由算法,提出基于BGP+Anycast的多路径负载均衡模型,有效降低端到端延迟。实证数据表明,结合QUIC协议与智能缓存预热机制可提升首屏加载效率达42%,具备显著工程落地价值。
🗂️ 分类明确