
先找出交易中的关键链路
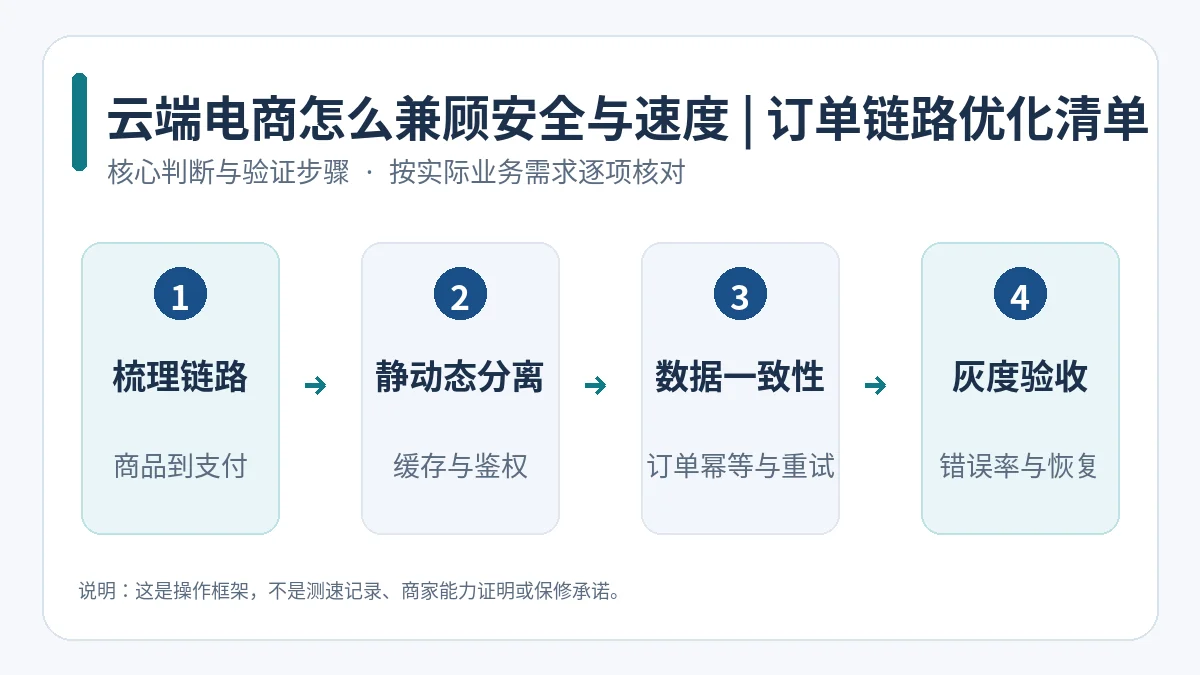
典型电商访问会经过 DNS、CDN/WAF、Web 服务、商品缓存、订单数据库、支付接口、通知与库存系统。首页图片慢与支付回调失败不是同一个问题。优化前先为“商品页到结算成功”的完整路径设置可观测指标:页面体验、接口 p95、支付失败率、库存一致性和订单重复率。
静态缓存与动态交易应分开
图片、样式和版本化脚本适合设缓存;购物车、订单详情、账户信息和支付响应不能不加区分地缓存给不同用户。配置 CDN 时先明确 Cache-Control 与 Cookie 规则,确认带身份态的页面不会被边缘节点公开缓存。对订单创建使用幂等键、交易日志和重试策略;支付回调需验证签名并处理重复投递。
安全不只是在前面加一个 WAF
WAF 和限速规则可以缓解部分恶意请求,但权限校验、数据库最小权限、密钥管理、支付数据隔离与更新仍需要在源站完成。限制管理后台暴露,启用多因素认证,备份要做可恢复性测试。高流量秒杀场景的主要风险可能是库存竞争与队列积压,而非 DDoS。
上线前验收
用压测工具模拟典型浏览、搜索、加入购物车和下单的业务比例,观察数据库锁等待、队列延迟以及回滚后的订单状态。任何缓存、鉴权或限流更改先在预发布环境验证,再灰度上线并保留回退配置。


💫 独具匠心