
迁移前先确定攻击打在何处
攻击可能集中在 DNS、Web/API、TCP 登录端口或其他 UDP 服务。HTTP CDN/WAF 只能覆盖经代理的应用流量,原生 IP 服务或数据库连接可能需要专门的网络清洗和访问控制。先从流量日志、供应商告警和应用错误率判断主要威胁,不要用“几百 G 防护”一句话替代能力说明。
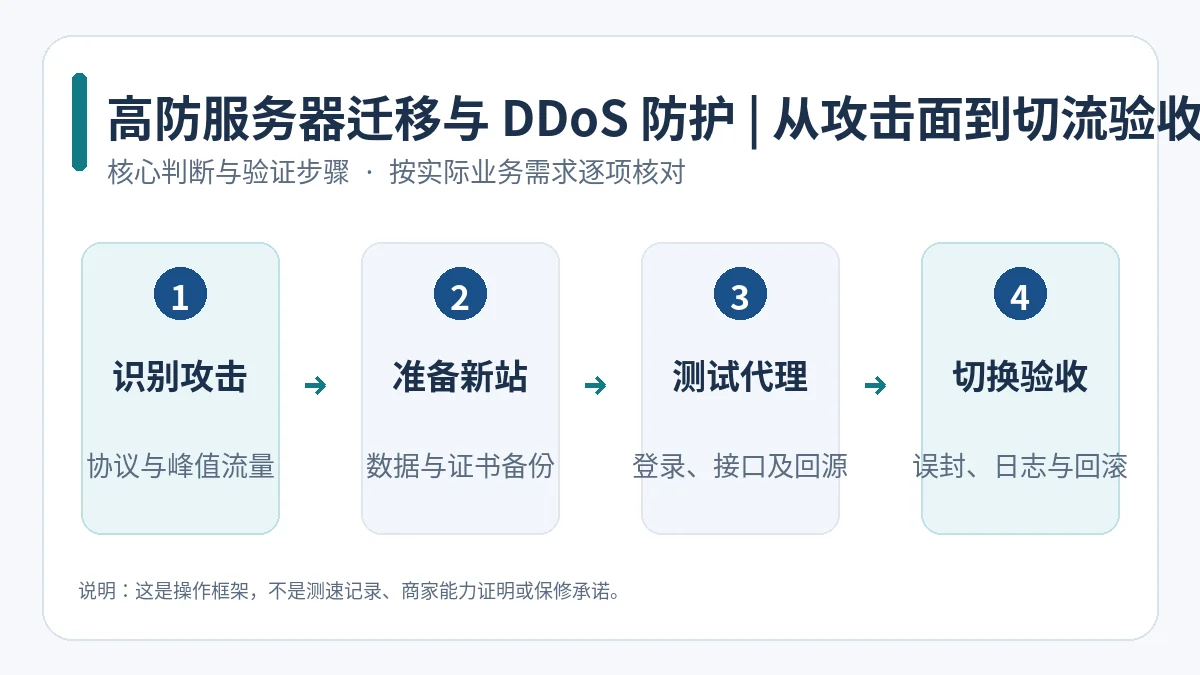
迁移演练流程
- 备份并验证网站文件、数据库、配置和证书;记录当前 IP、TTL、回源白名单。
- 在目标高防节点部署相同版本环境,设置限速与日志但不贸然阻断客户。
- 通过测试域名验证静态页面、登录、支付回调、上传及真实客户端 IP。
- 检查旧源站 IP 是否仍从其他子域名、邮件服务器或历史记录暴露。
- 按计划切 DNS 或更新服务接入,持续看错误率、延迟与清洗告警,并保持回滚窗口。
合同和验收最重要的问题
确认四层/七层防护范围、单 IP 或单服务限制、是否存在自动黑洞、误封反馈机制和取证日志。由厂商确认受控授权的测试方案,不要自行发起可能影响第三方的攻击流量。对外公布的防护峰值不是防护效果的个人保证。
维护期策略
保存事件样本,定期测试备用线路和备份恢复。DDoS 防护和业务漏洞修复是两件事,两者不能相互替代。


👍 好文推荐!