
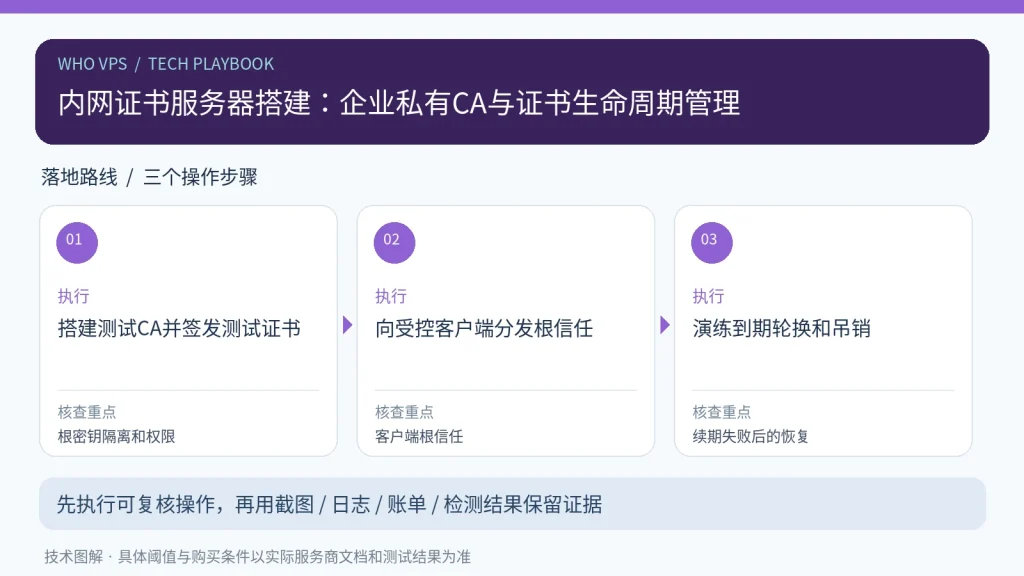
内网设备、API和内部站点也需要可信的身份认证。私有CA适合无法用公共域名或需要集中身份治理的场景,但必须自己管理根证书信任、签发权限与轮换。
建立根CA与中间CA分层
根密钥尽量离线保存,在线签发由受控中间CA承担;普通应用不应接触CA私钥。明确哪些主机名和身份能够签发,采用审计日志、多因素管理和证书模板限制滥发。
自动签发和续期有前置条件
可以使用支持ACME的私有CA向受管主机签发短周期证书,客户端必须预置并验证可信根;仅把自签证书复制到服务器不会让所有客户端自动信任它。还要确认吊销、故障期间的续期和跨环境信任分发。
安全部署与变更演练
在隔离的管理网运行CA,备份数据库与密钥材料并测试恢复。续期任务上线前先在测试环境进行签发、回滚和服务重载检查,避免中间CA失效导致大量内部连接中断。
上线或采购前的核对清单
| 检查项目 | 操作与验收 |
|---|---|
| 根密钥隔离和权限 | 搭建测试CA并签发测试证书;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 客户端根信任 | 向受控客户端分发根信任;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 续期失败后的恢复 | 演练到期轮换和吊销;请保留与该步骤相应的截图、日志或服务条款供复核。 |
私有CA需要怎样分配信任?
一套私有根证书不应无区别地安装到所有终端。按办公设备、服务器和自动化任务划分中间CA与签发策略,限制证书用途及有效期。更换根证书时要考虑新旧链并存、旧设备兼容、吊销信息分发和失联终端的恢复。
限制条件与风险提醒
TLS证书仅保证符合信任模型的身份与通道,不会自动修补应用漏洞或代替访问控制。
参考依据与延伸阅读
以下资料可用于复核概念与条件,具体产品功能及地区网络表现仍需实测或核对服务商合同:
- Smallstep 私有 CA 配置文档:内网 CA 的签发、信任与证书管理需明确边界。
- Certbot HTTPS 证书部署说明:HTTPS 证书部署与续期要检查服务、验证方式和回滚。
⚖️ 平衡观点
💯 满分
mjj